Dynamisches DNS hält einen Hostnamen mit einer wechselnden Adresse verbunden
Konfigurieren Sie ddclient für wechselnde IPv4-Adressen. Schützen Sie Zugangsdaten und prüfen Sie DNS und Netzwerkzugriff getrennt.

- dns
- networking
- domains
- guide
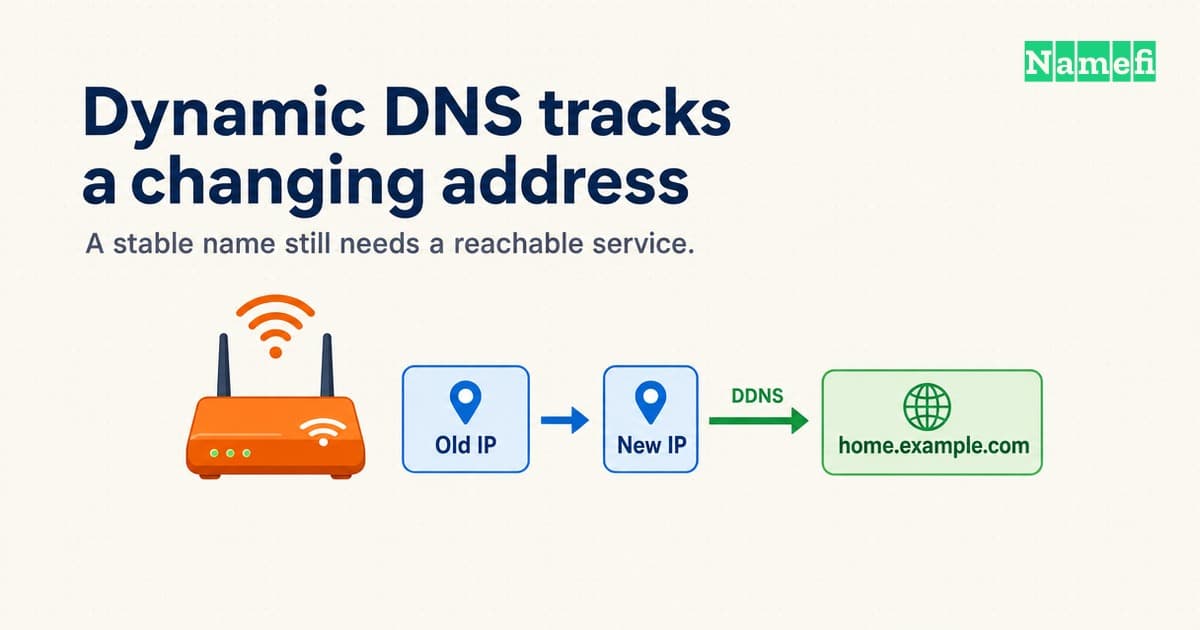
Dynamisches DNS aktualisiert einen DNS-Eintrag, wenn sich eine Adresse ändert. Ein Client ermittelt die Adresse und sendet eine autorisierte Aktualisierung an den DNS-Anbieter. Cloudflare dokumentiert einen API-Ansatz und das bestehende Programm ddclient. Die Anleitung beschreibt beide Möglichkeiten.
Ein Heimserver kann denselben Hostnamen behalten, während der Internetanbieter die Anschlussadresse ändert. Dieser Vorteil beweist nicht, dass der Server Verbindungen von außen annimmt. Planen Sie DNS-Aktualisierungen und Netzwerkzugriff als getrennte Aufgaben.
Ein Aktualisierungsclient ändert Einträge statt Namen aufzulösen
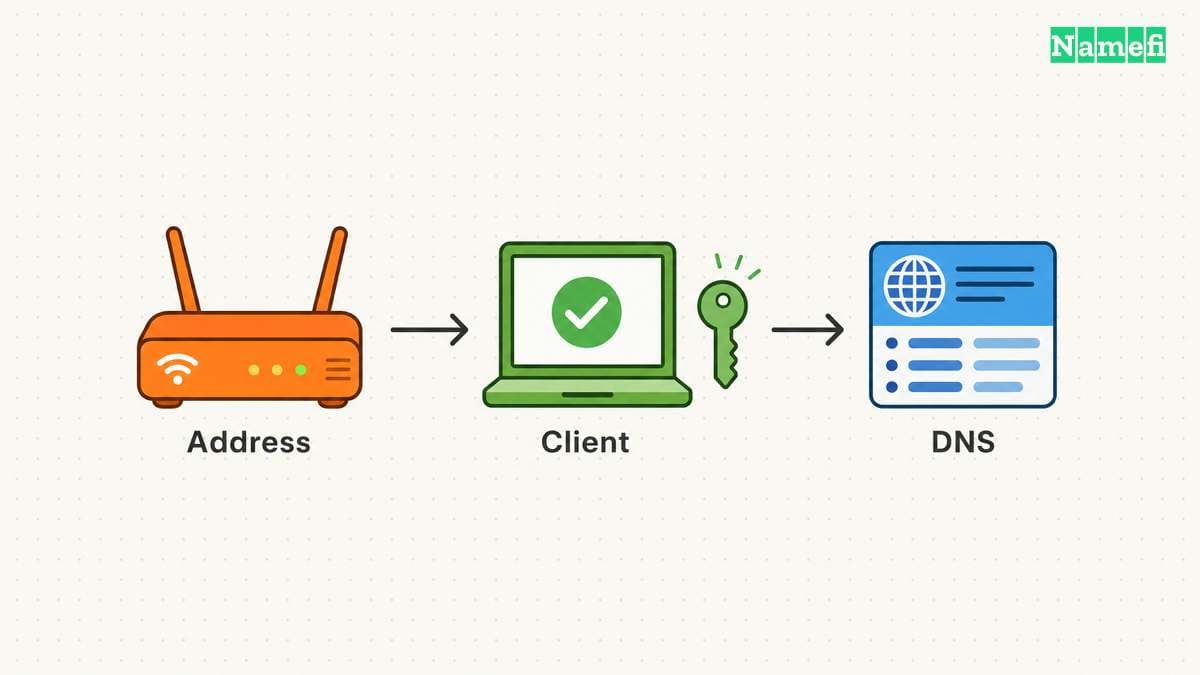
Ein DNS-Resolver (Rekursiver Resolver) beantwortet Namensabfragen. Ein DDNS-Client ändert die Einträge, die Namensabfragen zurückliefern können. Der Betrieb eines Resolvers erzeugt nicht automatisch einen Dienst zur Adressaktualisierung. Der Vergleich von DHCP und DNS erklärt die separate Aufgabe der Clientkonfiguration.
DDNS bedeutet auch nicht, dass jeder Anbieter dasselbe Aktualisierungsprotokoll verwendet. RFC 2136 definiert die Operation DNS UPDATE zum Hinzufügen oder Löschen von Einträgen. Ein gehosteter DNS-Anbieter kann stattdessen eine HTTPS-API anbieten. Der Standard definiert DNS UPDATE, während Cloudflare API-gestützte Aktualisierungen beschreibt. Verwenden Sie das Verfahren, das der autoritative Anbieter und der Client unterstützen.
Prüfen Sie vorhandene Software, bevor Sie ein Skript schreiben. Die Dokumentation von ddclient unterscheidet allgemeine Einstellungen, Adressermittlung und Anbieterprotokolle. Diese Einstellungen beantworten drei praktische Fragen: Wie läuft der Client? Woher stammt die Adresse? Welcher Dienst erhält die Aktualisierungen? Das Projekt erklärt sein Konfigurationsmodell.
Prüfen Sie bei einem eigenen Hostnamen wie home.example.com, ob der Client den Anbieter der betreffenden Zone aktualisieren kann. Der Domainkauf bei einem Registrar beweist nicht, dass der Registrar auch das autoritative DNS betreibt. Prüfen Sie die Nameserver (NS Record) der Domain, bevor Sie das Aktualisierungsverfahren auswählen.
Eine korrekte DNS-Antwort beweist keinen Netzwerkzugriff
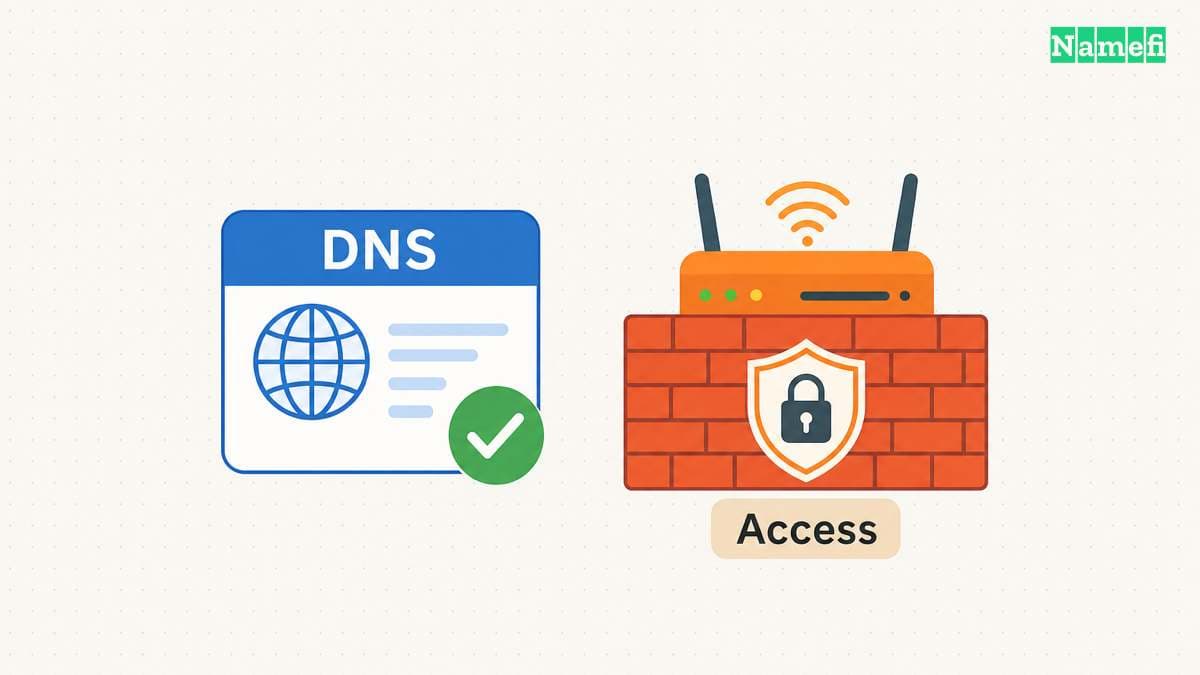
Ermitteln Sie die Adresse, die externe Clients erreichen müssen. Die lokale Geräteadresse, die WAN-Adresse des Routers und eine von außen beobachtete Adresse können voneinander abweichen. Carrier-Grade-NAT kann eine weitere Übersetzungsebene im Netz des Anbieters hinzufügen. RFC 6598 reserviert 100.64.0.0/10 als gemeinsamen Adressraum für solche Netze. Der Standard beschreibt Zuweisung und Verwendung.
Die Veröffentlichung einer Adresse erzeugt keine Portzuordnung durch das NAT des Anbieters. Klären Sie eingehende Verbindungen mit dem Internetanbieter, bevor Sie öffentlichen Zugriff zusagen. Eine Routeradresse im gemeinsamen Adressraum erfordert weitere Prüfung. Eine Adresse außerhalb dieses Blocks allein beweist keine Erreichbarkeit von außen.
Entscheiden Sie vor dem Öffnen eines Netzwerkpfads, wer den Dienst nutzen darf. Ein privater Verwaltungsdienst braucht einen authentifizierten Zugangsweg. DNS-Einträge benennen Ziele. DNS-Einträge gewähren und erzwingen keine Anwendungsberechtigung. Nehmen Sie Firewallregeln und Anwendungsauthentifizierung in die Bereitstellungsprüfung auf.
Auch die TTL (Time to Live) beeinflusst Beobachtungen. Eine autoritative Aktualisierung und eine zwischengespeicherte Antwort können voneinander abweichen, solange Zwischenspeicher ältere Daten behalten. Eine verkürzte TTL löscht keine Antwort, die bereits mit der vorherigen TTL im Zwischenspeicher liegt. Cloudflare erklärt die TTL als Steuerung der Zwischenspeicherung und mögliche Verzögerungen durch lokale Zwischenspeicher. Die TTL-Dokumentation erläutert den Unterschied.
Bei aktiviertem Cloudflare-Proxy liefern Adressabfragen Cloudflare-Adressen statt der eingetragenen Ursprungsadresse. Prüfen Sie die Ursprungsadresse anhand der Eintragsdaten beim Anbieter. Eine Proxyadresse beweist keinen Fehler des DDNS-Clients. Cloudflare unterscheidet Proxy- und reine DNS-Einträge.
Eine kontrollierte Einrichtung prüft Aktualisierungen und Zugriff getrennt
- Ermitteln Sie den autoritativen Anbieter für den vorgesehenen Hostnamen.
- Prüfen Sie die Anbieterunterstützung und Adressermittlung des Clients.
- Erstellen Sie Zugangsdaten mit dem kleinstmöglichen unterstützten Aktualisierungsumfang.
- Bewahren Sie die Zugangsdaten geschützt auf und gewähren Sie nur dem Aktualisierungsdienst Zugriff.
- Konfigurieren Sie den Hostnamen und den vorgesehenen IPv4- oder IPv6-Eintragstyp.
- Führen Sie eine Aktualisierung aus und prüfen Sie das Ergebnis beim Anbieter.
- Vergleichen Sie autoritative Antworten mit zwischengespeicherten Resolverantworten.
- Prüfen Sie den vorgesehenen Dienst von einem externen Netz aus.
- Prüfen Sie, dass unberechtigte Personen den Dienst nicht nutzen können.
Ein konkretes IPv4-Beispiel setzt voraus, dass Cloudflare Ihre Zone bereits betreibt und Sie eine aktuelle ddclient-Version verwenden. Erstellen Sie zuerst den vorgesehenen A-Eintrag. Das Cloudflare-Beispiel des Projekts verlangt ein Token mit Zone:DNS:Edit und Zone:Zone:Read. Beschränken Sie die Ressourcen des Tokens auf die vorgesehene Zone. Die folgende Konfiguration verbindet diese Anbietereinstellungen mit der dokumentierten IPv4-Ermittlung und Nutzung von Umgebungsvariablen:
ssl=yes
usev4=webv4,webv4=ipify-ipv4
usev6=disabled
protocol=cloudflare
zone=example.com
password_env=CLOUDFLARE_DDNS_TOKEN
home.example.com
Ersetzen Sie example.com und home.example.com durch Namen, die Sie verwalten. Verwenden Sie eine Version mit der dokumentierten _env-Unterstützung. Speichern Sie die Konfiguration ohne Geheimnisse im Konfigurationspfad des installierten Pakets, normalerweise /etc/ddclient/ddclient.conf. Lassen Sie Ihren Dienst oder Ihre Geheimnisverwaltung CLOUDFLARE_DDNS_TOKEN ausschließlich dem Aktualisierungsprozess übergeben. Setzen Sie den Tokenwert weder in das Konfigurationsbeispiel noch in ein Shellargument ein.
Starten Sie ddclient -daemon 0 -noquiet über diesen autorisierten Aufruf für eine erste Aktualisierung. Der Daemonwert von null Sekunden deaktiviert die Hintergrundschleife für diesen einzelnen Lauf. Prüfen Sie die Eintragsdaten beim Anbieter und bestätigen Sie die ermittelte IPv4-Adresse. Aktivieren Sie anschließend den Dienst oder Zeitplaner des installierten Pakets und bestätigen Sie weitere Prüfungen. Wählen Sie das Abfrageintervall anhand der Paketanleitung. Diese Konfiguration richtet keine AAAA-Aktualisierung ein und löst kein Carrier-Grade-NAT.
Cloudflare erlaubt die Beschränkung von Tokenberechtigungen und Ressourcen. Ein auf eine Zone beschränktes Token begrenzt Schreibzugriffe nicht zwangsläufig auf einen Hostnamen. Prüfen Sie die verfügbaren Einschränkungen beim Anbieter. Setzen Sie keine Isolation einzelner Einträge voraus. Stellen Sie ein Token niemals in ein öffentliches Repository, einen Screenshot oder einen geteilten Befehl. Cloudflare dokumentiert Berechtigungen und Ressourcenbeschränkungen.
Halten Sie Aktualisierungsprotokolle frei von Zugangsdaten. Erfassen Sie Zielhostname, Adressfamilie, Ergebnis und Zeitpunkt der letzten erfolgreichen Aktualisierung samt Zeitzone. Behandeln Sie IPv4 und IPv6 getrennt. Eine IPv4-Aktualisierung bestätigt nicht den IPv6-Pfad.
Prüfen Sie bei der Fehlersuche jede Grenze: Adressermittlung, Aktualisierungsberechtigung, autoritativer Eintrag, zwischengespeicherte Antwort und Dienstzugriff. Eine erfolgreiche Aktualisierungsanfrage beweist weder die sofortige Erneuerung von Zwischenspeichern noch die Verfügbarkeit der Anwendung.
Diese Quellen belegen die Einrichtungsentscheidungen
Cloudflare beschreibt Möglichkeiten zur Adressaktualisierung
Cloudflare — DNS-Einträge dynamisch aktualisieren, „Cloudflare API“ und „ddclient“. Abgerufen am 2026-10-22.
Der Standard definiert DNS UPDATE
IETF — RFC 2136, Zusammenfassung und Abschnitt 8 zur Sicherheit von Aktualisierungen. Abgerufen am 2026-10-22.
ddclient trennt die Adressermittlung von Anbieteraktualisierungen
ddclient-Projekt — Einführung in die Konfiguration, Umgebungsvariablen und Cloudflare-Konfigurationsbeispiel. Abgerufen am 2026-10-22.
Der Standard beschreibt den gemeinsamen Adressraum
IETF — RFC 6598, Abschnitte 1, 4 und 7. Abgerufen am 2026-10-22.
Cloudflare erklärt Zwischenspeicherung und Proxy-Antworten
Cloudflare — Time to Live, Einführung und „Proxied records“. Abgerufen am 2026-10-22.
Cloudflare erklärt Proxy-Antworten
Cloudflare — Proxystatus, Beispiele für Proxy- und reine DNS-Antworten. Abgerufen am 2026-10-22.
Cloudflare beschreibt Tokenberechtigungen
Cloudflare — API-Token erstellen, Berechtigungen und Ressourcenauswahl. Abgerufen am 2026-10-22.
Über die Autor*innen
Namefi ist ein Kollektiv aus Ingenieurinnen und Ingenieuren, Designerinnen und Designern sowie operativ tätigen Fachleuten. Gemeinsam arbeiten sie mit großer Leidenschaft an Werkzeugen, mit denen sich Onchain-Domainnamen mühelos verwalten lassen.