Ein kostenloses SSL-Zertifikat braucht zuverlässige Bereitstellung und Erneuerung
Nutzen Sie kostenlose TLS-Zertifikate über Hosting oder Let's Encrypt. Prüfen Sie Domainkontrolle, Hostnamen, Bereitstellung und Erneuerung.

- https
- tls
- certificates
- security
Ein kostenloses SSL-Zertifikat ermöglicht HTTPS ohne Ausstellungsgebühr für das Zertifikat. Prüfen Sie zuerst, ob der Hosting-Anbieter Zertifikate verwaltet. Für einen selbst verwalteten Server kommt ein ACME-Client mit einer Zertifizierungsstelle wie Let's Encrypt infrage.
Die Zertifikatsgebühr und der Betriebsaufwand für HTTPS sind getrennte Fragen. Let's Encrypt verlangt keine Zertifikatsgebühr. Hosting-Anbieter können dennoch Verwaltungsgebühren verlangen. Betreiber brauchen weiterhin eine funktionierende Bereitstellung und einen Erneuerungsplan.
Dieser Leitfaden behandelt die Wahl zwischen verwalteten Zertifikaten und eigener Zertifikatsverwaltung. Der HTTPS-Beitrag erklärt Verschlüsselung und Authentifizierung. Der Erneuerungsleitfaden behandelt eine bestehende Bereitstellung.
Die Hosting-Struktur bestimmt den praktischen Weg
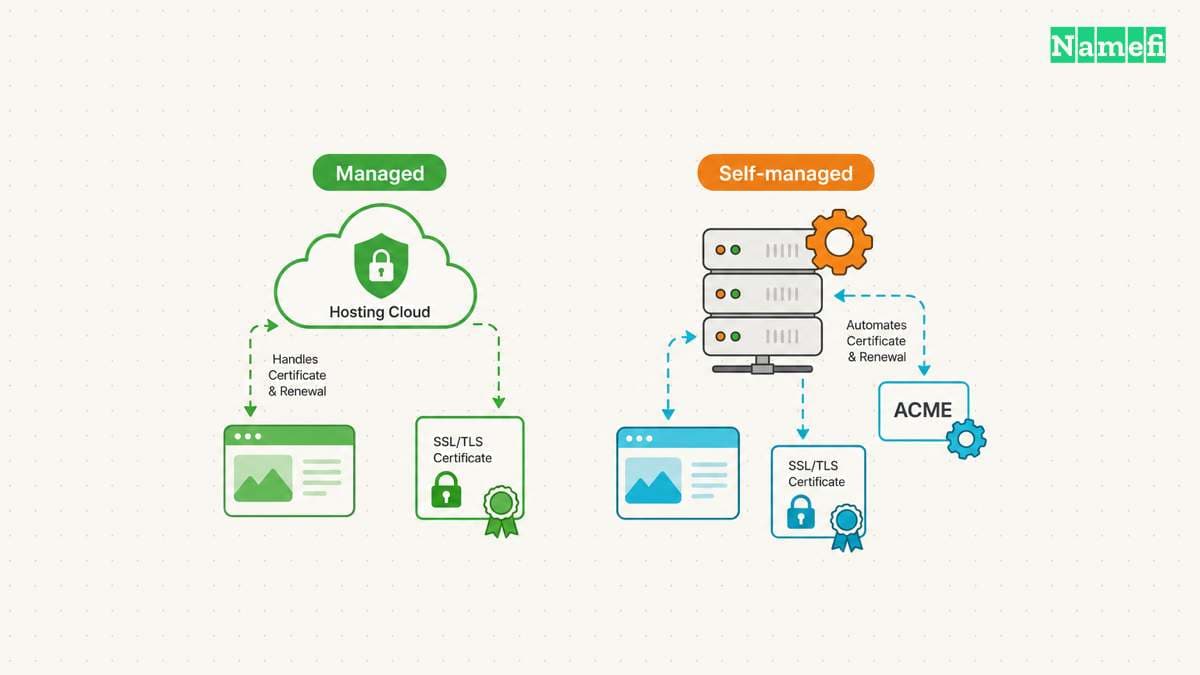
Let's Encrypt empfiehlt Website-Betreibern, die Unterstützung durch den Hosting-Anbieter zu prüfen. Ein verwalteter Dienst kann die Zertifikatsverwaltung übernehmen. GitHub Pages unterstützt beispielsweise HTTPS für korrekt konfigurierte eigene Domains.
| Situation | Ausgangspunkt | Vorher prüfen |
|---|---|---|
| Ein Anbieter verwaltet HTTPS | Einstellungen für eigene Domains und HTTPS | Enthaltenes Zertifikat, abgedeckte Hostnamen, Zuständigkeit für Erneuerung |
| Sie verwalten den Server | Unterstützter ACME-Client | Serverzugriff, Integration in die Bereitstellung, automatische Erneuerung |
| Sie benötigen ein Wildcard-Zertifikat | Verwaltete Wildcard-Funktion oder ACME-Client mit DNS-01 | DNS-Automatisierung und eingeschränkte Zugangsdaten |
| Sie benötigen Organisationsprüfungen | Aussteller mit der geforderten Validierung | Verbindliche OV- oder EV-Anforderung |
Die Tabelle unterstützt die Auswahl und macht keine Zusage für jeden Hosting-Tarif. Prüfen Sie Tarif und Plattform, bevor Sie DNS-Einstellungen ändern oder eine Zusatzleistung kaufen.
Für selbst verwaltete Server empfiehlt Let's Encrypt zunächst Certbot. Wählen Sie die Anleitung für das tatsächliche Betriebssystem und den Webserver. Kopieren Sie keinen Befehl für eine andere Bereitstellung.
Belassen Sie den privaten Schlüssel unter der Kontrolle der Zertifikatsverwaltung. Laut Let's Encrypt erzeugen und verwalten die Teilnehmer ihre privaten Schlüssel selbst. Ein Zertifikatsantrag erfordert keine Übermittlung des privaten Schlüssels an den Aussteller.
Kostenlose Ausstellung verlangt Domainkontrolle und passende Namensabdeckung
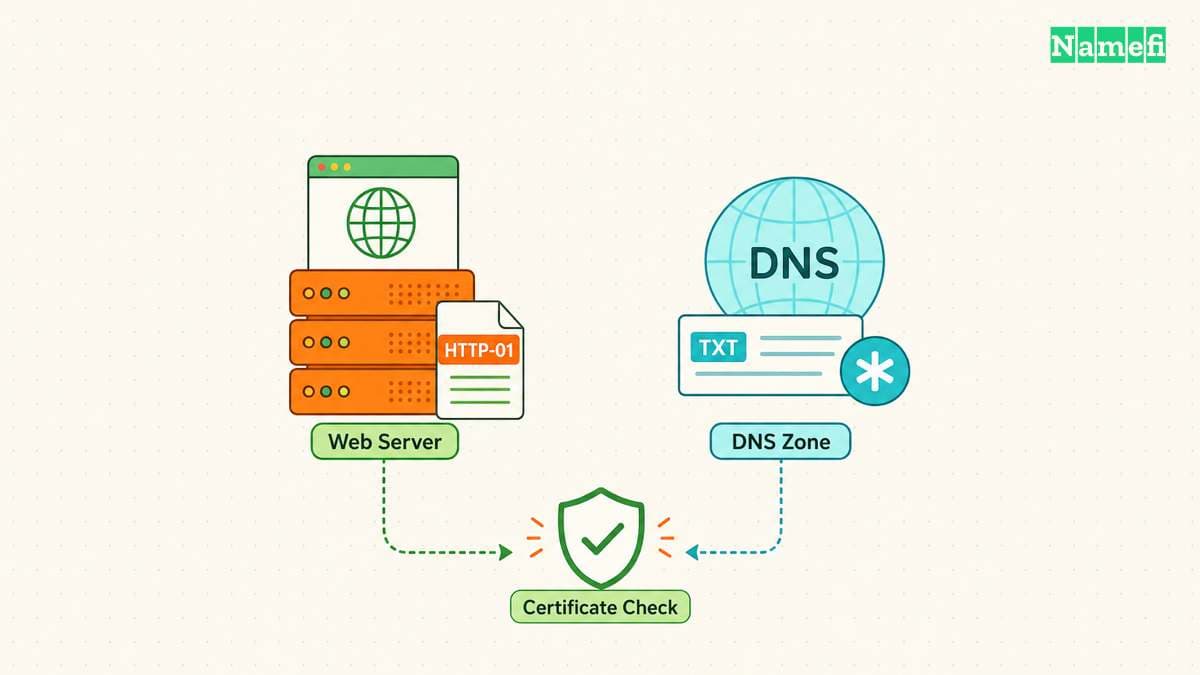
Let's Encrypt stellt domainvalidierte Zertifikate aus. DV prüft die Kontrolle über eine Domain. Let's Encrypt bietet weder OV noch EV an. Ein kostenloses DV-Zertifikat erfüllt deshalb keine ausdrückliche Anforderung zur Organisationsvalidierung.
Der ACME-Client weist die Kontrolle durch eine Validierungsaufgabe nach. Bei HTTP-01 stellt der Client eine Prüfdatei über HTTP auf Port 80 bereit. Bei DNS-01 veröffentlicht der Client einen DNS-TXT-Wert. Wildcard-Zertifikate von Let's Encrypt erfordern DNS-01.
Die DNS-01-Automatisierung benötigt eine geeignete DNS-API. Folgen Sie der Empfehlung des Ausstellers: Begrenzen Sie DNS-Zugangsdaten oder trennen Sie die Validierung vom Webserver. Umfassende DNS-Zugangsdaten auf einem kompromittierten Server gefährden mehr als die Zertifikatserneuerung.
Notieren Sie vor der Ausstellung die benötigten Hostnamen. Ein Zertifikat kann mehrere Namen über Subject Alternative Name enthalten. Eine Wildcard wie *.example.com passt zu einer Namensebene, etwa shop.example.com. Nach den Vergleichsregeln von RFC 9525 deckt die Wildcard weder example.com noch a.shop.example.com ab. Beantragen Sie die Stammdomain bei Bedarf separat.
Das Zertifikat bestätigt eine Verbindungsidentität und empfiehlt kein Vertrauen in das Unternehmen. Die TLS-Spezifikation beschreibt den Schutz vor Abhören, Manipulation und Nachrichtenfälschung. Bewerten Sie Unternehmen und Anwendung gesondert.
Eine Bereitstellungsprüfung verhindert eine unvollständige HTTPS-Einrichtung
- Bestimmen Sie den Anbieter oder ACME-Client für die Zertifikatsverwaltung.
- Bestätigen Sie die benötigten Hostnamen und das Validierungsverfahren.
- Schließen Sie die Validierung ab und stellen Sie das Zertifikat am öffentlichen TLS-Endpunkt bereit.
- Öffnen Sie jeden benötigten Hostnamen über HTTPS im Browser.
- Prüfen Sie Namensabdeckung, Zertifikatsgültigkeit und Browservertrauen.
- Bestätigen Sie die automatische Erneuerung und bestimmen Sie einen Verantwortlichen für Fehler.
- Prüfen Sie Anwendungsressourcen auf verbleibende HTTP-Anfragen, bevor Sie HTTPS erzwingen.
Bei der Prüfung am 22. Oktober 2026 nennt die FAQ von Let's Encrypt Standardzertifikate mit 90 Tagen und optionale Zertifikate mit sechs Tagen Gültigkeit. Die FAQ empfiehlt die Erneuerung entsprechend alle 60 Tage beziehungsweise alle drei Tage. Diese Zeiträume beschreiben das aktuelle Angebot von Let's Encrypt, nicht jedes kostenlose Zertifikat. Lassen Sie die automatische Erneuerung aktiviert und überwachen Sie das Zertifikat, das der öffentliche Endpunkt tatsächlich ausliefert.
GitHub beschreibt Probleme mit gemischten Inhalten, wenn eine HTTPS-Seite Ressourcen über HTTP anfordert. Eine erfolgreiche Zertifikatsausstellung korrigiert keine solchen Anwendungsverweise.
Nutzen Sie den Leitfaden zur Zertifikatserneuerung für die Prüfung des öffentlichen Endpunkts und des Zertifikatswechsels. Eine Zertifikatsübersicht kann einen erfolgreichen Antrag anzeigen, während ein anderer Server noch ein altes Zertifikat liefert. Prüfen Sie die Verbindung, die Besucher tatsächlich verwenden.
Die Quellen erklären kostenlose Ausstellung und Betriebsanforderungen
- Let's Encrypt, FAQ, Gebühren, Zertifikatstypen, private Schlüssel und SAN-Unterstützung. Abgerufen am 2026-10-22.
- Let's Encrypt, Erste Schritte und Validierungsverfahren, verwaltetes Hosting, ACME-Clients und Validierung. Abgerufen am 2026-10-22.
- GitHub, HTTPS für GitHub Pages, eigene Domains und gemischte Inhalte. Abgerufen am 2026-10-22.
- IETF, RFC 9525, Abschnitt 6.3 und RFC 8446, Abschnitt 1, Namensvergleich und TLS-Ziele. Abgerufen am 2026-10-22.
Über die Autor*innen
Namefi ist ein Kollektiv aus Ingenieurinnen und Ingenieuren, Designerinnen und Designern sowie operativ tätigen Fachleuten. Gemeinsam arbeiten sie mit großer Leidenschaft an Werkzeugen, mit denen sich Onchain-Domainnamen mühelos verwalten lassen.