क्या AI एजेंट किसी डोमेन का मालिक हो सकता है? WHOIS, कस्टडी और टोकन
रजिस्ट्रेंट का कानूनी व्यक्ति होना ज़रूरी है, लेकिन कस्टडी सौंपी जा सकती है। WHOIS, API कुंजियाँ और टोकनाइज़्ड डोमेन — कस्टडी के पूरे दायरे की व्याख्या।
- ai-agents
- domains
- web3
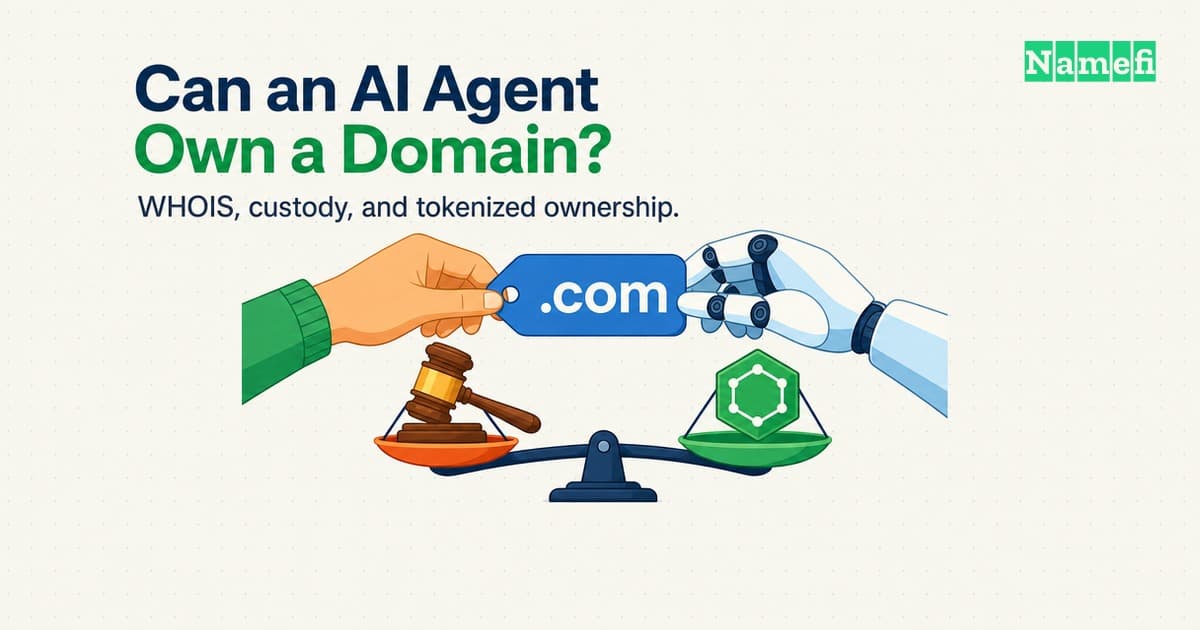
“क्या मेरा AI एजेंट किसी डोमेन का मालिक हो सकता है?” यह सवाल तब बार-बार उठता है, जब कोई AI एजेंट किसी व्यक्ति की ओर से डोमेन पंजीकृत, नवीनीकृत और प्रबंधित करने लगता है — 2026 में यह कितना आम हो चुका है, इसके लिए AI एजेंट बिना इंसान के डोमेन कैसे खरीदते हैं देखें। संक्षिप्त उत्तर सबसे ऊपर है; इस पेज का शेष भाग यह स्पष्ट करता है कि ऐसा क्यों है। इसके लिए उन विशिष्ट सवालों को लिया गया है जो लोग वास्तव में पूछते हैं, और हर सवाल का उत्तर अपने आप में पूरा है।
क्या AI एजेंट कानूनी रूप से किसी डोमेन का मालिक हो सकता है?
अपने नाम पर नहीं। ICANN का 2013 रजिस्ट्रार मान्यता समझौता — वह अनुबंध जिसके तहत हर ICANN-मान्यताप्राप्त रजिस्ट्रार हस्ताक्षर करके काम करता है — सीधे कहता है कि “जिस पंजीकृत नाम धारक के साथ रजिस्ट्रार पंजीकरण समझौता करता है, वह रजिस्ट्रार से अलग कोई व्यक्ति या कानूनी इकाई होना चाहिए।” रजिस्ट्रेंट का कोई प्राकृतिक व्यक्ति या पंजीकृत कानूनी इकाई होना ज़रूरी है: कोई व्यक्ति, कंपनी, गैर-लाभकारी संस्था या सरकारी निकाय। सॉफ़्टवेयर के रूप में AI एजेंट इनमें से कोई नहीं है। इसलिए पंजीकरण में दर्ज नाम कभी स्वयं एजेंट का नहीं हो सकता।
हालाँकि यह नियम अधिकार सौंपने से नहीं रोकता। RAA में ऐसा कुछ नहीं है जो किसी व्यक्ति या संगठन को अपनी ओर से खोज, पंजीकरण, नवीनीकरण या DNS प्रबंधन के लिए एजेंट को अधिकृत करने से रोके — ठीक वैसे ही जैसे आज कोई व्यक्ति किसी कर्मचारी या ऑटोमेशन को अधिकृत कर सकता है। रजिस्ट्रेंट कानूनी व्यक्ति ही रहता है; डोमेन चलाने का काम एजेंट को सौंपा जा सकता है। रिकॉर्ड पर किसका नाम है और क्लिक (या API कॉल) कौन कर रहा है — यही अंतर इस पूरे पेज का विषय है।
जब AI एजेंट किसी डोमेन को पंजीकृत करता है, तो रजिस्ट्रेंट कौन होता है?
वही व्यक्ति या इकाई जिसके पास खाता है, जिसने खरीद के लिए धन दिया और रजिस्ट्रार की शर्तें स्वीकार कीं — एजेंट कभी नहीं। जब कोई एजेंट किसी नाम को पंजीकृत करने के लिए रजिस्ट्रार की API कॉल करता है, तो वह किसी के प्राधिकरण के तहत एक उपकरण की तरह काम कर रहा होता है। इसका कानूनी स्वरूप वेब फ़ॉर्म इस्तेमाल करने वाले व्यक्ति जैसा ही है, बस प्रक्रिया स्वचालित है। रजिस्ट्रेंट के लिए ICANN के अपने मार्गदर्शन में यह साफ़ बताया गया है कि ज़िम्मेदारी किस पर आती है: ICANN के रजिस्ट्रेंट लाभ एवं उत्तरदायित्व पेज के अनुसार, “आप अपने डोमेन नाम के पंजीकरण और उपयोग की पूरी ज़िम्मेदारी स्वयं लेंगे।” यह ज़िम्मेदारी उस खाताधारक पर आती है जिसने एजेंट को काम करने की अनुमति दी, न कि कॉल निष्पादित करने वाले सॉफ़्टवेयर पर।
इसीलिए एजेंट से पंजीकरण कराने की हर विश्वसनीय प्रक्रिया — Namefi की प्रक्रिया भी — किसी व्यक्ति या इकाई के नियंत्रण वाले क्रेडेंशियल से होकर गुजरती है: धनराशि वाले खाते से जुड़ी API कुंजी, या ऐसा वॉलेट जिसकी प्राइवेट की पर किसी व्यक्ति का नियंत्रण हो। व्यवहार में यह क्रेडेंशियल चरण कैसे काम करता है, इसके लिए अपने AI एजेंट से Namefi पर डोमेन कैसे पंजीकृत करें देखें।
एजेंट द्वारा पंजीकृत डोमेन के WHOIS या RDAP रिकॉर्ड में वास्तव में क्या दिखाई देता है?
वही फ़ील्ड जो किसी अन्य पंजीकरण में दिखाई देती हैं: रिकॉर्ड का रजिस्ट्रार, पंजीकरण और समाप्ति की तारीखें तथा — जब तक WHOIS गोपनीयता से इन्हें छिपाया न गया हो, जिसे अब अधिकतर रजिस्ट्रार डिफ़ॉल्ट रूप से लागू करते हैं — रजिस्ट्रेंट का नाम, संगठन और संपर्क विवरण। “AI एजेंट द्वारा पंजीकृत” बताने वाला कोई फ़ील्ड नहीं है और ICANN की कोई नीति ऐसा फ़ील्ड परिभाषित नहीं करती। किसी भी खास डोमेन का मौजूदा रिकॉर्ड जाँचने के लिए ICANN का अपना RDAP-आधारित लुकअप उपकरण आधिकारिक स्थान है। यह एक ही स्कीमा लौटाता है, चाहे किसी व्यक्ति ने पंजीकरण फ़ॉर्म भरा हो या किसी एजेंट ने वही डेटा भेजने के लिए API कॉल की हो।
व्यवहार में इसका मतलब है कि कोई बाहरी पर्यवेक्षक — जैसे ट्रेडमार्क धारक, सुरक्षा शोधकर्ता या संभावित खरीदार — केवल WHOIS/RDAP देखकर यह नहीं बता सकता कि डोमेन एजेंट के ज़रिए पंजीकृत हुआ था। रिकॉर्ड कानूनी रजिस्ट्रेंट की पहचान करता है। रिकॉर्ड बनाने वाली API कॉल किसने या किस चीज़ ने की, यह डेटा मॉडल का हिस्सा नहीं है।
किसी एजेंट के डोमेन को संचालित करने और उसका मालिक होने में क्या अंतर है?
संचालित करने का मतलब है कि एजेंट डोमेन पर कार्रवाई कर सकता है — उसका नवीनीकरण कर सकता है, DNS रिकॉर्ड बदल सकता है या ट्रांसफर शुरू कर सकता है — क्योंकि उसके पास इन कामों के दायरे वाला क्रेडेंशियल है। कानूनी महत्व वाले एकमात्र अर्थ में मालिक होने का मतलब ऊपर दी गई RAA परिभाषा के अनुसार रिकॉर्ड में रजिस्ट्रेंट होना है: ऐसा व्यक्ति या कानूनी इकाई जो रजिस्ट्रार और ICANN नीति के प्रति जवाबदेह हो। एजेंट मालिक बने बिना भी डोमेन को व्यापक रूप से संचालित कर सकता है — Namefi का MCP सर्वर ठीक इसी तरह के उपकरण उपलब्ध कराता है — जैसे कोई संपत्ति प्रबंधक इमारत का मालिकाना हक़ रखे बिना चाबियाँ रख सकता है और रखरखाव के काम करवा सकता है।
लोगों के अधिकतर व्यावहारिक सवाल वास्तव में इन दोनों भूमिकाओं के बीच के अंतर से जुड़े हैं। इसीलिए अगले कुछ खंड इसे किसी एक हाँ/नहीं के बजाय एक दायरे के रूप में समझाते हैं।
एजेंट द्वारा प्रबंधित डोमेन के लिए कस्टडी का दायरा क्या है?
इसके तीन स्तर हैं। हर अगले स्तर पर एजेंट को अधिक प्रत्यक्ष नियंत्रण मिलता जाता है, जबकि कानूनी रजिस्ट्रेंट वही रहता है:
- रजिस्ट्रार खाते तक पहुँच। एजेंट (या उसकी ओर से रजिस्ट्रार की API कॉल करने वाली स्क्रिप्ट) व्यक्ति या संगठन के अपने रजिस्ट्रार खाते से जुड़े क्रेडेंशियल इस्तेमाल करता है। रजिस्ट्रेंट फ़ील्ड कभी नहीं बदलता; एजेंट बस किसी अन्य के मौजूदा खाते के अंदर काम करता है, ठीक आज की लॉगिन साझा करने वाली व्यवस्था की तरह।
- API कुंजी। यह रजिस्ट्रार की API तक सीमित दायरे वाला क्रेडेंशियल है, जिसका शुल्क धनराशि वाले बैलेंस से लिया जाता है और जिसके लिए पूरे खाते के डैशबोर्ड की पहुँच साझा करना ज़रूरी नहीं होता। Namefi ऐसी कुंजियाँ जारी करता है, ताकि एजेंट ब्राउज़र सत्र को छुए बिना खोज, मूल्य जाँच और पंजीकरण कर सके — इसकी प्रक्रिया अपने AI एजेंट से Namefi पर डोमेन कैसे पंजीकृत करें में दी गई है। रजिस्ट्रेंट फिर भी वही होता है जिसके खाते के दायरे में वह कुंजी आती है।
- वॉलेट में रखा टोकनाइज़्ड डोमेन। पंजीकरण को ऑन-चेन टोकन के रूप में मिंट किया जाता है। जिसके वॉलेट में वह टोकन होता है — x402 वॉलेट-हस्ताक्षरित चेकआउट या निर्दिष्ट प्राप्तकर्ता पते के ज़रिए — वह रजिस्ट्रार डैशबोर्ड से गुज़रे बिना डोमेन के ऑन-चेन ट्रांसफर मार्ग को सीधे नियंत्रित करता है। किसी डोमेन को इस तरह वॉलेट में लाने की प्रक्रिया के लिए क्रिप्टो वॉलेट से डोमेन का भुगतान करें: खाते की ज़रूरत नहीं देखें।
हर स्तर पिछले स्तर से अधिक प्रत्यक्ष है, लेकिन पहले पूछा गया कानूनी रजिस्ट्रेंट वाला सवाल नहीं बदलता — एजेंट किसी भी स्तर पर काम करे, उसका उत्तर एक ही रहता है।
डोमेन को टोकनाइज़ करने पर क्या बदलता है?
डोमेन को टोकनाइज़ करने पर एक NFT मिंट होता है, जो वास्तविक DNS पंजीकरण पर एक समानांतर ऑन-चेन नियंत्रण परत की तरह काम करता है। इसे टोकनाइज़्ड डोमेन क्या हैं? में विस्तार से समझाया गया है। ICANN-मान्यताप्राप्त रजिस्ट्रार Namefi अंतर्निहित पंजीकरण को वास्तविक और ICANN द्वारा मान्यता प्राप्त बनाए रखते हुए स्वामित्व टोकन को खरीदार के बताए वॉलेट में मिंट करता है — Namefi के अपने दस्तावेज़ में डोमेन पंजीकृत करके उससे बने टोकन को सीधे खरीदार के नियंत्रण वाले nftReceivingWallet पते पर भेजने का विवरण है। डोमेन का WHOIS/RDAP रिकॉर्ड और रिकॉर्ड का रजिस्ट्रार फिर भी रहता है; टोकन उस रिकॉर्ड का नियंत्रण रजिस्ट्रार के माध्यम से ट्रांसफर अनुरोध किए बिना, पीयर-टू-पीयर ऑन-चेन ट्रांसफर करने का तरीका जोड़ता है।
टोकनाइज़ेशन यह तय करने वाले नियम को नहीं बदलता कि रजिस्ट्रेंट कौन हो सकता है। टोकनाइज़्ड डोमेन जिस ERC-721 मानक पर बने हैं, उसमें टोकन रखने वाले पते के प्रकार पर कोई पाबंदी नहीं है — कोई भी वॉलेट पता NFT रख सकता है और मानक में कॉन्ट्रैक्ट के टोकन रखने की संभावना भी स्पष्ट रूप से शामिल है। लेकिन यह टोकन के बारे में कथन है, ICANN के रजिस्ट्रेंट नियमों के बारे में नहीं। वे नियम इससे ऊपर की रजिस्ट्रार परत पर लागू होते हैं और अब भी यह ज़रूरी बनाते हैं कि अंतर्निहित पंजीकरण किसी कानूनी व्यक्ति या इकाई से जुड़ा हो।
क्या AI एजेंट का वॉलेट वास्तव में टोकनाइज़्ड डोमेन रख सकता है?
तकनीकी रूप से हाँ — इस सीमित अर्थ में कि वॉलेट केवल कुंजियों की जोड़ी है, और ERC-721 मानक या मिंटिंग लेन-देन में ऐसा कोई परीक्षण नहीं होता जो यह जाँचे कि प्राइवेट की को नियंत्रित करने वाला पक्ष कोई व्यक्ति, स्क्रिप्ट या स्वायत्त प्रक्रिया है। अगर एजेंट को किसी वॉलेट पर हस्ताक्षर करने का अधिकार है — चाहे वह उसकी अपनी कुंजी हो या किसी और की कुंजी पर सौंपा गया अधिकार — तो वह वॉलेट किसी दूसरे वॉलेट की तरह ही टोकनाइज़्ड डोमेन का NFT प्राप्त करके रख सकता है।
क्या ऐसी व्यवस्था एजेंट को किसी कानूनी रूप से सार्थक अर्थ में मालिक बनाती है, यह वास्तव में खुला प्रश्न है और हम यहाँ इसका निर्णय नहीं कर सकते। हमें ऐसा कोई ICANN नियम, अदालती फैसला या स्रोत नहीं मिला जो AI एजेंट (उसके वॉलेट को नियंत्रित करने वाले व्यक्ति या इकाई से अलग) द्वारा किसी चीज़ का कानूनी मालिकाना हक़ रखने पर बात करता हो। “एजेंट के वॉलेट में टोकन है” को तकनीकी कस्टडी का विवरण मानें, कोई स्थापित कानूनी निष्कर्ष नहीं। अधिक सुरक्षित व्याख्या — और ऊपर दिए गए हर स्रोत द्वारा समर्थित व्याख्या — यह है कि वॉलेट का नियंत्रक, यानी जो प्राइवेट की रखता है या उसके उपयोग का निर्देश दे सकता है, वास्तविक दावे वाला पक्ष है। अब भी यही अपेक्षा है कि वह सॉफ़्टवेयर नहीं, कोई व्यक्ति या इकाई होगी।
अगर एजेंट गलत व्यवहार करे, तो क्या डोमेन को लॉक किया जा सकता है या वापस लिया जा सकता है?
कस्टडी के स्तर के अनुसार दो अलग सुरक्षा तंत्र लागू होते हैं और दोनों एक जैसी राहत नहीं देते। रजिस्ट्रार स्तर पर ICANN के ट्रांसफर नियम प्रक्रिया में रुकावट पैदा करते हैं: सामान्यतः डोमेन को शुरुआती पंजीकरण के 60 दिनों के भीतर किसी नए रजिस्ट्रार को ट्रांसफर नहीं किया जा सकता, और रजिस्ट्रेंट का नाम, संगठन या ईमेल पता बदलने के बाद 60-दिन का रजिस्ट्रेंट परिवर्तन लॉक लागू होता है। दोनों का विवरण ICANN के रजिस्ट्रेंट FAQ में है। ये अवधियाँ रजिस्ट्रेंट को किसी अनधिकृत बदलाव के अंतिम होने से पहले उसे पहचानने और चुनौती देने का समय देती हैं — सामान्य रजिस्ट्रार खाते या API कुंजी पर नियंत्रण से बाहर हुए एजेंट के विरुद्ध यह वास्तविक, भले ही सीमित, सुरक्षा है।
डोमेन टोकनाइज़ हो जाने और NFT के वॉलेट में पहुँच जाने पर यह सुरक्षा तंत्र अलग दिखता है। ऑन-चेन ट्रांसफर की पुष्टि हो जाने के बाद वह सामान्यतः अंतिम होता है — गलत पते पर भेजे गए टोकन को वापस करने के लिए रजिस्ट्रार स्तर का कोई लॉक नहीं होता। इससे व्यावहारिक बचाव का बिंदु पहले आ जाता है: एजेंट के वॉलेट के पास कितना अधिकार है। जैसे किसी मल्टी-सिग व्यवस्था में दूसरे हस्ताक्षरकर्ता की ज़रूरत रखी जा सकती है, या मूल्यवान टोकनाइज़्ड डोमेन रखने वाले वॉलेट पर एजेंट को स्थायी अधिकार ही न दिया जाए। भुगतान के संदर्भ में यही सुरक्षा सिद्धांत क्रिप्टो वॉलेट से डोमेन का भुगतान करें में समझाया गया है।
क्या डोमेन को टोकनाइज़ करने से UDRP का जोखिम समाप्त हो जाता है?
नहीं, और हमारे जाँचे किसी भी स्रोत में ऐसा संकेत नहीं है। UDRP के दायित्व अंतर्निहित, ICANN-मान्यता प्राप्त DNS पंजीकरण से जुड़े हैं, जो टोकनाइज़्ड डोमेन में भी मौजूद रहता है — टोकनाइज़ेशन यह बदलता है कि डोमेन को कौन और कैसे स्थानांतरित कर सकता है, यह नहीं कि उस पर ट्रेडमार्क कानून या ICANN की विवाद नीति लागू होती है या नहीं। एजेंट-स्वामित्व वाले डोमेन पर एक विचार-लेख ने जोखिम को साफ़ शब्दों में रखा है: अगर किसी की निगरानी के बिना एजेंट अपने क्रेडेंशियल से पंजीकरण कर रहा हो और “एजेंट ऐसा डोमेन पंजीकृत कर दे जो बाद में ट्रेडमार्क से टकराता हो, तो UDRP शिकायत का जवाब देने के लिए कोई इंसान मौजूद नहीं होता।” इसे AI एजेंट बिना इंसान के डोमेन कैसे खरीदते हैं में अधिक विस्तार से समझाया गया है। UDRP शिकायत रिकॉर्ड में दर्ज रजिस्ट्रेंट — जो भी कानूनी व्यक्ति या इकाई हो — के विरुद्ध दायर होती है, पंजीकरण भेजने वाले एजेंट के विरुद्ध नहीं।
तो एजेंट के डोमेन से कानूनी समस्या होने पर वास्तव में उत्तरदायी कौन है?
रिकॉर्ड में दर्ज रजिस्ट्रेंट: वह व्यक्ति या कानूनी इकाई जिसके खाते, API कुंजी या वॉलेट ने पंजीकरण को अधिकृत किया — AI मॉडल स्वयं कभी नहीं। ऊपर के हर सवाल में यही सूत्र चलता है: WHOIS/RDAP में कानूनी व्यक्ति का नाम होता है, RAA में ऐसा व्यक्ति होना आवश्यक है, ICANN की ट्रांसफर-लॉक सुरक्षा और UDRP जोखिम दोनों उसी नाम से जुड़ते हैं, और टोकनाइज़ेशन नीचे उत्तरदायी पक्ष को बदले बिना केवल नियंत्रण की प्रक्रिया बदलता है। “एजेंट डोमेन का मालिक है” वास्तव में “एजेंट को डोमेन का नियंत्रण सौंपा गया है” कहने का उपयोगी संक्षिप्त रूप है। इसे स्थापित कानूनी तथ्य नहीं मानना चाहिए, क्योंकि यह अभी परखा नहीं गया है कि अधिकार सौंपने की सीमा कितनी हो सकती है और क्या कोई क्षेत्राधिकार स्वायत्त एजेंट को केवल अपने संचालक की ज़िम्मेदारी वाले उपकरण से अधिक मानेगा। ऊपर दिए किसी भी स्तर पर एजेंट को खरीद या कस्टडी का अधिकार देने से पहले साफ़ तय करें कि कानूनी रजिस्ट्रेंट कौन है।
रिकॉर्ड में वास्तविक रजिस्ट्रेंट रखते हुए पंजीकरण और टोकनाइज़ेशन करें
Namefi ठीक इसी तरह की ज़रूरत के लिए बनाया गया है: वास्तविक ICANN-मान्यताप्राप्त पंजीकरण, जिसमें रजिस्ट्रेंट फ़ील्ड ICANN की आवश्यकताओं के अनुसार रखा जाता है, और वैकल्पिक टोकनाइज़्ड परत, जो आपके चुने किसी भी वॉलेट को ऑन-चेन नियंत्रण देती है — उस वॉलेट को भी जिसे कोई एजेंट आपके तय सुरक्षा नियमों के तहत संचालित करता हो। अपने AI एजेंट से Namefi पर डोमेन कैसे पंजीकृत करें से शुरू करें, या क्रिप्टो वॉलेट से डोमेन का भुगतान करें में सीधे वॉलेट-हस्ताक्षरित चेकआउट पर जाएँ।
Namefi पर डोमेन खोजें और पंजीकृत करें।
स्रोत और आगे पढ़ने के लिए
- ICANN — 2013 रजिस्ट्रार मान्यता समझौता, §3.7.7 (“रजिस्ट्रार से अलग कोई व्यक्ति या कानूनी इकाई होना चाहिए” — रजिस्ट्रेंट की पात्रता का मूल नियम)
- ICANN — रजिस्ट्रेंट के लाभ और उत्तरदायित्व (“आप अपने डोमेन नाम के पंजीकरण और उपयोग की पूरी ज़िम्मेदारी स्वयं लेंगे”)
- ICANN — रजिस्ट्रेंट के लिए FAQ: अपना डोमेन नाम ट्रांसफर करना (नए पंजीकरण और रजिस्ट्रेंट परिवर्तन के बाद 60-दिन के ट्रांसफर लॉक)
- ICANN — ICANN Lookup (lookup.icann.org) (किसी भी डोमेन के मौजूदा रजिस्ट्रेंट रिकॉर्ड के लिए आधिकारिक RDAP-आधारित WHOIS/RDAP लुकअप)
- Ethereum — EIP-721: नॉन-फंजीबल टोकन मानक (किसी पते, जिसमें कॉन्ट्रैक्ट भी शामिल है, द्वारा टोकन रखने पर कोई पाबंदी नहीं)
- Namefi — namefi.io/llms.txt (टोकनाइज़ेशन और
nftReceivingWalletमिंटिंग संदर्भ — इस लेख में Namefi उत्पाद से जुड़े दावों का स्रोत) - dev.to — AI एजेंट अपने डोमेन नाम कैसे खरीद सकते हैं और यह क्यों महत्वपूर्ण है (जब कोई एजेंट के पंजीकरणों की निगरानी न करे, तब UDRP जोखिम)
- Namefi — AI एजेंट बिना इंसान के डोमेन कैसे खरीदते हैं (2026) (सुरक्षा नियम और रीसेलर का वह ढाँचा जिस पर यह लेख आधारित है)
- Namefi — क्रिप्टो वॉलेट से डोमेन का भुगतान करें: खाते की ज़रूरत नहीं (वॉलेट-हस्ताक्षरित कस्टडी की प्रक्रिया और खर्च-नीति सुरक्षा नियम)
योगदानकर्ता
Aileen Wright न्यूयॉर्क सिटी में रहने वाली बीसवें दशक की छात्रा हैं, जहाँ किसी संग्रहालय की दीवार और किसी लाइब्रेरी के वाचन कक्ष के बीच की दूरी एक छोटी-सी सैर और एक लंबी दोपहर है। नामों पर लिखने की ओर वे कला और इतिहास के रास्ते आईं — जिस तरह एक अकेला चित्र, सिक्का या पांडुलिपि का हाशिया किसी नाम को सदियों तक आगे ले जा सकता है और रास्ते में उसका अर्थ बदल सकता है।
अक्सर वे हाथ में पेपरबैक लिए सेंट्रल पार्क में मिल जाएँगी, या किसी सार्वजनिक वाचन कक्ष की शांति में यह खोजती हुई कि कोई नाम वास्तव में आया कहाँ से है — न कि नामों की किसी सूची में उसका अर्थ क्या बताया गया है। वे खुद से कोडिंग भी सीख रही हैं, जिसने उन्हें वर्तनी, क्रम और उन छोटी बातों को लेकर असामान्य रूप से सटीक बना दिया है जो तय करती हैं कि कोई नाम समय के साथ भी अच्छा लगेगा या नहीं।
Namefi के लिए वे डोमेन नामों के पीछे के इतिहास और संस्कृति, नाम बदलते समय ब्रांड अपने साथ जो कहानियाँ लेकर चलते हैं, और एक अच्छी कहानी व सत्यापित स्रोत के बीच के अंतर के बारे में लिखती हैं।
Victor Zhou डिजिटल पहचान और भरोसे पर केंद्रित टेक्नोलॉजी उद्यमी और मानक संपादक हैं। उन्होंने Namefi की स्थापना की, Ethereum Improvement Proposals का संपादन करते हैं और इससे पहले Google Labs में स्मार्ट-कॉन्ट्रैक्ट आर्किटेक्चर के काम का नेतृत्व कर चुके हैं।
उनका काम नामकरण, स्वामित्व और उन प्रणालियों के संगम पर है जिनका उपयोग लोग ऑनलाइन अपनी पहचान स्थापित करने के लिए करते हैं। यही नज़रिया उन्हें इस बात में खास दिलचस्पी देता है कि नाम निजी अर्थ, सार्वजनिक मान्यता और डिजिटल इन्फ़्रास्ट्रक्चर के बीच कैसे आते-जाते हैं।
Namefi के लिए Victor टिकाऊ डिजिटल पहचान के रूप में डोमेन पर संपादन और लेखन करते हैं: नाम कैसे मालिकाना हक़ वाले ऑनचेन एसेट बनते हैं, टोकनाइज़ेशन कस्टडी और भरोसे को कैसे बदलता है, और नामकरण उन प्रणालियों से क्या सीख सकता है जिनका उपयोग लोग ऑनलाइन अपनी पहचान स्थापित करने के लिए करते हैं।
Nirmit Buddhiraja (निर्मित बुद्धिराजा) बीसवें दशक के उत्तरार्ध के अनुवादक हैं, जो जयपुर में पले-बढ़े और अब बेंगलुरु से काम करते हैं। मैकेनिकल इंजीनियरिंग में स्नातक होने के बाद वे IT सपोर्ट में गए और फिर अंग्रेज़ी व हिंदी के बीच तकनीकी और संपादकीय सामग्री को लोकलाइज़ करने लगे।
वे उसी हिंग्लिश रजिस्टर में काम करते हैं जिसमें ज़्यादातर भारतीय पाठक सचमुच सोचते हैं। शुद्ध हिंदी या शुद्ध अंग्रेज़ी थोपने के बजाय, जहाँ स्वाभाविक लगे वहाँ वे लिपि बदलते हैं। रविवार का गली क्रिकेट, चाय-समोसे के ब्रेक और सप्ताहांत की ट्रेकिंग उनके लिए ज़रूरी हैं।
Namefi के लिए वे डोमेन और नामकरण से जुड़े लेखों को हिंदी में लोकलाइज़ करते हैं — देवनागरी IDN, .in और .bharat नेमस्पेस, और लिप्यंतरण के उन फैसलों का ध्यान रखते हुए जो तय करते हैं कि कोई ब्रांड नाम एक साथ दो लिपियों में सही दिखेगा या नहीं।