エージェント決済とは何か、そしてなぜ誰もがこぞって提供しようとしているのか?
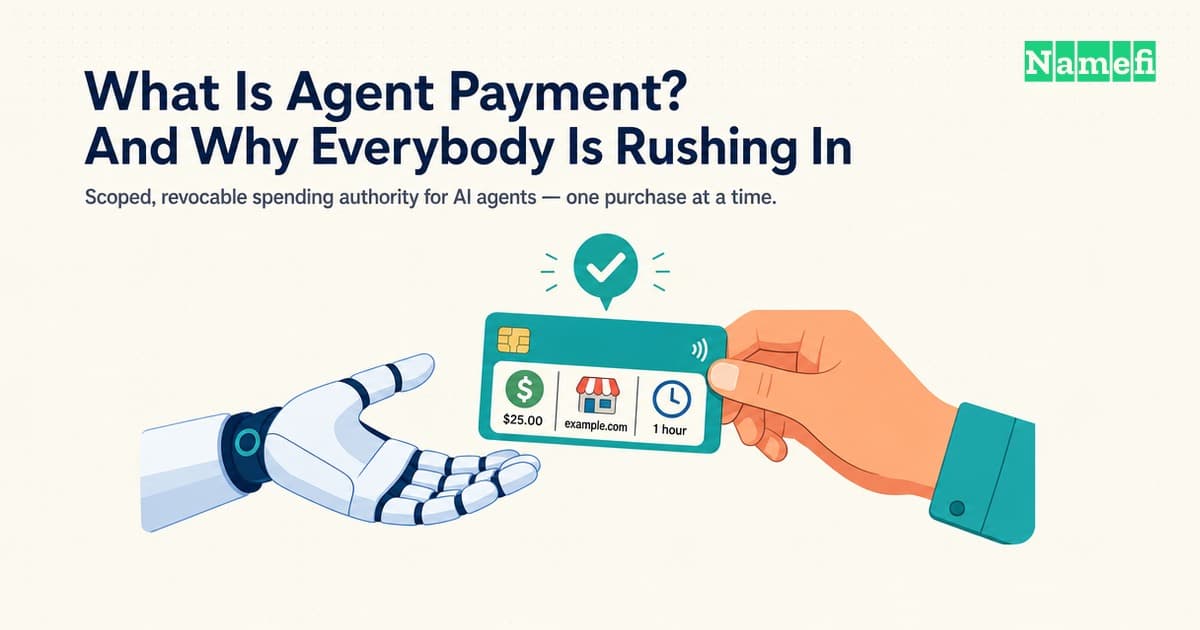
エージェント決済は、範囲が限定され取り消し可能な権限でAIエージェントに支出させる仕組みです。StripeのLinkのエージェント向けウォレット、Mercuryのエージェントカード、そして2025〜26年の駆け込みの内側を解説します。
- ai-agents
- payments
- explainer
わずか16か月の間に、二大カードネットワークとGoogle、OpenAI、Stripeが、同じことのためのインフラを発表または実装してきました。AIエージェントにお金を使わせることです。Mastercardは2025年4月29日にAgent Payを発表しました。Visaはその翌日、Intelligent Commerceを発表しました。Googleは2025年9月、60を超えるパートナー企業とともにAgent Payments Protocol(AP2)を公開しました。同じ月、OpenAIはChatGPT内でInstant Checkoutを有効化しました。そして2026年4月、StripeはLinkのエージェント向けウォレットを立ち上げました。エージェントが一度の購入ごとに借りられる、消費者向けウォレットです。企業向けバンキングプラットフォームのMercuryでさえ、今では「チームとエージェントのためのカード」という支出管理の売り文句を前面に打ち出しています。
本稿では、「エージェント決済」とは実際に何なのかを説明し、二つの示唆に富む実装——Stripeの消費者向けウォレットとMercuryの企業向けエージェントカード——を見た上で、なぜこれほど多くの企業がほぼ同時に、この波に乗り遅れられないと判断したのかを考えます。
「エージェント決済」とは実際に何を意味するのか
エージェント決済とは、ソフトウェアエージェントが個人や企業に代わってお金を使えるようにするインフラです。生のカード番号をエージェントに渡すという乱暴な手段の代わりに、その権限は範囲が限定され(この金額まで、この加盟店で、この目的のために)、証明可能(加盟店は、エージェントが実際に許可されていたことを確認できる)、そして取り消し可能(所有者はいつでも権限を止められる)です。
最後の「取り消し可能」という一節こそが本質です。Visaのカード番号をボットの設定ファイルに貼り付けることを、これまで誰も止めてきませんでした。ほとんどの人がそうしないのは、カード番号が範囲の限定されない権限だからです。それを保持する者は誰でも、あなたが気付いてカードを解約するまで、どこでも何にでも請求できます。GoogleのAP2発表は、根底にある問題を率直に述べています。現在の決済システムは概して人間が信頼できる画面上で直接「購入」をクリックすることを前提としており、自律的なエージェントが支払いを開始することは、この根本的な前提を打ち破ります。AP2は、このギャップを、あらゆるエージェント取引が答えなければならない三つの問いとして整理しています。認可(ユーザーはこの購入についてエージェントに権限を与えたか)、真正性(エージェントのリクエストはユーザーの実際の意図を反映しているか)、説明責任(何か問題が起きたとき、誰が損失を負うのか)です。
この分野のあらゆる製品——カードネットワークのトークンプログラム、オープンプロトコル、ウォレット、エージェントカード——は、エージェントにお金を使わせることが当たり前の、退屈なことになる程度まで、この三つの問いに十分に答えようとする試みです。
Stripe:エージェントが一度の購入ごとに借りられるウォレット
2026年4月29日に発表されたStripeの参入は、新しいIssuing for agentsレイヤーの上に構築されたLinkのエージェント向けウォレットです。Linkは、Stripeの消費者向けウォレット——「情報を保存してすばやくチェックアウトする」ための製品——であり、Stripeが公表する顧客基盤は2億人を超える消費者です。エージェントのフローは次のように動きます。
- 消費者は、標準的なOAuthフローを通じてエージェントにLinkウォレットへのアクセスを許可します。これは、あらゆるサードパーティアプリを接続する際に使われるのと同じ同意パターンです。
- エージェントが何かを購入したいとき、加盟店名、URL、金額、そして何をなぜ購入するのかを人間が読める形で説明した文脈を含む支出リクエストを作成します。
- 消費者は、ウェブまたはLinkのモバイルアプリでリクエストを確認し、承認します。現時点では、いずれの認証情報も共有される前に、本人によるリクエストごとの確認が必要です。Stripeによれば、支出上限や事前承認による自律性は今後計画されています。
- 承認されると、エージェントは使い切りカードまたは**Shared Payment Token(SPT)**のいずれかを受け取ります。金額、通貨、加盟店といった制御によって範囲を限定できる認証情報です。Stripeいわく、「エージェントが生の支払い認証情報にアクセスすることは決してありません」。
この設計は、カード情報保存型モデルを反転させているという点で、じっくり読む価値があります。保存済みカードは、加盟店(またはエージェント)が何度でも引き出せる継続的な権限であり、認証情報そのものではなく事後に強制される契約によって制限されています。それに対して支出リクエストは、購入の瞬間に作成され、その購入だけに限定され、その後は無効になる、一回限りの権限付与です。Stripeはまた、その下層にあるレイヤー——Issuing for agents——も公開しており、企業は自前のエージェント向けウォレットを構築できます。使い切りの仮想カード、資金の保管、カード単位の権限設定、取引モニタリング、そして認可時点での不正対策などです。
Mercury:法人カードとエージェントの出会い
Stripeのウォレットが答えるのは、消費者側の問い——「買い物エージェントに自分のお金で買い物をさせるにはどうすればよいか」——です。Mercuryの支出管理が答えるのは、その企業版であり、その答えは示唆に富んでいます。エージェントを従業員のように扱う、というものです。
Mercuryはこの製品を、「インテリジェントな予算、従業員への払い戻し、そしてチームとエージェントのためのカードを備えた、自己執行型の経費管理」と説明しています。その仕組みは、特定の目的に範囲を限定した予算とガードレール、カテゴリ別の上限、リアルタイムの追跡、自己執行するポリシーというおなじみの支出管理ツール一式を、人間以外の支出者にも拡張したものです。企業は、承認済みの取引ごとに専用のエージェントカードを発行でき、それぞれに独自の上限を設定できます。
同ページでは実演もされています。エージェントが「Janeのエージェントカード」でチェックアウトフォームに入力し、100ドルの広告を注文したうえで、そのカードには月1,000ドルの支出上限があること、そしてカード情報はそのチェックアウトのためだけに使われ、保存はされなかったことを報告する、という内容です。Mercury Spendは、Mercuryの法人向けバンキング顧客全員に含まれており、他行を利用するチーム向けにスタンドアロン版も計画されています。
この機能一覧よりも、その捉え方のほうが重要です。企業にとって、お金を使うエージェントは目新しい決済上の難題ではなく、単なる人員です。財務システムに新しく加わった社員とまったく同じように、カード、予算、目的、月間上限、監査証跡が与えられます。Stripeが消費者のための同意ループを構築したのに対し、Mercuryはソフトウェアのための組織図上の枠を構築したのです。
発表が相次いだ16か月
時系列を一か所にまとめると、この駆け込みぶりは見紛いようがありません。
| 日付 | 企業 | 発表内容 |
|---|---|---|
| 2025年4月29日 | Mastercard | Agent Pay:Agentic Tokens。取引するにはエージェントを登録・検証する必要がある |
| 2025年4月30日 | Visa | Intelligent Commerce:トークン化された認証情報を通じてVisaのネットワークをAIエージェントに開放 |
| 2025年9月16日 | Agent Payments Protocol(AP2):AmexからCoinbase、PayPalまで60社を超えるパートナーによるオープンプロトコル | |
| 2025年9月29日 | OpenAI + Stripe | ChatGPTにおけるInstant Checkout。オープンソース化されたAgentic Commerce Protocol(ACP)を採用 |
| 2026年1月15日 | Universal Commerce Protocol(UCP):AP2と併用できるよう設計された、オープンなコマース相互運用標準 | |
| 2026年4月29日 | Stripe | Linkのエージェント向けウォレット+Issuing for agents:エージェントの支出のための消費者向けウォレットアクセスと発行のプリミティブ |
| 2026年 | Mercury | エージェントカードを備えた支出管理:エージェント向けの予算、ガードレール、専用カード |
なぜこの殺到が起きたのでしょうか。三つの力が働いています。ただし、ここから先は発表そのものが明言している内容ではなく、あくまで解釈です。
買い手が移動しており、ウォレットもその移動先についていきたがっている。 OpenAIは、毎週7億人を超える人々がChatGPTを利用しているとしており、今ではチャット内で購入も処理しています。発見からチェックアウトまでがすべてエージェントとの会話の中で完結するなら、そのエージェントにウォレットを供給する者は、あらゆる加盟店とあらゆる顧客の間に座ることになります。Stripeが開発者に向けて示す売り込みは、その賞品について明言しています。Linkの上に構築すれば、2億人の消費者基盤に届く、というものです。決済企業はこの二十年、検索やソーシャルがコマースを仲介するのを見てきました。エージェントがそれを行うのを、今度は誰も傍観席から見ているつもりはありません。
範囲の限定されない認証情報は、自動化との接触に耐えられない。 目的に合わせて作られたレールがなければ、人々はエージェントに保存済みカードや共有ログイン情報を渡すことになります。範囲の限定されない継続的な権限であり、まさに不正検知システムが捕まえるために存在するパターンです。Visaのプロダクト責任者は、この要件を、ユーザーを超えて広がる信頼の問題として位置付けました。エージェントは、「ユーザーだけでなく、銀行や販売者からも決済において信頼される必要がある」としています。認可されたエージェントとカードテスト用のボットを見分けられるネットワークは、より多くの正当な取引を承認し、より多くの不正な取引を拒否できます。見分けられないネットワークは、そのどちらも下手にしかできません。
プロトコルは陣取り合戦だ。 ACP、AP2、Mastercardの Agentic Tokens、Visaのトークン化認証情報は、いずれも機械による購入のデフォルトの文法になることを目指しています。オープンスタンダードは、採用しやすいことによってこの競争に勝つ傾向があります。だからこそOpenAIはACPをオープンソース化し、GoogleはAP2のために60社のローンチパートナーを集め、そのうえで2026年1月には、支払いを取り巻く購買ワークフローを標準化するため、Universal Commerce Protocolを追加で発表しました。誰も、負けた標準を二度実装したくはありません。
一つの設計パターン、多数のロゴ
ブランディングを取り払えば、まともなエージェント決済製品はすべて、同じ四つの特性に収斂します。
- 生の認証情報を絶対に晒さない。 使い切りカード(Stripe)、Shared Payment Token(Stripe/ACP)、Agentic Tokens(Mastercard)、トークン化認証情報(Visa)。エージェントが持つのは、あなたのPANではなく、目的に特化した手段です。
- 権限の範囲を限定する。 金額、通貨、加盟店、時間の制限を、認証情報そのものに組み込みます。OpenAIの場合、暗号化された決済トークンは「特定の金額と特定の加盟店に対してのみ認可される」としています。
- 承認ループに人間を残す——少なくとも今のところは。 Stripeは現在、リクエストごとの確認を要求しています。Mercuryの予算は、人間が設定した上限内での支出をあらかじめ承認します。自律性のダイヤルは動いていきますが、今はほぼゼロの位置から始まっています。
- エージェントの支出を可視化する。 登録済みエージェント(Mastercard)、支出リクエストの文脈文字列(Stripe)、リアルタイム追跡と「レシートがなければカードをロックする」という強制(Mercury)。すべての取引は、「どのエージェントが、誰の権限で、何のために」に答えられなければなりません。
これらの特性が、暗号資産に慣れた読者にとってどこか見覚えがあるとすれば、それは正しい直感です。x402の厳密決済方式のもとで署名によって認可されるステーブルコイン送金——正確な金額を、正確な受取人へ、限られた時間枠内でのみ有効に、購入の瞬間に支払い者自身のウォレットが署名する——は、逆方向からたどり着いた同じ設計です。違いは、範囲の限定を発行者のポリシーエンジンではなく暗号技術によって強制している点だけです。Stripe自身も、エージェント向けウォレットの今後の支払い方法としてステーブルコインを挙げています。カードの世界と暗号資産の世界は、同じ答えに収斂しつつあります。保存された権限ではなく、取引ごとの権限だ、という答えです。
ドメインはどこに位置づけられるのか
ドメインは、エージェントが自力で最初に購入するものの一つになりつつあります。純粋なAPIオブジェクトであり、配送先住所は不要で、デプロイされたエージェント製品はいずれ、自分が管理する名前を必要とするからです。私たちはこれまで、人間なしでAIエージェントがドメインを購入する方法、エージェントネイティブなドメインレジストラとは?、そしてNamefiでAIエージェントを使ってドメインを登録する方法の手順について書いてきました。
Namefi自身のこの支払い問題への答えは、暗号資産ウォレットでドメイン料金を支払う:アカウント不要で詳しく取り上げている、ウォレット署名によるチェックアウトです。エージェントのウォレットは、一つの正確な登録に対して一つの正確な価格でUSDC送金の認可に署名することで、x402のチャレンジに応答します。アカウントはなく、どこにも保存された認証情報はありません。そして、支払いに使ったのと同じウォレットへ、ドメインをトークン化された資産として受け取ります。これはまさに、本稿がここまで説明してきた意味でのエージェント決済であり、エージェントが最も確実に購入する必要があるものについて、実際の製品ですでに稼働しています。
結局のところ、エージェント決済を提供しようとするこの駆け込みは、信頼されるための駆け込みです。2億人を超えるLinkの消費者、毎週7億人を超えるChatGPTの利用者、そしてあらゆる法人カードプログラムが、同じ賭けに収斂しています。次の10億人の買い手は、すべてが人間とは限らない。そして、そのソフトウェアに安全で、範囲が限定され、説明責任を果たせる支出権限を与えるインフラは、前の時代の商取引にとってのカードネットワークと同じくらい基盤的なものになる——という賭けです。
出典と参考資料
- Stripe — エージェントに支払う力を与える(Linkのエージェント向けウォレット+Issuing for agents、2026年4月29日)
- Mercury — 支出管理(Spend Management)(予算、ガードレール、専用のエージェントカード)
- Google Cloud — Agent Payments Protocol(AP2)の発表(2025年9月16日)
- OpenAI — ChatGPTで購入する:Instant CheckoutとAgentic Commerce Protocol(2025年9月29日)
- Mastercard — MastercardがAgent Payを発表(2025年4月29日)
- Visa — AIで見つけて買う:Visaがコマースの新時代を発表(Visa Intelligent Commerce、2025年4月30日)
- Namefi — 暗号資産ウォレットでドメイン料金を支払う:アカウント不要(x402ウォレット署名によるチェックアウト)
執筆・編集メンバー
Aileen Wrightはニューヨーク市で暮らす20代の学生です。この街では、美術館から 図書館の閲覧室までは歩いてすぐですが、その二つを巡れば午後いっぱいを過ごせます。 彼女が名前について書くようになったきっかけは、美術と歴史でした。一枚の肖像画や 一枚の硬貨、あるいは写本の余白が、一つの名前を何世紀にもわたって伝え、その間に 意味を変えていくことに惹かれたのです。
普段の彼女は、ペーパーバックを手にセントラルパークで過ごしたり、公共の 静かな閲覧室で、名前の一覧に書かれた意味ではなく、その名前が本当はどこから 来たのかを調べたりしています。独学でプログラミングも学んでおり、その影響で、 綴りや並べ方、そして名前が長く愛されるかどうかを左右する細部に、人一倍こだわる ようになりました。
Namefiでは、ドメイン名の背景にある歴史と文化、ブランドが名前を変えるときに背負う 物語、そして魅力的な物語と検証済みの出典との違いについて執筆しています。
Victor Zhouは、デジタルアイデンティティと信頼を専門とするテクノロジー企業の創業者で、 標準仕様のエディターでもあります。Namefiを創業し、Ethereum Improvement Proposalsの 編集に携わっています。以前はGoogle Labsでスマートコントラクトのアーキテクチャ設計を 率いていました。
彼の仕事は、ネーミング、所有権、そして人々がオンラインで自らのアイデンティティを 確立するために使うシステムが交わる場所にあります。だからこそ、名前が個人的な意味、 社会的な認知、デジタルインフラの間をどのように行き来するのかに強い関心を持っています。
Namefiでは、永続的なデジタルアイデンティティとしてのドメインについて編集・執筆して います。名前が所有可能なオンチェーン資産になる仕組み、トークン化が保管と信頼をどう 変えるのか、そして人々がオンラインでアイデンティティを確立するために使うシステムから ネーミングが何を学べるのかを扱っています。
Chie Kudō(工藤 知恵)は、福岡を拠点とする30代の翻訳者です。電機メーカーで ハードウェアQAエンジニアとして製品資料の作成と確認に携わった後、英語と日本語の 間で技術記事や編集記事をローカライズする仕事に転じました。
品質保証で身につけた習慣は、今の仕事にも生きています。用語の一貫性はもちろん、 ブランド名を漢字、かな、ローマ字のどれで表すか、半角と全角をどう使い分けるか、 借用元の英語とは異なる意味を持つ和製英語をどう扱うかといった、日本語組版ならではの 細部を厳しく確認します。小さなベランダ菜園を楽しみ、週末にはボルダリングをします。
Namefiでは、ドメインとネーミングに関する記事を日本語にローカライズしています。 名前がページ上でどう読めるか、そして最初から正しく入力してもらえるかに目を配っています。