Domain Security & Recovery
Real-world domain disasters and the controls that stop them — hijacking, DNS takeovers, key management, and recovery.
- Registrar lock
- DNS hardening
- Key custody
- Recovery plan
كيف يحدث اختطاف النطاقات فعلياً: خمسة مسارات للهجوم والضوابط التي توقفها
استعراض عملي للطرق الخمس التي يستولي بها المهاجمون فعلياً على النطاقات في العالم الحقيقي — الهندسة الاجتماعية، واختراق حساب مسجل النطاق، والاستيلاء على مزود خدمة DNS، واختطاف خوادم الأسماء (NS)، واسترجاع النطاقات منتهية الصلاحية — والضوابط المحددة التي تتصدى لكل منها.
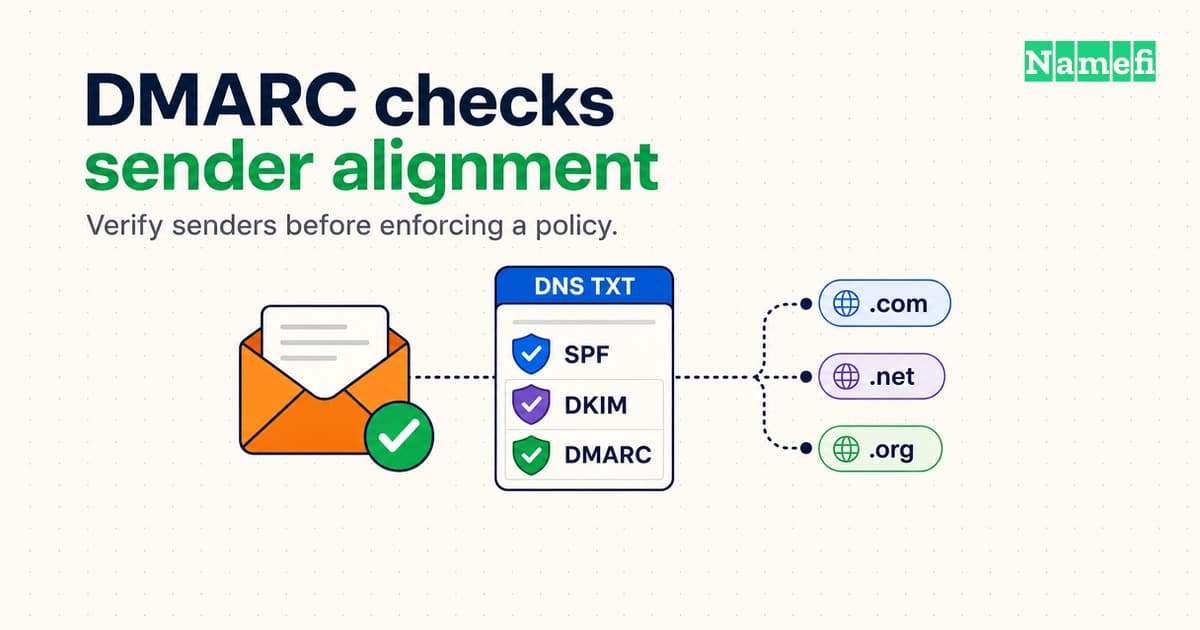
DMARC Records Connect Sender Alignment to Mail Handling
Create and check a DMARC TXT record, distinguish authentication from alignment, and review reports before enforcing quarantine or rejection.
اختراق مفاتيح CA في eMudhra بيوضح ليه أمان الدومين محتاج أكتر من HTTPS
افهم اختراق مفاتيح CA في eMudhra، ومخاطر انتحال المواقع، واختلاف حماية DNSSEC وDANE وCAA وCT.
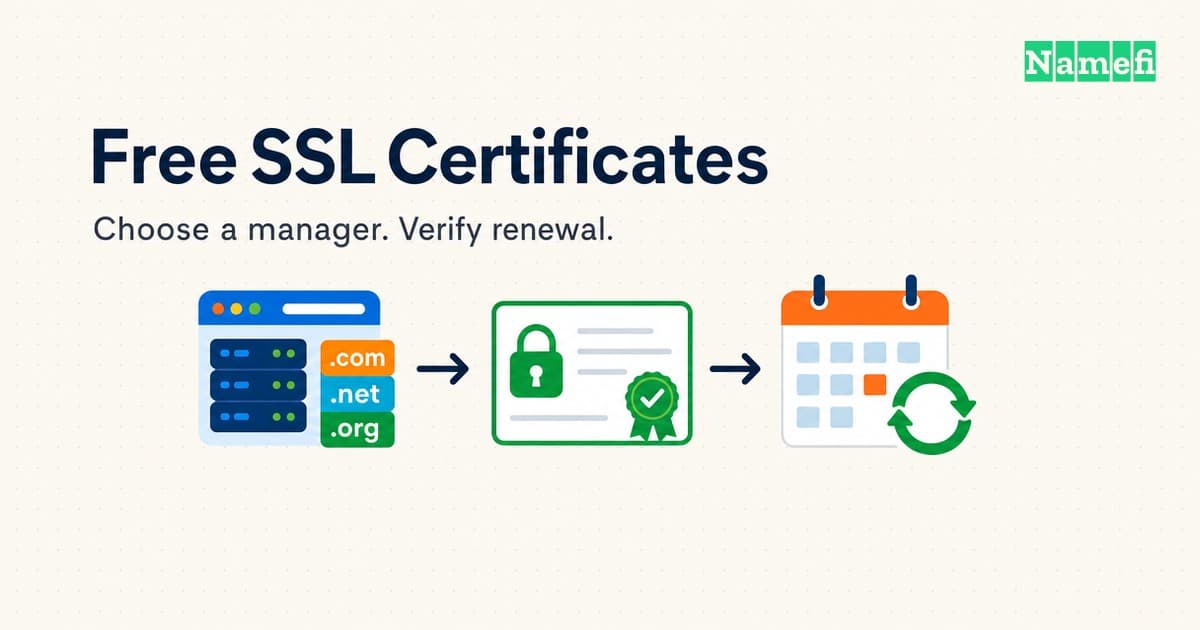
A Free SSL Certificate Still Needs Reliable Deployment and Renewal
Get a free TLS certificate through managed hosting or Let's Encrypt. Check domain control, hostname coverage, deployment, and renewal responsibility.
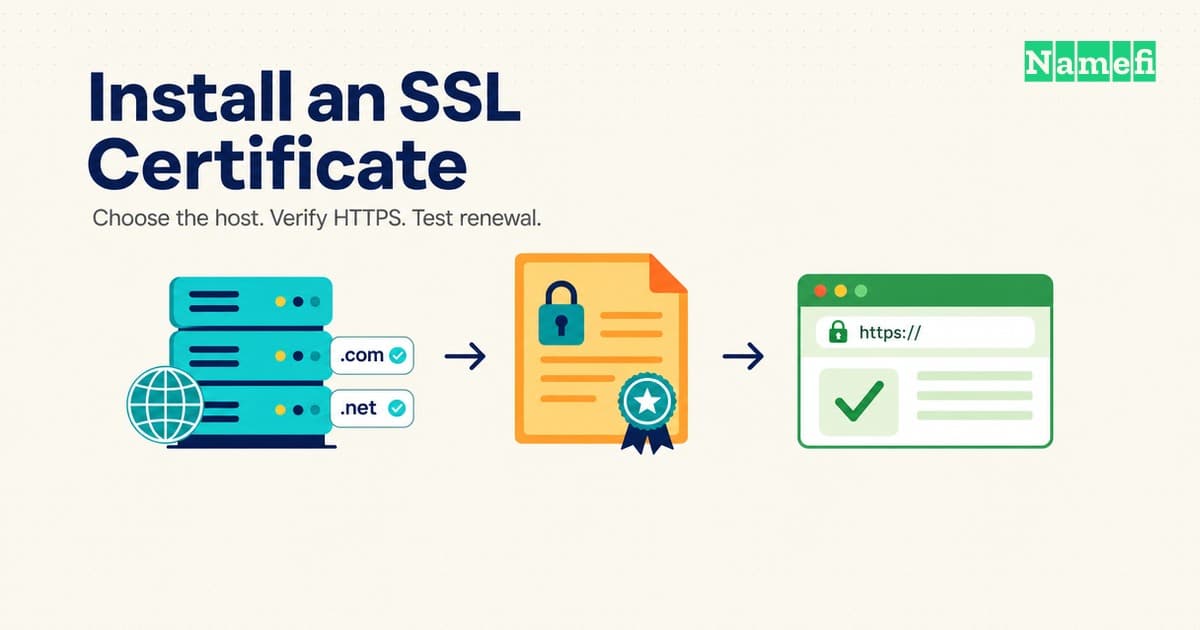
How to Install an SSL Certificate and Check HTTPS
Install an SSL certificate through your host or Certbot, choose domain validation, check HTTPS, and test automatic renewal.
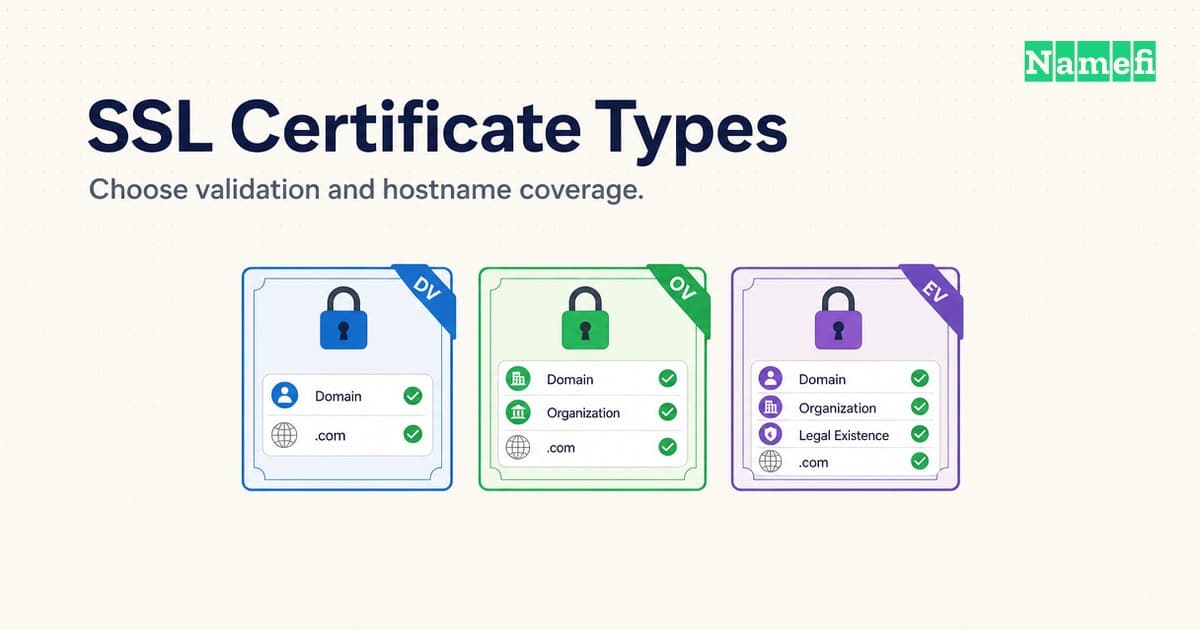
SSL Certificate Types Answer Different Identity and Coverage Needs
Compare DV, OV, EV, wildcard, and multi-domain TLS certificates. Choose identity checks and hostname coverage separately.
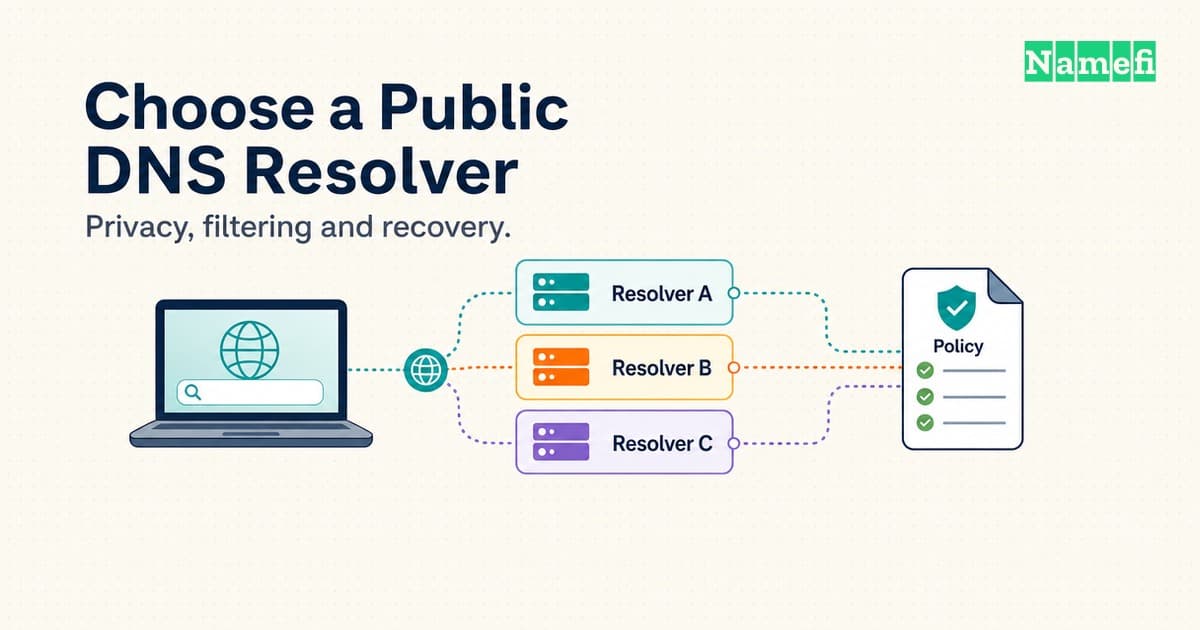
A Public DNS Resolver Should Match Your Privacy and Recovery Needs
Choose a public DNS resolver by privacy, DNSSEC, filtering, and recovery behavior, then test the settings your devices actually use.
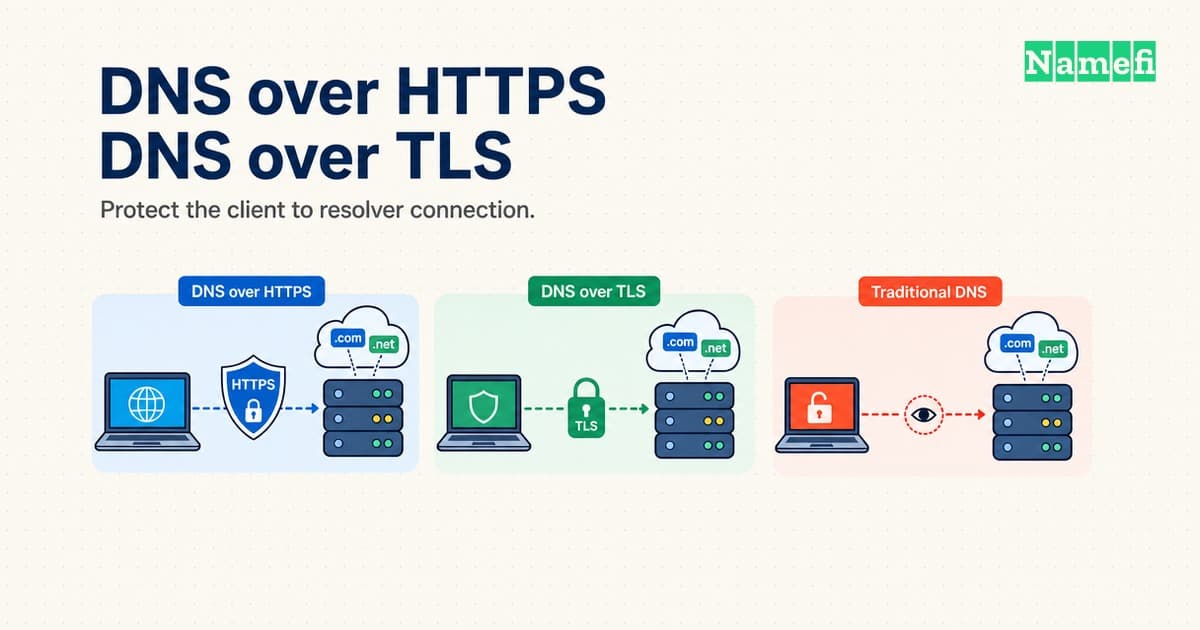
DNS over HTTPS and DNS over TLS protect the resolver connection differently
Compare DoH and DoT ports, authentication, fallback, and privacy limits, then verify which DNS connection your device actually uses.
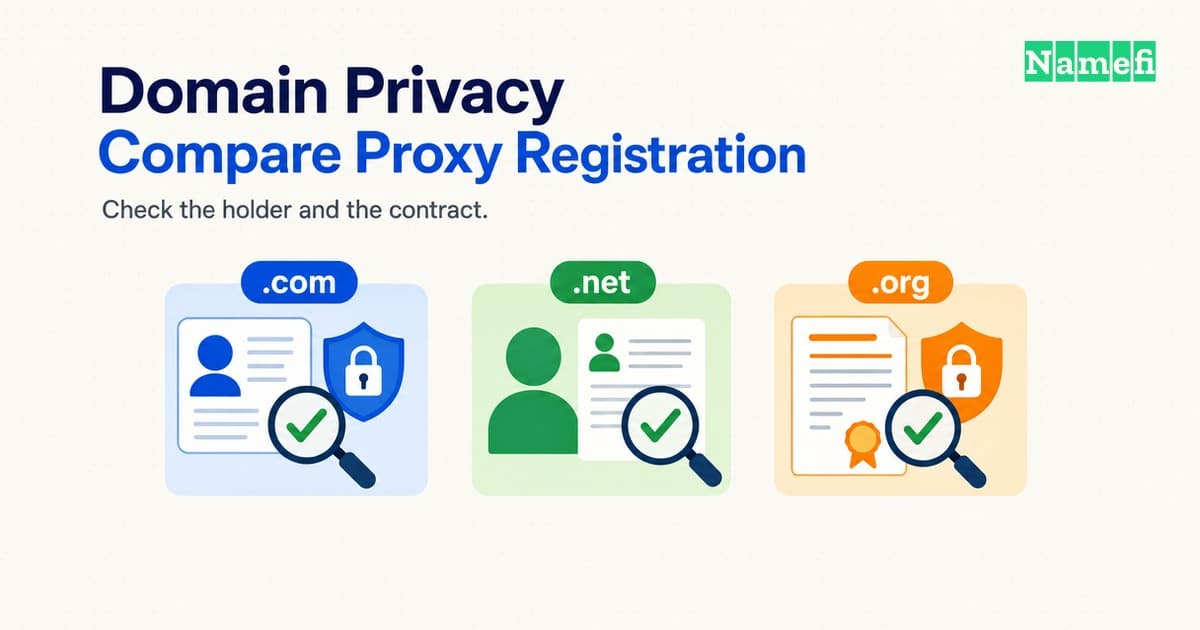
Domain Privacy Hides Contact Details While Proxy Services Change the Registrant
Compare domain privacy, proxy registration, and RDAP redaction, then check disclosure terms, contact forwarding, and account recovery.
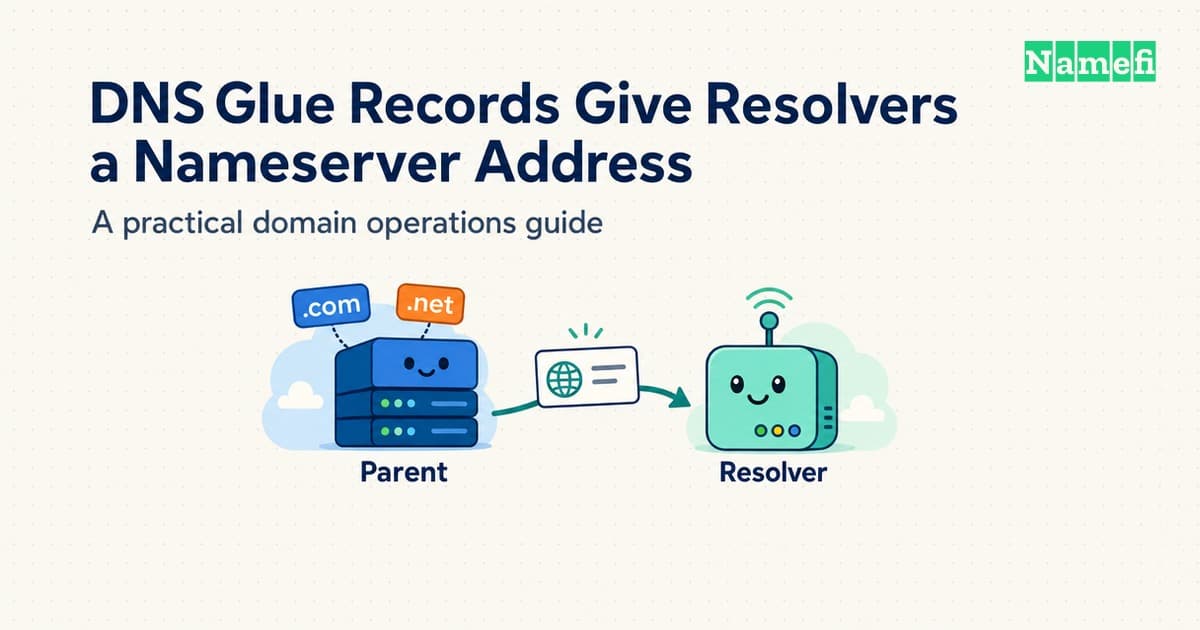
DNS Glue Records Give Resolvers a Nameserver Address
Understand parent-side DNS glue, compare in-domain and sibling nameservers, and verify safe glue changes with parent and child queries.
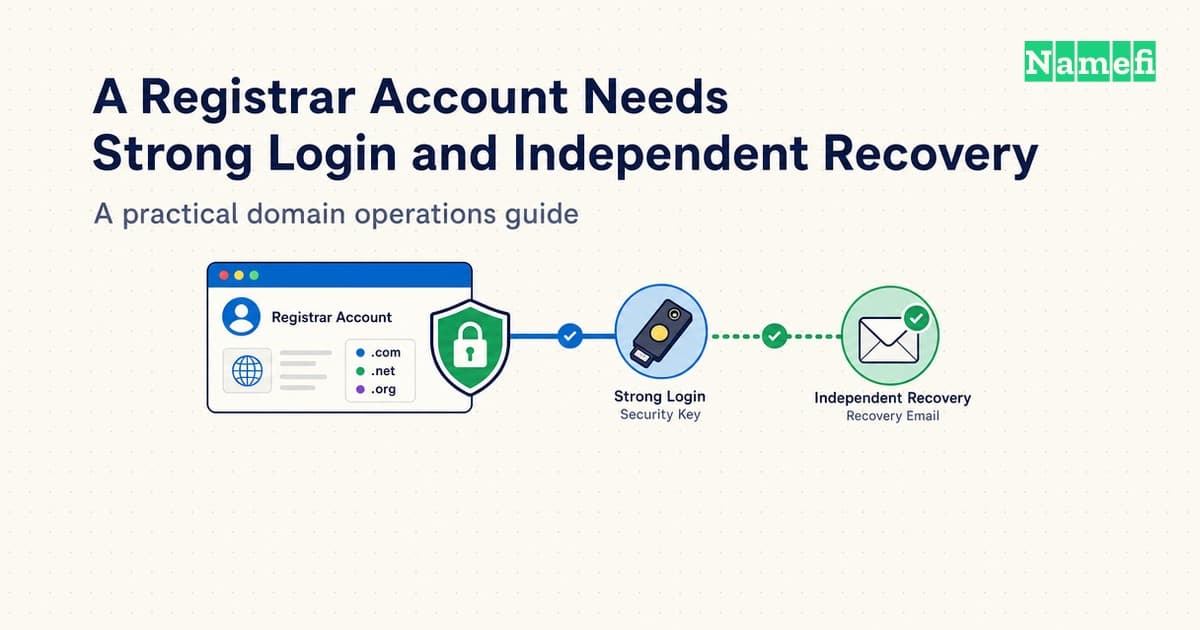
A Registrar Account Needs Strong Login and Independent Recovery
Harden a registrar account with phishing-resistant login, recovery planning, limited access, transfer controls, and reliable renewal checks.
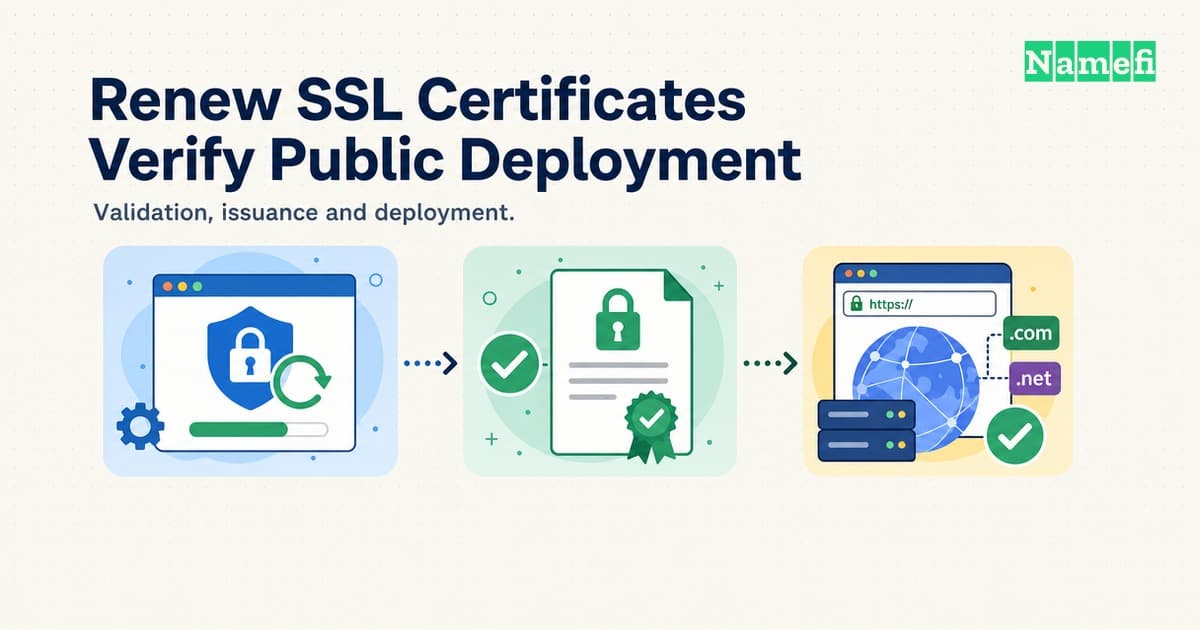
SSL Certificate Renewal Requires Validation and Deployment Checks
Renew a TLS certificate, preserve domain validation, automate deployment, and check the certificate that visitors actually receive.
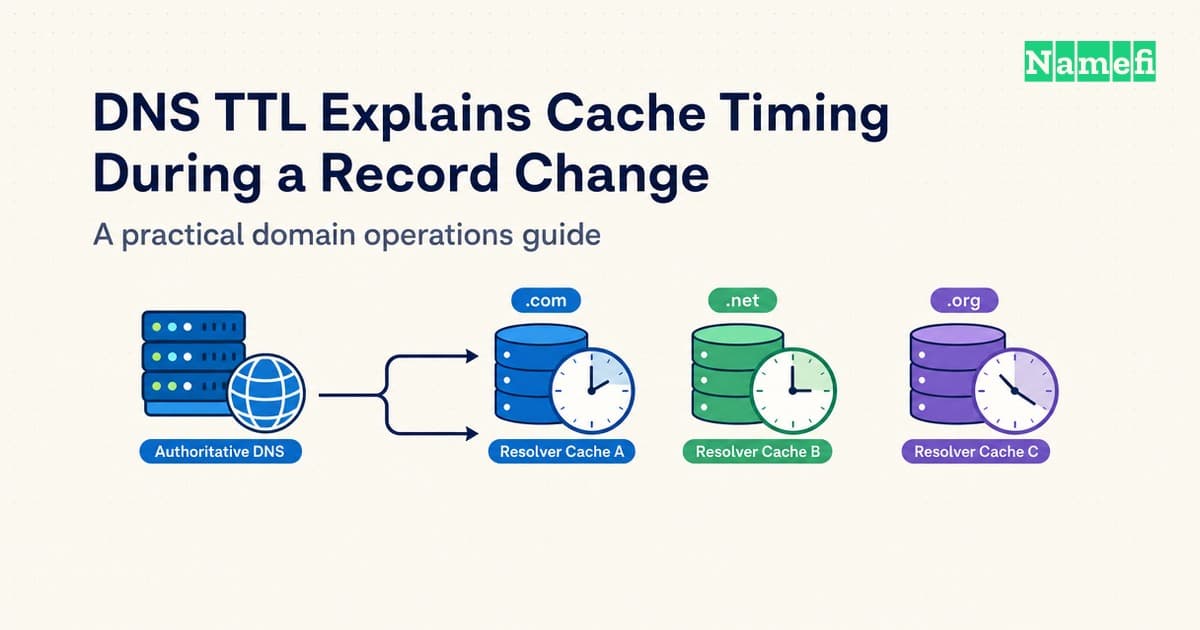
DNS TTL Explains Cache Timing During a Record Change
Plan DNS changes with TTL, distinguish cached and authoritative answers, and diagnose negative caching, stale data, and migration delays.
HTTP vs HTTPS: Encryption, Certificates, and How HTTPS Works
Compare HTTP and HTTPS, then learn how TLS encryption, certificates, ports, and automated certificate renewal protect web connections.
The Cat-and-Mouse War of Email Sender Reputation
A source-backed history of the thirty-year arms race over email sender reputation—the open relays, botnets, image spam, snowshoe campaigns, warmup networks, and other tricks bulk senders used to look trustworthy, the named operators who ran them, and the year and mechanism by which each trick was detected and shut down.
حفظ النطاقات على السلسلة، المحافظ، واستعادة الوصول
إزاي بيشتغل حفظ النطاقات على السلسلة فعلاً: المحافظ، التوقيع المتعدد، خطر العبارة الأولية، وإزاي تسترجع نطاق متحوّل لرمز بعد ضياع المحفظة.
إزاي تتجنب نصب بيع الدومين
أشهر أنواع النصب في بيع الدومين — مواقع الضمان المزيفة، المشترين الوهميين، الدفع الزائد والـ chargeback، والتحويل قبل الدفع — والعادات اللي بتخلي بيعك آمن.
احتلال النطاقات في مقابل الدومينينج الشرعي: شرح الـ UDRP والـ ACPA
إمتى بينتهي الدومينينج الشرعي وإمتى بيبدأ احتلال النطاقات: اختبار الـ UDRP بتلات أجزاء، والـ ACPA، والخطف العكسي للنطاقات، وإزاي تفضل في الأمان.
تجارة النطاقات والقانون: العلامات التجارية وUDRP والنصب
المشهد القانوني اللي أي تاجر نطاقات محتاج يعرفه: أساسيات العلامات التجارية، وUDRP وACPA، والضمان وقت إقفال الصفقة، والدفاع ضد الاختطاف، وإزاي تتفادى عمليات النصب في البيع.
الدقيقة الـ 12 دولار: لما حد اشترى Google.com بهدوء تام
في سبتمبر 2015، موظف سابق في Google اشترى google.com من خلال Google Domains بـ 12 دولار، وامتلك السيطرة الإدارية على أثمن نطاق في العالم لمدة دقيقة تقريباً. قصة سانماي فيد، ومكافأة الـ 6,006.13 دولار، وما تكشفه دقيقة واحدة من الملكية عن مَن يتحكم فعلاً في النطاق.
Domain Mayday EP03: اختراق حسابات تويتر بالبيتكوين عام 2020
في 15 يوليو 2020، تمكّن مهاجمون من اختراق تويتر عن طريق مكالمة تليفونية، واستولوا على حسابات موثّقة لأوباما وبايدن وماسك وجيتس وآبل وأوبر، ونفّذوا عملية احتيال بالبيتكوين جمعوا فيها نحو 118 ألف دولار. تحليل معمّق لكيفية سرقة هوية رقمية، وما يمكن تعلّمه عن امتلاك اسم على الإنترنت.
نداء الطوارئ EP05: اختطاف نطاقات DeFi الجماعي على Squarespace 2024
في يوليو 2024، حوّلت عملية نقل نطاقات من Google Domains إلى Squarespace إعدادات المصادقة الضعيفة إلى ثغرة جماعية واسعة النطاق. استغل المهاجمون الثغرة واختطفوا نطاقات مشاريع كريبتو و DeFi كبرى — Compound Finance وCeler Network وPendle وUnstoppable Domains — وأعادوا توجيهها نحو مواقع تصيد لاستنزاف المحافظ. إليك كيف خلّفت عملية نقل "سلسة" مئات الأبواب الأمامية مفتوحة دون قفل، وما يمكننا تعلمه في مجال أمان مسجلي النطاقات والمصادقة الثنائية.
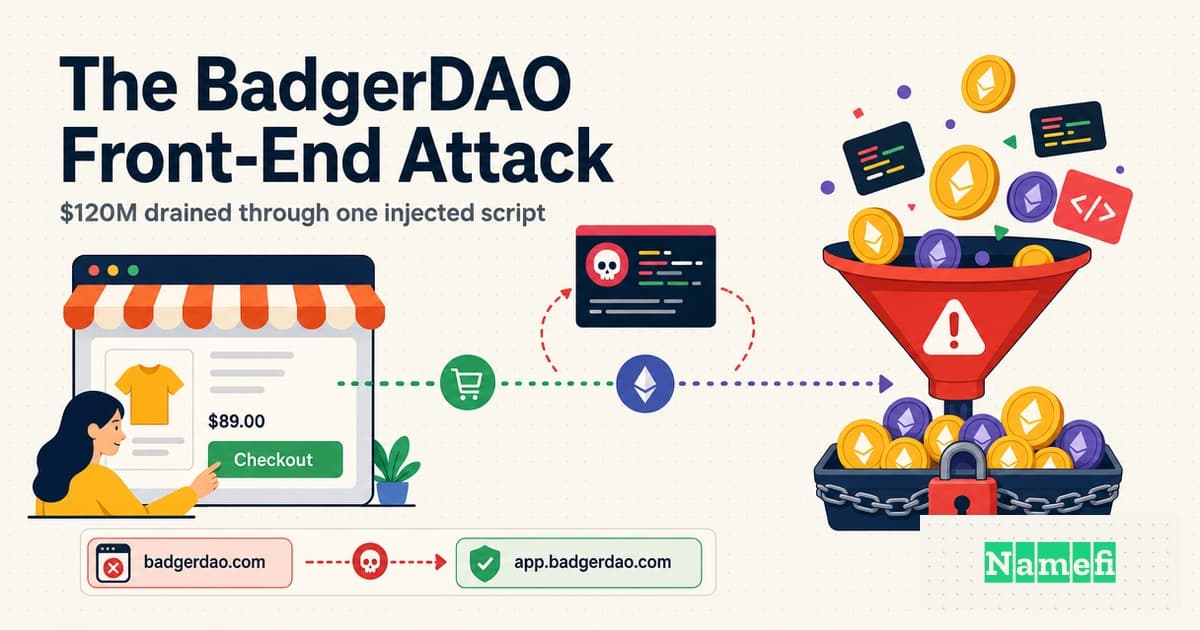
هجوم BadgerDAO على الواجهة الأمامية: 120 مليون دولار اتسرّبت بسبب سكريبت واحد مُدرج
في ديسمبر 2021، اخترق المهاجمون حساب Cloudflare الخاص بـ BadgerDAO وحقنوا سكريبتًا خبيثًا في واجهة الموقع الأمامية. العقود الذكية المُدققة لم تُمسّ — لكن ~120 مليون دولار خرجت من الباب عبر موافقات المحافظ التي وقّعها المستخدمون دون أن يعلموا. تحليل معمّق لماذا الموقع الإلكتروني جزء من نطاق أمانك.
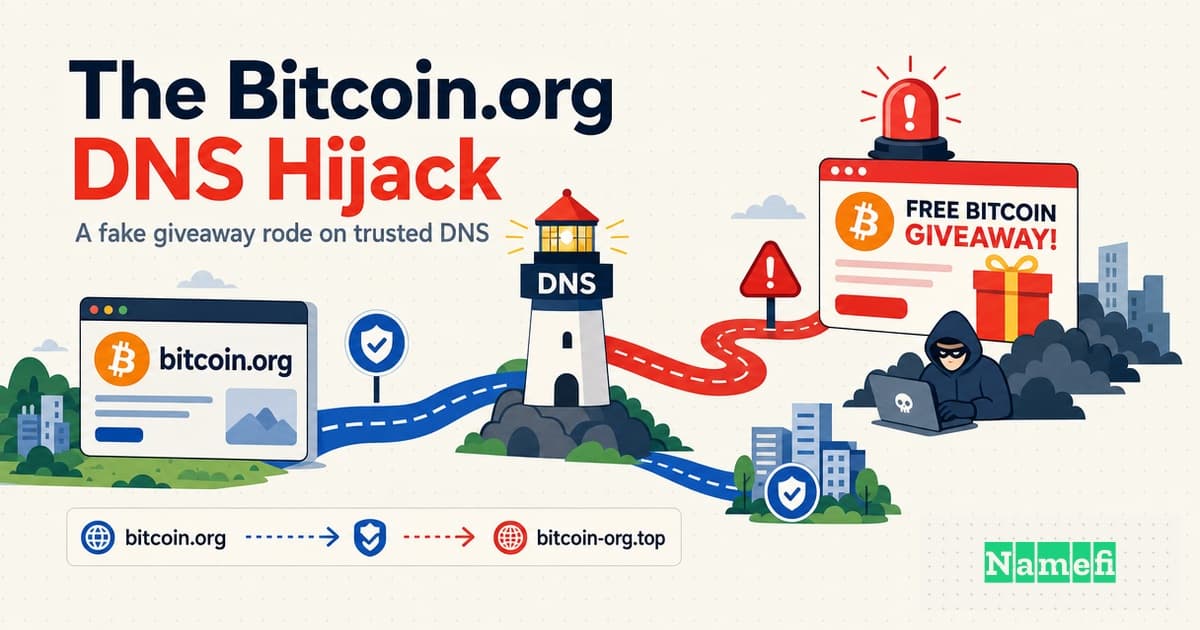
اختراق DNS لـ Bitcoin.org: كيف اتحول الموقع الرسمي للبيتكوين لعملية نصب "ضاعف عملاتك"
في سبتمبر 2021، اتعرض Bitcoin.org — البيت الإلكتروني التاريخي للبيتكوين اللي بيديره المشغّل المجهول Cobra — لاختراق على مستوى الـ DNS وتحوّل لعملية نصب "ضاعف بيتكوينك" المزيفة، وجمع المحتالون حوالي 17,000 دولار قبل ما الموقع يتوقف. غطاء تفصيلي من Domain Mayday عن اللي حصل، وإزاي، وإيه اللي بيعلّمنا إياه حتى لو المواقع المتعلقة بالكريبتو نفسها بتعتمد على DNS.
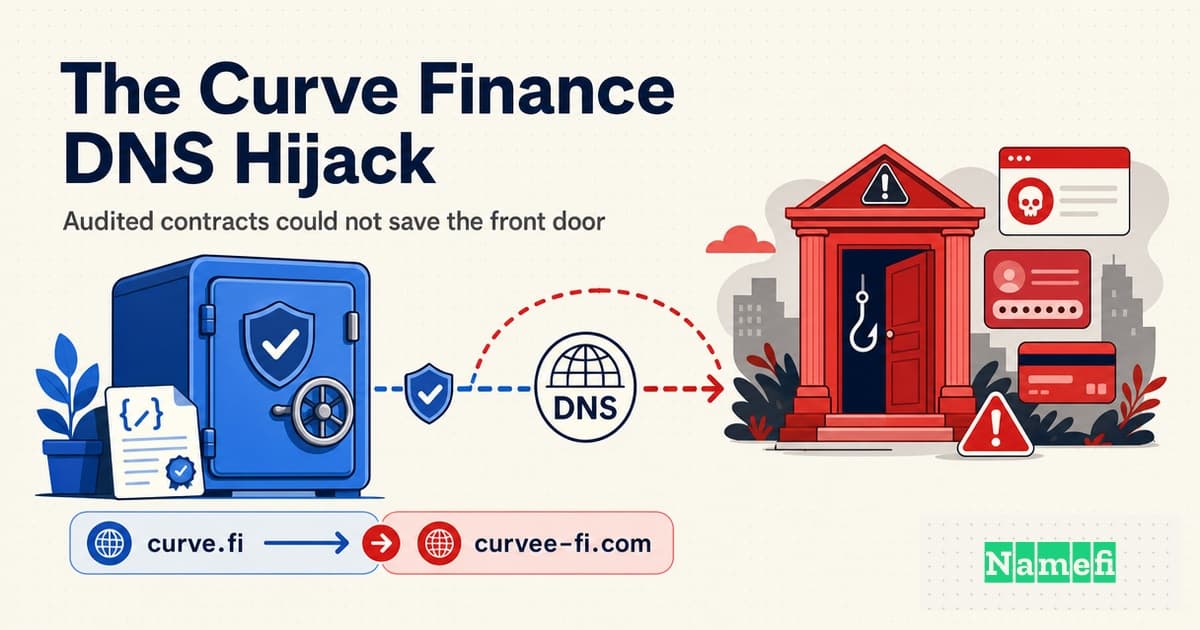
اختطاف DNS لـ Curve Finance: لما "العقود المُدققة" مش كفاية لحماية الباب الأمامي
في أغسطس 2022، العقود الذكية لـ Curve Finance اتلمستش — لكن المهاجمين خطفوا دومين curve.fi من عند الـ registrar، عملوا نسخة مزيفة من الموقع، وسرقوا حوالي $570K من المستخدمين. تحليل عميق للهجوم على الواجهة الأمامية لمشروع DeFi، وإيه اللي بيعلمنا إياه عن أمان الدومينات.
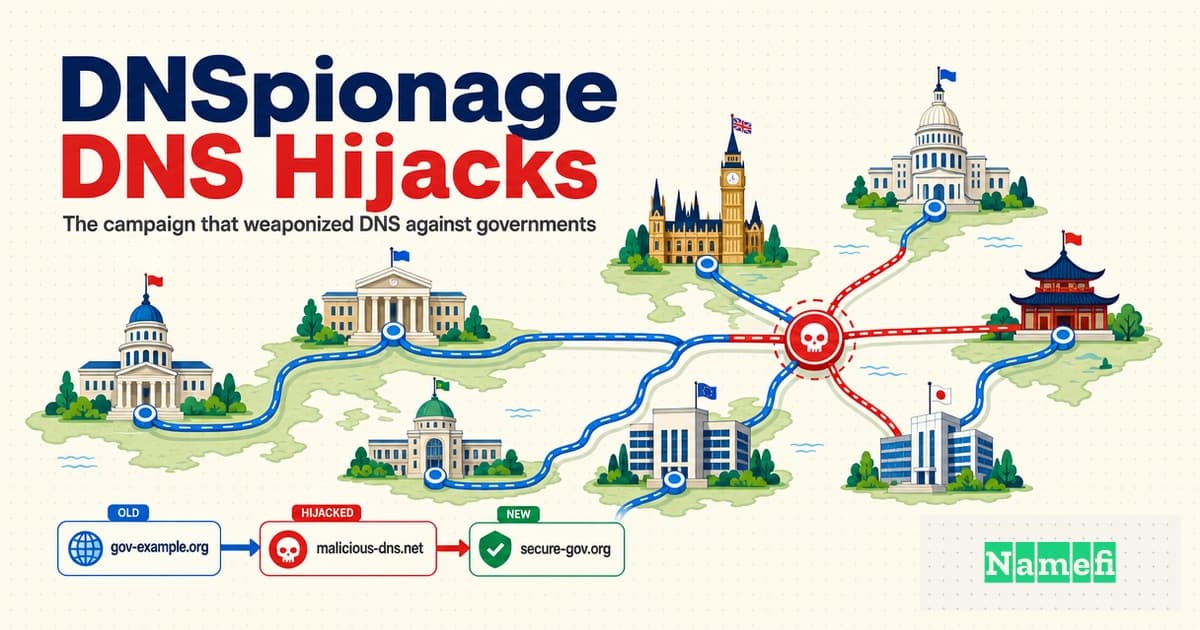
DNSpionage: الحملة اللي حوّلت DNS لسلاح ضد الحكومات
في أواخر 2018، كشفت Cisco Talos عن حملة DNSpionage — حملة مرتبطة بمصالح إيرانية أعادت كتابة سجلات DNS الحكومية، وحوّلت مسار الإيميل وحركة VPN لسيرفرات المهاجمين، وولّدت شهادات TLS حقيقية عشان تفضل مخفية. وكانت السبب في أول توجيه طارئ من نوعه تُصدره الحكومة الأمريكية.
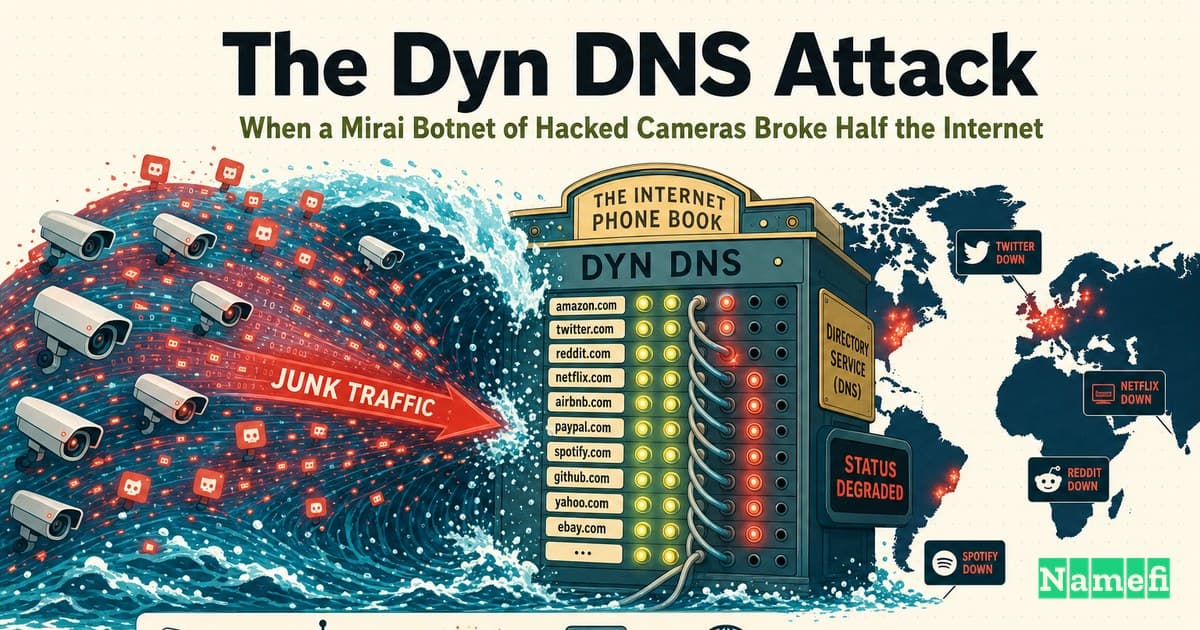
هجوم Dyn DNS: لما بوت نت Mirai من كاميرات متهكرة عطّل نص الإنترنت
في 21 أكتوبر 2016، ضرب هجوم DDoS بقوة بوت نت Mirai للأجهزة الذكية مزود DNS شركة Dyn في ثلاث موجات، وخلّى Twitter وNetflix وReddit وSpotify وGitHub وAirbnb وPayPal بره الخدمة لساعات — دراسة حالة Domain Mayday عن مخاطر الاعتماد على مزود DNS واحد.
نداء استغاثة النطاقات الحلقة 14: لما شركة أمن سيبراني اتعرضت لاختطاف DNS — حادثة Fox-IT
في سبتمبر 2017، اخترق مهاجمون حساب مسجّل النطاقات الخارجي لشركة Fox-IT الهولندية للأمن السيبراني، وغيّروا إعدادات DNS، وحصلوا بالاحتيال على شهادة TLS، ونفّذوا هجوم رجل-في-المنتصف لمدة 10 ساعات على مرور بيانات العملاء — لحين اكتشفت Fox-IT الأمر ونشرت واحداً من أكثر تقارير ما بعد الحادث شفافيةً في تاريخ الصناعة.
اختراق GoDaddy الممتد لسنوات: كيف عاش المتسللون داخل أكبر شركة تسجيل نطاقات في العالم لمدة ثلاث سنوات
بين عامَي 2020 و2022، استوطنت مجموعة قراصنة متمرسة داخل بنية تحتية GoDaddy — سرقت الكود المصدري، وكشفت بيانات 1.2 مليون عميل من خدمة Managed WordPress، وأعادت توجيه مواقع العملاء إلى مواقع خبيثة. تحليل معمق في مخاطر الاعتماد على مزود واحد، وما يعلمنا إياه عن نقاط الإخفاق الفردية.
لما ICANN نفسها اتفشت: اختراق التصيد الاحتيالي الموجَّه عام 2014 في قلب الإنترنت
في أواخر 2014، اعترفت ICANN — الهيئة المسؤولة عن تنسيق نظام أسماء النطاقات على الإنترنت — بأن رسالة إيميل تصيد احتيالي موجَّه، منتحِلةً هوية نطاقها الرسمي، تمكنت من سرقة بيانات موظفيها ومنح المخترقين صلاحيات إدارية على نظام بيانات المنطقة المركزية (CZDS). تحقيق من Domain Mayday في كيف اتفشت سلطة DNS نفسها، وما الذي انكشف، ولماذا القصة لا تزال مهمة حتى اليوم.
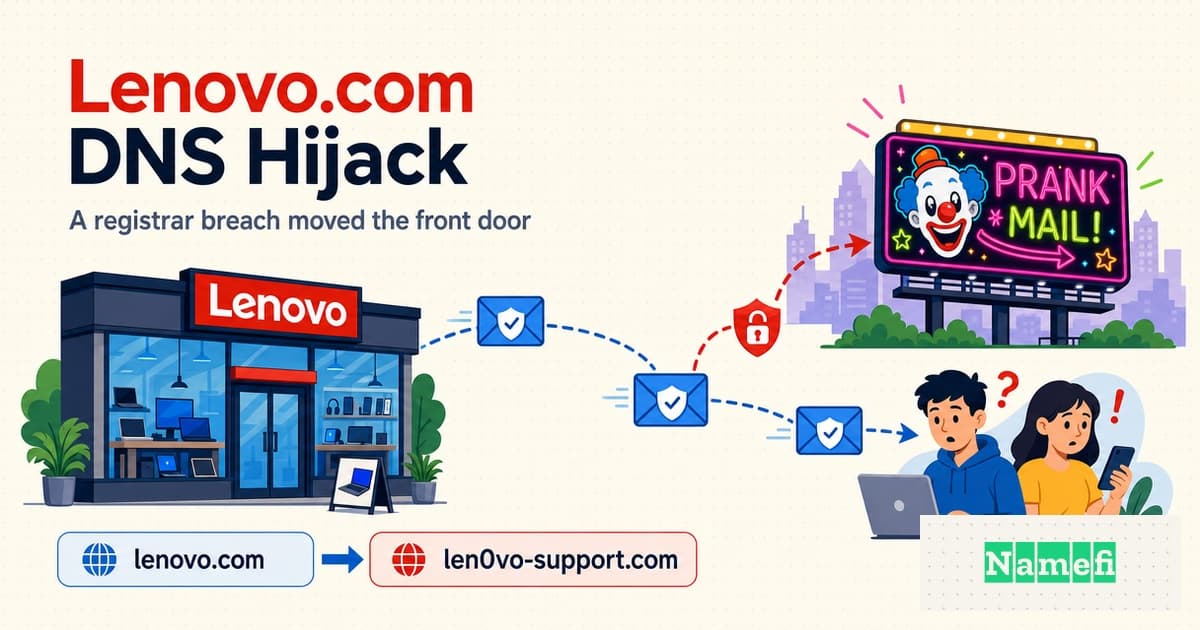
اختطاف DNS لـ Lenovo.com: لما Lizard Squad سيطر على باب العملاق
في 25 فبراير 2015، اختطف Lizard Squad نطاق Lenovo.com عن طريق اختراق شركة التسجيل Webnic، وحوّل موقع أكبر شركة لصناعة أجهزة الكمبيوتر في العالم لعرض صور ويب كاميرا واعترض بريدها الإلكتروني — وده حصل بعد فضيحة Superfish بأيام قليلة. دراسة معمقة في Domain Mayday تكشف ليه شركة التسجيل هي الخط الدفاعي الحقيقي.
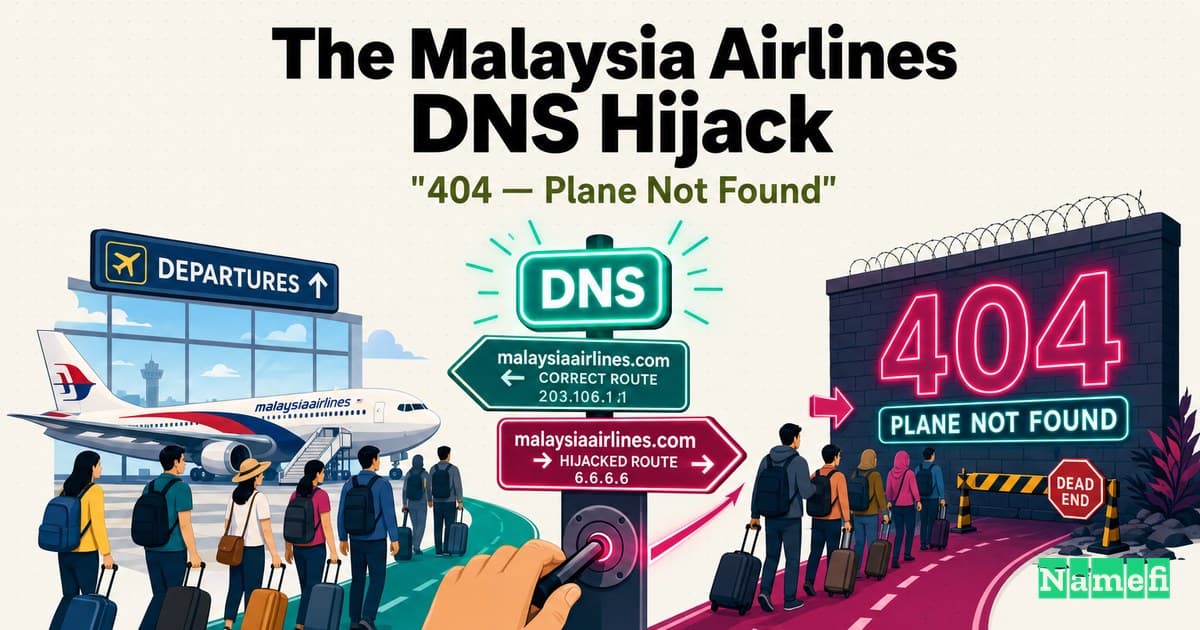
اختطاف DNS الخاص بماليزيا إيرلاينز: "404 — الطائرة مش موجودة"
في يناير 2015، اختطفت مجموعة Lizard Squad نظام DNS الخاص بـ malaysiaairlines.com واستبدلت موقع شركة الطيران بصورة سحلية ترتدي سترة رسمية مع رسالة استهزاء "404 — الطائرة مش موجودة". ما حصلش أي اختراق للسيرفرات — المهاجمون ببساطة غيّروا المكان اللي بيشير إليه الدومين. تحليل معمّق في إطار "Domain Mayday" يكشف كيف أصبح الـ DNS أكثر نقطة ضعف في بنية الشركة.
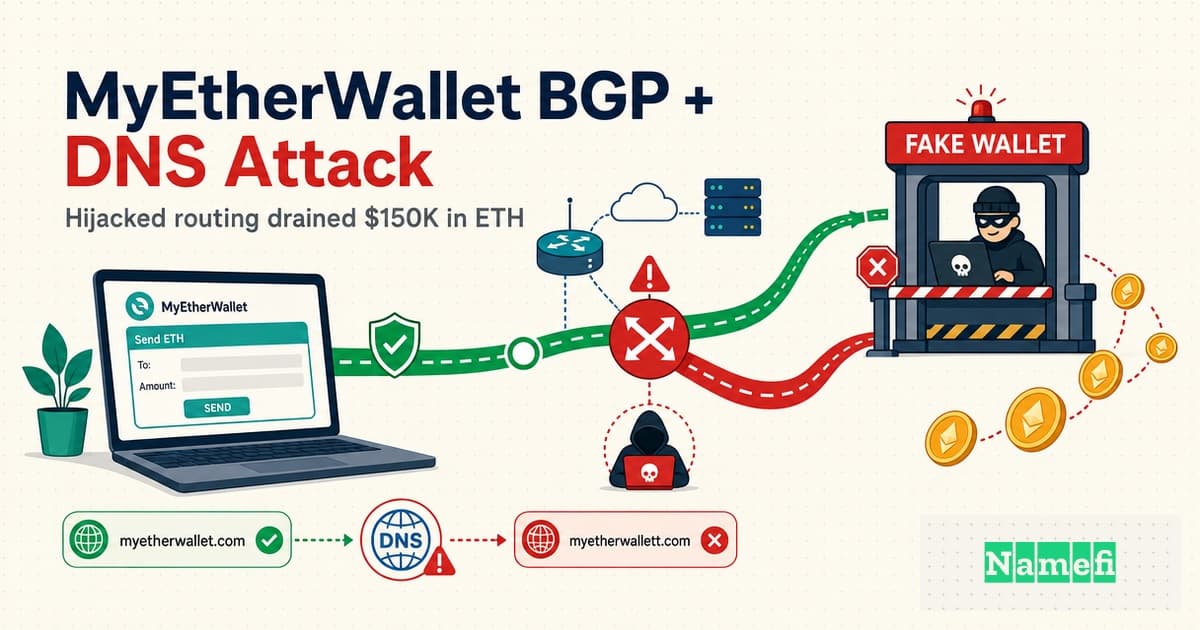
هجوم BGP + DNS على MyEtherWallet: كيف سرق اختراق التوجيه على الإنترنت ما يقارب 150 ألف دولار بالإيثر
في 24 أبريل 2018، اخترق المهاجمون التوجيه على الإنترنت الخاص بـ Amazon Route 53، ودسّوا إجابات DNS مسمومة لـ myetherwallet.com، وأداروا موقعًا مزيفًا بشهادة موقّعة ذاتيًا — فسرقوا ما يقارب 150 ألف دولار من الإيثر. غوص عميق في أسباب اعتماد DNS على طبقة توجيه تثق بكل شيء افتراضيًا.
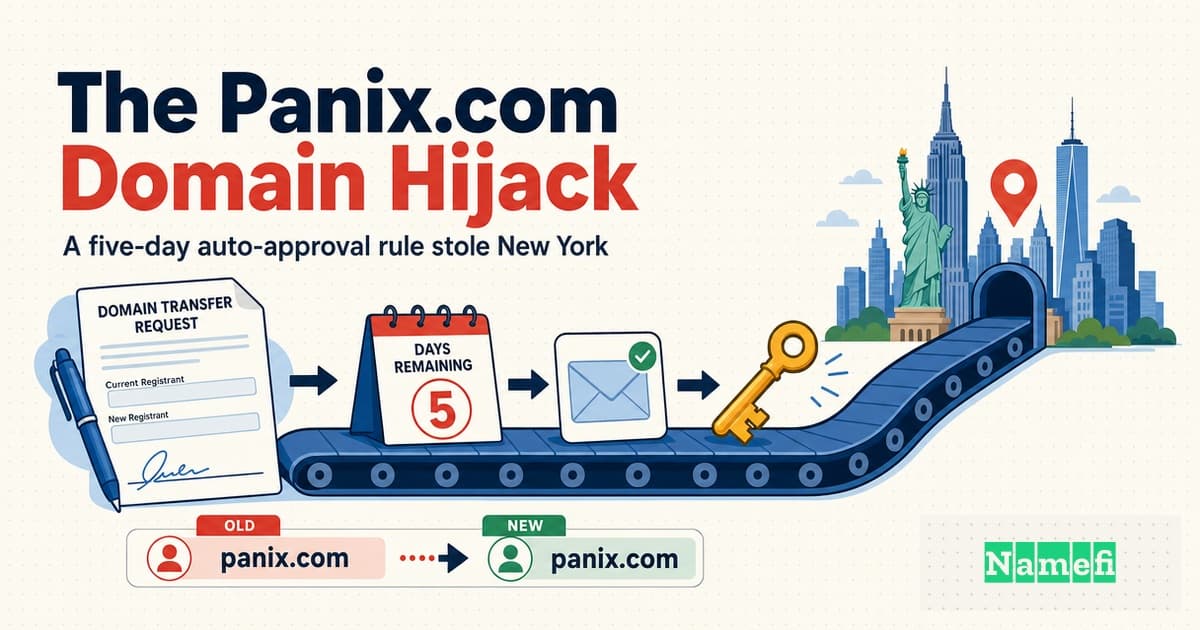
اختطاف نطاق Panix.com: كيف سرقت قاعدة موافقة تلقائية مدتها خمسة أيام أقدم مزود إنترنت في نيويورك
في يناير 2005، تم نقل نطاق panix.com — الخاص بأقدم مزود إنترنت تجاري في نيويورك — بشكل احتيالي إلى جهة تسجيل في أستراليا باستخدام بطاقات ائتمان مسروقة، مما أوقف الويب والبريد الإلكتروني لأيام. قواعد النقل التلقائي بين جهات التسجيل في تلك الحقبة كانت هي التي أتاحت ذلك، وأعادت عملية الإصلاح رسم سياسة نقل النطاقات.
سرقة دومين Perl.com: كيف اتسرق بيت مجتمع عمره 30 سنة في صمت
في آخر يناير 2021، اتسرق perl.com — بيت مجتمع Perl البرمجي اللي عمره عقود — عن طريق اختراق حساب في موقع التسجيل، واتنقل لبرا من الصين، واتوجه لـ IP مرتبط ببرامج خبيثة، واتعرض للبيع بـ 190,000 دولار. دي حكاية إزاي حصل ده، وإزاي اتاسترد، وإيه اللي بيعلمنا إياه عن أمان حسابات التسجيل.
Sea Turtle: الحملة التجسسية برعاية دولة اخترقت نظام DNS للتجسس على الحكومات
كيف اخترقت حملة "Sea Turtle" المدعومة من دولة، والتي كشف عنها Cisco Talos في 2019، نظام DNS عن طريق اختراق جهات تسجيل النطاقات والسجلات ومزودي DNS — لتحويل حركة الحكومات والوزارات وشركات الطاقة نحو خوادم المهاجمين، وتزوير شهادات صالحة، بل والتسلل إلى سجل نطاق وطني.
سرقة Sex.com: الخطاب المزوّر اللي سرق أغلى دومين على الإنترنت
في 1995، نصّاب اسمه Stephen Cohen سرق sex.com من صاحبه الحقيقي Gary Kremen بخطاب مزوّر واحد بعتهولهم في Network Solutions. المعركة اللي دامت سنين انتهت بحكم بـ65 مليون دولار، ومتهم هرب لـ المكسيك، وحكم تاريخي اعتبر الدومينات ملكية خاصة.
هجوم MISO من الداخل على SushiSwap: كيف أدى كوميت واحد خبيث إلى تحويل ~3 مليون دولار من مزاد توكن
في سبتمبر 2021، تمكّن مقاول مجهول الهوية من إدراج عنوان محفظته الخاصة في واجهة MISO الأمامية على SushiSwap من خلال كوميت خبيث، وحوّل 864.8 ETH (~3 مليون دولار) من مزاد Jay Pegs Auto Mart. تحليل معمّق من Domain Mayday عن سلاسل توريد الكود وثقة الواجهة الأمامية وما يمكن تعلّمه حول الملكية القابلة للتحقق.
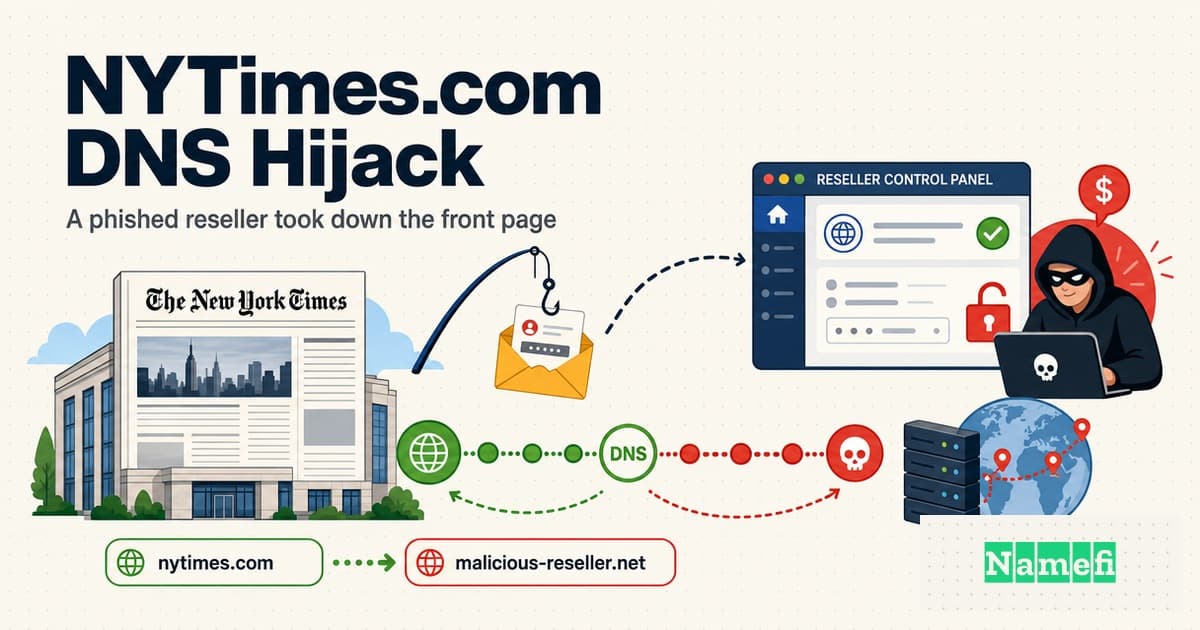
Domain Mayday EP10: إزاي الجيش الإلكتروني السوري أوقع NYTimes.com من خلال موزع استضافة متصيَّد
في 27 أغسطس 2013، نجح الجيش الإلكتروني السوري في تصيُّد موزع تابع لـ Melbourne IT، وعدَّل سجلات DNS لـ nytimes.com ونطاقات تويتر، وأوقع جريدة New York Times عن الإنترنت لساعات. رحلة عميقة في كيف أصبح الحلقة الأضعف في سلسلة المسجِّلين هو باب الفشل الأمامي لصحيفة كبرى — وماذا كان سيتغير لو كانت أقفال السجل مفعَّلة.
هل تعمل محافظ التوقيع المتعدد على تحسين الأمان حقًا؟ نظرة على نموذج التهديد
تُعامل محافظ التوقيع المتعدد (Multisig) على نطاق واسع كنمط الحفظ الآمن الافتراضي في مجال العملات المشفرة، لكن الإجابة على سؤال "هل تعمل حقًا على تحسين الأمان؟" تعتمد كليًا على نموذج التهديد. يستعرض هذا المقال ما يمكن لمحافظ التوقيع المتعدد إحباطه، وما تعجز عنه، والحالات التي قد تزيد فيها الأمور سوءًا.
DNS عبر HTTPS مقابل Enterprise Split-Horizon DNS: مواجهة لن تُحل من تلقاء نفسها
يحمي DNS عبر HTTPS (DoH) خصوصية المستخدم من خلال تشفير استعلامات DNS داخل HTTPS. بينما يعتمد Enterprise split-horizon DNS على قدرة الشبكة على رؤية تلك الاستعلامات. يعيد هذا التعارض بينهما تشكيل كيفية تعامل شبكات الشركات والمتصفحات وأنظمة التشغيل مع تحليل الأسماء.
ما وراء الكواليس: انقطاع خدمة AWS في 20 أكتوبر 2025
نظرة من منظور مسجلي النطاقات وعمليات DNS حول حادثة AWS في 20 أكتوبر 2025، كيف يعمل نظام DNS فعلياً، لماذا انتشر هذا الفشل على نطاق واسع، وما الذي يمكن لفرق الإنترنت المرنة فعله حيال ذلك.