Domain Security & Recovery
Real-world domain disasters and the controls that stop them — hijacking, DNS takeovers, key management, and recovery.
- Registrar lock
- DNS hardening
- Key custody
- Recovery plan
Comment le piratage de domaine se produit réellement : cinq vecteurs d'attaque et les contrôles pour les contrer
Un guide pratique sur les cinq véritables méthodes utilisées par les attaquants pour s'emparer de domaines dans le monde réel — ingénierie sociale, compromission de compte registrar, prise de contrôle du fournisseur DNS, piratage de serveurs de noms (NS) et récupération de domaines expirés — et les contrôles spécifiques qui bloquent chacune d'elles.
Kaplan.com, 1994: The Princeton Review Registered Its Rival's Name
In March 1994 the Princeton Review took kaplan.com and asked for complaints about its rival. Press reports said arbitrators ordered it to give up the name, five years before UDRP existed.
McDonalds.com in 1994: A Reporter, a Burger Chain and a Brooklyn School
In 1994 reporter Joshua Quittner registered mcdonalds.com to test big brands. The company got it back after agreeing to help a New York school.
MikeRoweSoft.com: How a $10 Offer Became a Worldwide Domain Dispute
A 17-year-old's design site, a $10 offer and a 25-page letter: how MikeRoweSoft.com tested trademark law, a personal name and public opinion.
The Address on the Air: How MTV and Adam Curry Fought Over mtv.com
MTV host Adam Curry registered mtv.com in 1993. By 1994 the network was suing him. The court record shows what happened, what no judge decided, and why the often-listed price has no firm source.
Nissan.com: Eight Years in Court Over One Man's Surname
Uzi Nissan used his surname for a Raleigh computer business, and Nissan Computer registered nissan.com in 1994. Court records show how Nissan Motor's suit ran from 1999 to 2008, and how his estate won an order returning the domains after his death.
What Happened to SavePapaJohns.com: The Founder's Website the Settlement Never Mentioned
John Schnatter built SavePapaJohns.com to fight his board. The settlement never mentioned the site, and by late 2020 the registration had started over.
The Domain Behind the WordPress War: Who Owns WordPress.org?
Court papers say one person owns WordPress.org. How that domain became leverage in the WP Engine and Automattic dispute, and what the record has settled so far.
DKIM Checker: Is Your Email Signature Set Up Correctly?
Check a DKIM selector, inspect the public DNS key, and verify a received message. Separate key publication from a passing signature.
DMARC Checker: Is Your Domain Really Protected Against Spoofing?
Inspect the actual DMARC TXT record, effective policy, reporting destination, and message alignment before trusting a checker result.
Is Your VPN Leaking DNS? How to Run a DNS Leak Test
Test which DNS resolvers your browser exposes, compare VPN states, and investigate unexpected results without assuming every mismatch is a leak.
403 Forbidden: Why You Are Blocked and What to Check First
Understand an HTTPS 403 response, check visitor permissions, and help site operators locate the rejecting application, origin rule, or security layer.
How to Get a Free SSL Certificate With Let’s Encrypt
Choose managed HTTPS or Certbot, validate domain control, install a Let’s Encrypt certificate, and test renewal without unsafe workarounds.
SPF Record Checker: Find the Mistakes That Can Break Your Email
Check the right SPF domain, read its TXT record, inspect lookup limits, and test real message authentication before changing DNS.
SSL Certificate Checker: Is Your Certificate Valid and Trusted?
Check the certificate your HTTPS service presents. Verify the hostname, validity dates, chain, and client trust without bypassing validation.
What Is Port 443? Why HTTPS Uses It and When You Should Open It
Learn what port 443 does, how TCP and HTTP/3 differ, and how visitors and site operators can diagnose HTTPS without broad firewall changes.
This Site Cannot Provide a Secure Connection: Fix the Error Behind the Message
Use the exact Chrome error, compare devices and networks, and check the HTTPS endpoint without bypassing certificate verification.
What Is DMARC? How It Helps Stop People From Spoofing Your Domain
Understand DMARC alignment, publish a monitoring record, review reports, and choose an email policy without breaking legitimate mail.
La compromission des CA d’eMudhra montre pourquoi la sécurité des domaines exige plus que HTTPS
Comprenez la compromission des clés de CA d’eMudhra, les risques d’usurpation de sites et les protections de DNSSEC, DANE, CAA et CT.
How to Get a Free HTTPS Certificate for Your Website
Get a free HTTPS certificate through managed hosting or an ACME client. Check domain validation, hostname coverage, deployment, and renewal.
How to Install an SSL Certificate Without Breaking HTTPS
Choose a managed certificate or Certbot workflow, validate the right hostnames, check HTTPS, and test renewal before relying on the installation.
What Is an SSL Certificate? What Your Website Actually Needs
Choose a TLS certificate by hostname coverage, identity requirements, hosting support, and renewal responsibility instead of a confusing product label.
Best DNS Servers: Which Resolver Should You Actually Use?
Compare Cloudflare, Google Public DNS, and Quad9 by filtering, encrypted transport, network requirements, and reversible local testing.
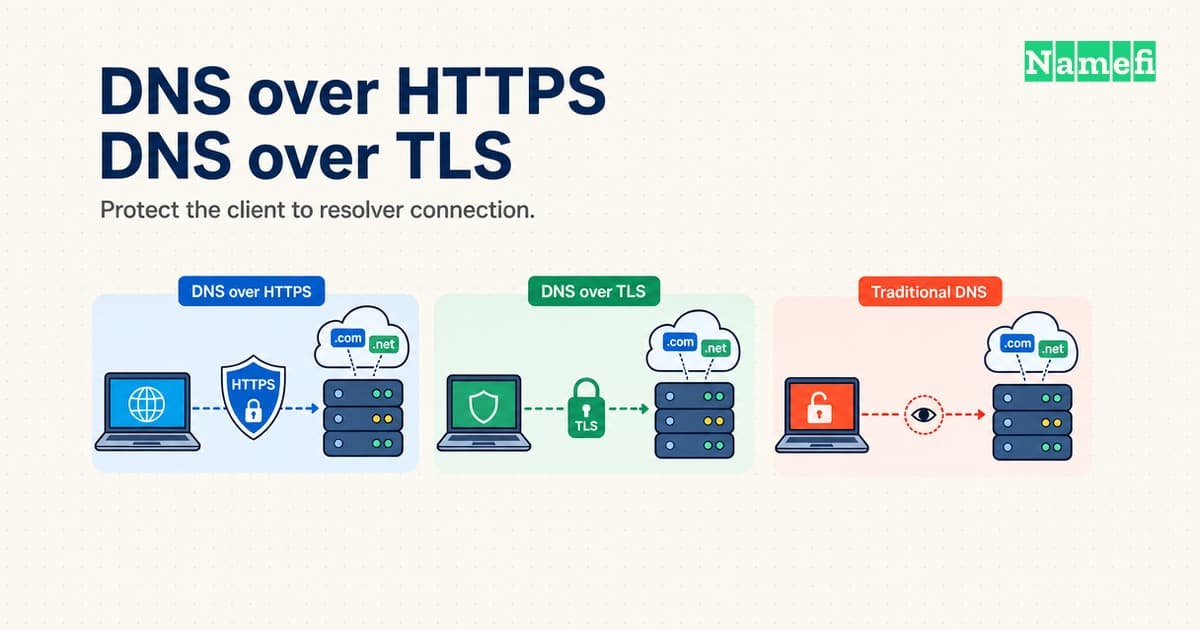
DNS over HTTPS and DNS over TLS protect the resolver connection differently
Compare DoH and DoT ports, authentication, fallback, and privacy limits, then verify which DNS connection your device actually uses.
Domain Privacy Hides Contact Details While Proxy Services Change the Registrant
Compare domain privacy, proxy registration, and RDAP redaction, then check disclosure terms, contact forwarding, and account recovery.
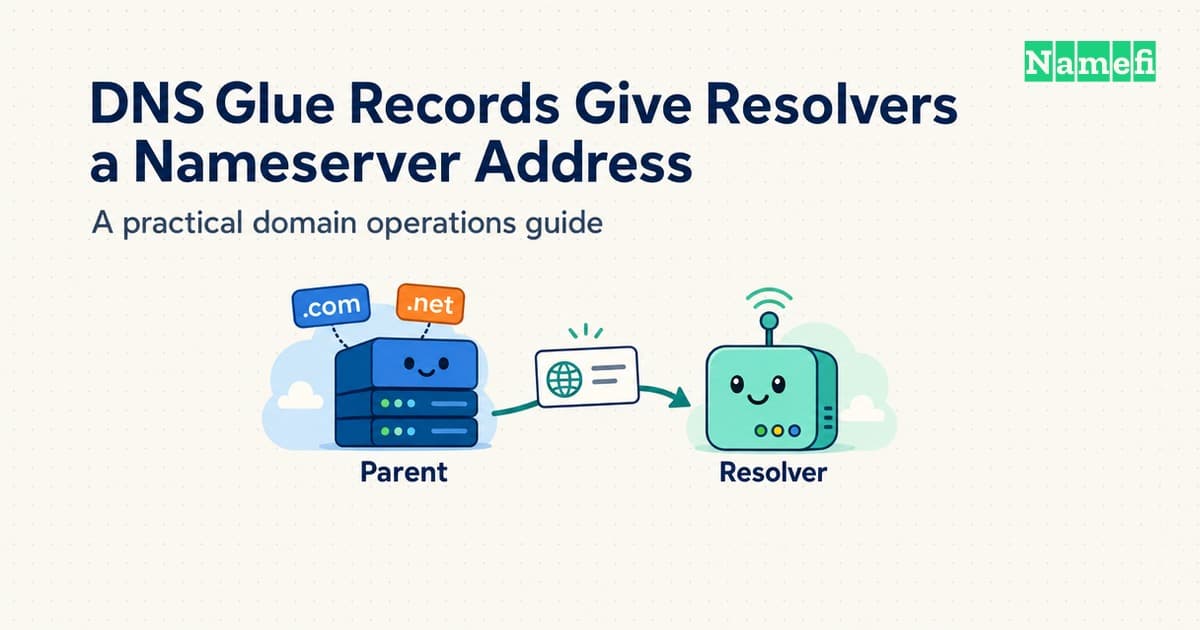
DNS Glue Records Give Resolvers a Nameserver Address
Understand parent-side DNS glue, compare in-domain and sibling nameservers, and verify safe glue changes with parent and child queries.
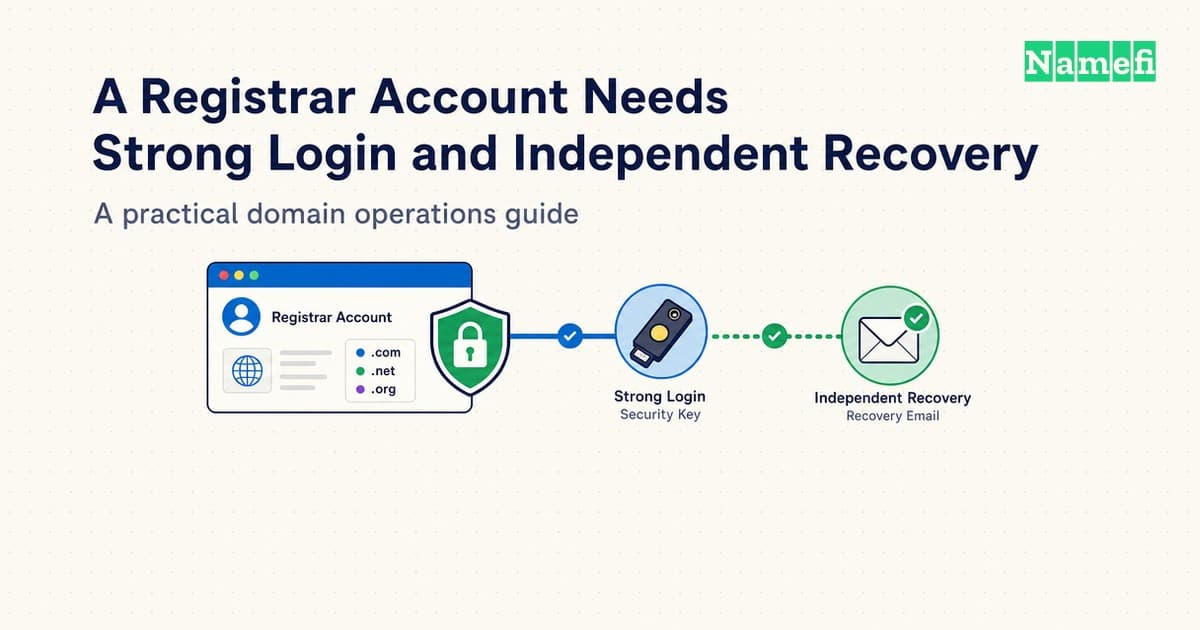
A Registrar Account Needs Strong Login and Independent Recovery
Harden a registrar account with phishing-resistant login, recovery planning, limited access, transfer controls, and reliable renewal checks.
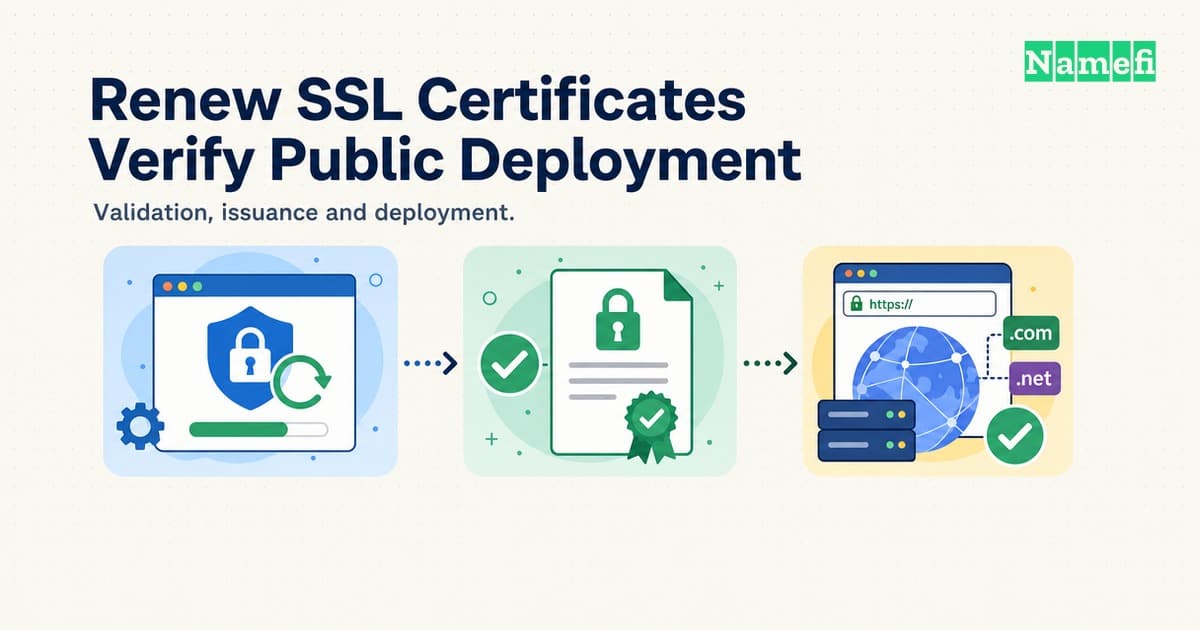
SSL Certificate Renewal Requires Validation and Deployment Checks
Renew a TLS certificate, preserve domain validation, automate deployment, and check the certificate that visitors actually receive.
How Long Does DNS Propagation Take? What You Are Actually Waiting For
Understand DNS propagation timing, check authoritative and cached answers, and diagnose TTL, negative caching, and nameserver delays.
What Is HTTPS? Why a Secure Connection Does Not Mean a Safe Website
Understand HTTPS encryption, certificate checks, and port 443. Learn what a secure connection proves and how visitors and operators should respond.
The Cat-and-Mouse War of Email Sender Reputation
A source-backed history of the thirty-year arms race over email sender reputation—the open relays, botnets, image spam, snowshoe campaigns, warmup networks, and other tricks bulk senders used to look trustworthy, the named operators who ran them, and the year and mechanism by which each trick was detected and shut down.
Conservation, portefeuilles et récupération des domaines onchain
Comment fonctionne réellement la conservation des domaines onchain : portefeuilles, multisignature, risque lié à la phrase secrète et récupération d''un domaine tokenisé après la perte d''un portefeuille.
Comment éviter les arnaques à la vente de domaines
Les arnaques courantes à la vente de domaines — faux séquestre, faux acheteurs, trop-perçus avec rétrofacturation, transfert avant paiement — et les bonnes habitudes qui sécurisent vos ventes.
Cybersquatting vs domaining légitime : l''UDRP et l''ACPA expliqués
Là où le domaining légitime s''arrête et où le cybersquatting commence : le test en trois volets de l''UDRP, l''ACPA, le détournement inversé de nom de domaine, et comment rester du bon côté.
Le flipping de domaines et la loi : marques, UDRP et arnaques
Le cadre juridique que tout flippeur de domaines doit connaître : les bases du droit des marques, l''UDRP et l''ACPA, le séquestre à la clôture, la défense contre le piratage et comment éviter les arnaques à la vente.
La Minute à 12 Dollars : Quand Quelqu'un a Discrètement Acheté Google.com
En septembre 2015, un ancien employé de Google a acheté google.com via Google Domains pour 12 dollars et a détenu le contrôle administratif du domaine le plus précieux au monde pendant environ une minute. L'histoire de Sanmay Ved, la prime de 6 006,13 dollars, et ce qu'une minute de propriété révèle sur celui qui contrôle vraiment un domaine.
Domain Mayday EP03 : La prise de contrôle de comptes Twitter Bitcoin en 2020
Le 15 juillet 2020, des attaquants ont infiltré Twitter par téléphone, détourné les comptes vérifiés d'Obama, Biden, Musk, Gates, Apple et Uber, et lancé une arnaque de doublement de Bitcoin — récoltant environ 118 000 dollars. Une analyse approfondie de la façon dont le contrôle d'une identité en ligne a été volé, et ce qu'elle enseigne sur la possession d'un nom.
Domain Mayday EP05 : Le détournement massif de domaines DeFi sur Squarespace en 2024
En juillet 2024, une migration de registrar de Google Domains vers Squarespace a transformé une authentification par défaut trop faible en une surface d'attaque massive. Des attaquants ont détourné les domaines de projets crypto et DeFi — Compound Finance, Celer Network, Pendle, Unstoppable Domains — et les ont redirigés vers des sites de phishing vidant les portefeuilles. Voici comment une migration « transparente » a créé des centaines de portes d'entrée non verrouillées, et ce qu'elle enseigne sur la sécurité des registrars et l'authentification multifacteur.
L'attaque front-end de BadgerDAO : 120 millions de dollars siphonnés par un seul script injecté
En décembre 2021, des attaquants ont compromis le compte Cloudflare de BadgerDAO et injecté un seul script malveillant dans le front-end de son site web. Les contrats intelligents audités n'ont jamais été touchés — et pourtant, environ 120 millions de dollars sont partis via des approbations de portefeuilles signées à l'insu des utilisateurs. Une analyse approfondie expliquant pourquoi le site web fait partie de votre surface de sécurité.
Le détournement DNS de Bitcoin.org : Comment la page d'accueil de Bitcoin est devenue une arnaque « Doublez vos coins »
En septembre 2021, Bitcoin.org — le site d'information de référence de Bitcoin, géré par l'opérateur pseudonyme Cobra — a été détourné au niveau de la couche DNS et transformé en un faux cadeau « doublez vos Bitcoin », permettant aux escrocs de soutirer environ 17 000 $ avant que le site ne soit mis hors ligne. Une analyse approfondie de Domain Mayday sur ce qui s'est passé, comment, et ce que cela nous apprend sur la dépendance de sites crypto-natifs envers le DNS.
Le détournement DNS de Curve Finance : quand les « contrats audités » n'ont pas protégé la porte d'entrée
En août 2022, les smart contracts de Curve Finance étaient intacts — mais des attaquants ont détourné le domaine curve.fi au niveau du registrar, cloné le site et siphonné environ 570 000 $ aux utilisateurs. Une analyse approfondie de l'attaque DNS sur une interface DeFi, et ce qu'elle nous enseigne sur la sécurité des noms de domaine.
DNSpionage : La campagne qui a weaponisé le DNS contre les gouvernements
Fin 2018, Cisco Talos a révélé DNSpionage — une campagne liée à des intérêts iraniens qui a réécrit des enregistrements DNS gouvernementaux, redirigé le trafic e-mail et VPN vers des serveurs attaquants, et émis des certificats TLS valides pour rester invisible. Elle a déclenché la première directive d'urgence de ce type de la part du gouvernement américain.
L'attaque DNS Dyn : quand un botnet Mirai de caméras piratées a mis la moitié d'Internet hors ligne
Le 21 octobre 2016, une attaque DDoS alimentée par le botnet IoT Mirai a frappé le fournisseur DNS Dyn en trois vagues, rendant Twitter, Netflix, Reddit, Spotify, GitHub, Airbnb et PayPal inaccessibles pendant des heures — une étude de cas Domain Mayday sur la concentration des fournisseurs DNS.
Domain Mayday EP14 : Quand une entreprise de sécurité s'est fait détourner son DNS — L'incident Fox-IT
En septembre 2017, des attaquants se sont connectés au bureau d'enregistrement tiers de la société de sécurité néerlandaise Fox-IT, ont modifié ses DNS, obtenu frauduleusement un certificat TLS et ont effectué une attaque man-in-the-middle pendant 10 heures sur le trafic client — jusqu'à ce que Fox-IT le détecte et publie l'un des post-mortems les plus transparents du secteur.
La violation pluriannuelle de GoDaddy : comment des intrus se sont installés chez le plus grand registraire mondial pendant trois ans
Entre 2020 et 2022, un seul groupe de menaces a vécu à l'intérieur de l'infrastructure de GoDaddy — volant du code source, exposant 1,2 million de clients Managed WordPress, et redirigeant par intermittence des sites clients vers des destinations malveillantes. Une analyse approfondie du risque de concentration chez les registraires et des leçons sur les points uniques de défaillance.
Quand l'ICANN elle-même s'est fait hameçonner : la violation par spear-phishing de 2014 au cœur d'Internet
Fin 2014, l'ICANN — l'organisme qui coordonne le système de noms de domaine Internet — a reconnu qu'un courriel de spear-phishing usurpant son propre domaine avait récolté les identifiants de membres du personnel et accordé aux attaquants un accès administrateur au Centralized Zone Data System. Une analyse approfondie de Domain Mayday sur la façon dont l'autorité DNS elle-même s'est fait hameçonner, ce qui a été exposé et pourquoi cela compte encore aujourd'hui.
Le détournement DNS de Lenovo.com : quand Lizard Squad s'empara de la vitrine d'un géant du matériel
Le 25 février 2015, Lizard Squad a détourné Lenovo.com en compromettant le bureau d'enregistrement Webnic, redirigeant le domaine du plus grand fabricant de PC au monde vers un diaporama de webcam et interceptant ses e-mails — quelques jours après le scandale Superfish. Une analyse approfondie de Domain Mayday sur les raisons pour lesquelles le bureau d'enregistrement est votre véritable périmètre de sécurité.
Le Piratage DNS de Malaysia Airlines : « 404 — Avion Introuvable »
En janvier 2015, Lizard Squad a détourné le DNS de malaysiaairlines.com et remplacé le site de la compagnie aérienne par un lézard en tuxedo et le message moqueur « 404 — Avion Introuvable ». Aucun serveur n'a été piraté — les attaquants ont simplement modifié la destination du nom de domaine. Une analyse approfondie Domain Mayday sur la façon dont le DNS est devenu la porte d'entrée la plus exposée de la compagnie.
L'attaque BGP + DNS contre MyEtherWallet : comment le détournement du routage Internet a vidé 150 000 $ en ETH
Le 24 avril 2018, des attaquants ont détourné le routage Internet d'Amazon Route 53, empoisonné les réponses DNS pour myetherwallet.com, et servi un clone de phishing derrière un certificat auto-signé — vidant environ 150 000 $ en Ethereum. Une analyse approfondie Domain Mayday sur les raisons pour lesquelles DNS repose sur une couche de routage qui fait confiance par défaut.
Le piratage du domaine Panix.com : comment une règle d'approbation automatique en cinq jours a volé le plus ancien FAI de New York
En janvier 2005, panix.com — le domaine du plus ancien FAI commercial de New York — a été transféré frauduleusement vers un registraire en Australie à l'aide de cartes de crédit volées, coupant le web et la messagerie pendant plusieurs jours. Les règles de transfert inter-registraires à approbation automatique de l'époque ont rendu la chose possible, et le nettoyage a reconfiguré la politique de transfert de domaine.
Le Vol du Domaine Perl.com : Comment la Maison d'une Communauté Vieille de 30 Ans a Été Discrètement Dérobée
Fin janvier 2021, perl.com — la maison historique de la communauté de programmation Perl — a été volé via une compromission de compte chez un registrar, transféré à travers la Chine, pointé vers une adresse IP liée à des logiciels malveillants, et mis en vente à 190 000 $. Voici comment cela s'est produit, comment le domaine a été récupéré, et ce que cela nous enseigne sur la sécurité des comptes registrar.
Sea Turtle : la campagne parrainée par un État qui a détourné le DNS pour espionner des gouvernements
Comment « Sea Turtle », une campagne parrainée par un État révélée par Cisco Talos en 2019, a détourné le DNS en compromettant des bureaux d'enregistrement, des registres et des fournisseurs DNS — redirigeant gouvernements, ministères et entreprises énergétiques vers des serveurs contrôlés par les attaquants, forgeant des certificats valides, et allant jusqu'à s'introduire dans un registre national de TLD.
Le Vol de Sex.com : La Lettre Falsifiée qui a Dérobé le Domaine le Plus Précieux d'Internet
En 1995, un escroc nommé Stephen Cohen a volé sex.com à son propriétaire légitime Gary Kremen grâce à une seule lettre falsifiée envoyée à Network Solutions. La longue bataille pour le récupérer s'est soldée par un jugement de 65 millions de dollars, un fugitif au Mexique, et une décision historique établissant que les domaines sont une propriété.
L'attaque interne de SushiSwap MISO : comment un commit malveillant a détourné ~3 M$ d'une vente aux enchères de tokens
En septembre 2021, un prestataire anonyme a glissé sa propre adresse de portefeuille dans le front-end du launchpad MISO de SushiSwap via un commit malveillant, détournant 864,8 ETH (~3 M$) de la vente aux enchères Jay Pegs Auto Mart. Un deep-dive Domain Mayday sur les chaînes d'approvisionnement logicielles, la confiance accordée aux front-ends, et ce que cela enseigne sur la propriété vérifiable.
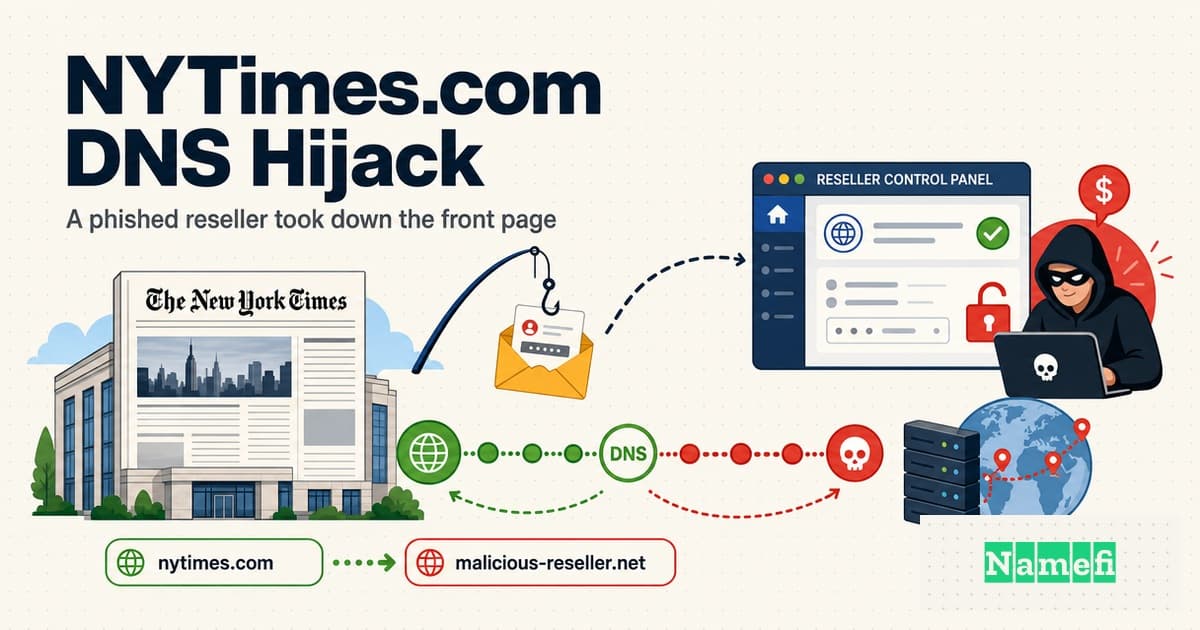
Domain Mayday EP10 : Comment l'Armée électronique syrienne a mis hors ligne NYTimes.com en piégeant un revendeur
Le 27 août 2013, l'Armée électronique syrienne a hameçonné un revendeur de Melbourne IT, réécrit les enregistrements DNS de nytimes.com et des domaines de Twitter, et mis le New York Times hors ligne pendant des heures. Une analyse approfondie de la façon dont un maillon faible dans la chaîne des registraires est devenu la faille d'entrée d'un grand journal — et ce qu'un verrouillage au niveau du registre aurait changé.
Les portefeuilles multisig améliorent-ils vraiment la sécurité ? Une analyse par modèle de menace
Les portefeuilles multisignatures sont largement considérés comme le modèle de conservation sécurisé par défaut dans les cryptomonnaies, mais la réponse à la question « améliorent-ils vraiment la sécurité ? » dépend entièrement du modèle de menace. Cet article explique ce que le multisig permet de contrer, ce qu'il ne peut pas faire, et dans quels cas il peut aggraver la situation.
DNS over HTTPS vs DNS Split-Horizon d'Entreprise : Une Impasse Qui Ne Se Résoudra Pas Toute Seule
Le DNS over HTTPS (DoH) protège la confidentialité des utilisateurs en chiffrant les requêtes DNS dans le protocole HTTPS. Le DNS split-horizon d'entreprise repose sur la capacité du réseau à voir ces requêtes. La collision entre les deux redéfinit la façon dont les réseaux d'entreprise, les navigateurs et les systèmes d'exploitation gèrent la résolution de noms.
Dans les coulisses de la panne AWS du 20 octobre 2025
Une perspective axée sur les opérations DNS et registrar concernant l'incident AWS du 20 octobre 2025, le fonctionnement réel du DNS, les raisons de la propagation de cette panne, et ce que les équipes internet résilientes peuvent faire.