Domain Security & Recovery
Real-world domain disasters and the controls that stop them — hijacking, DNS takeovers, key management, and recovery.
- Registrar lock
- DNS hardening
- Key custody
- Recovery plan
असल में डोमेन हाईजैक कैसे होता है: हमले के 5 तरीके और उन्हें रोकने के उपाय
वास्तविक दुनिया में हमलावर कैसे डोमेन पर कब्ज़ा करते हैं, इसके 5 तरीकों—सोशल इंजीनियरिंग, रजिस्ट्रार अकाउंट कॉम्प्रोमाइज, DNS प्रोवाइडर टेकओवर, NS हाईजैक, और एक्सपायर्ड-डोमेन रिक्लेमेशन—और उन्हें रोकने वाले विशिष्ट सुरक्षा उपायों का एक व्यावहारिक विवरण।
Kaplan.com, 1994: The Princeton Review Registered Its Rival's Name
In March 1994 the Princeton Review took kaplan.com and asked for complaints about its rival. Press reports said arbitrators ordered it to give up the name, five years before UDRP existed.
McDonalds.com in 1994: A Reporter, a Burger Chain and a Brooklyn School
In 1994 reporter Joshua Quittner registered mcdonalds.com to test big brands. The company got it back after agreeing to help a New York school.
MikeRoweSoft.com: How a $10 Offer Became a Worldwide Domain Dispute
A 17-year-old's design site, a $10 offer and a 25-page letter: how MikeRoweSoft.com tested trademark law, a personal name and public opinion.
The Address on the Air: How MTV and Adam Curry Fought Over mtv.com
MTV host Adam Curry registered mtv.com in 1993. By 1994 the network was suing him. The court record shows what happened, what no judge decided, and why the often-listed price has no firm source.
Nissan.com: Eight Years in Court Over One Man's Surname
Uzi Nissan used his surname for a Raleigh computer business, and Nissan Computer registered nissan.com in 1994. Court records show how Nissan Motor's suit ran from 1999 to 2008, and how his estate won an order returning the domains after his death.
What Happened to SavePapaJohns.com: The Founder's Website the Settlement Never Mentioned
John Schnatter built SavePapaJohns.com to fight his board. The settlement never mentioned the site, and by late 2020 the registration had started over.
The Domain Behind the WordPress War: Who Owns WordPress.org?
Court papers say one person owns WordPress.org. How that domain became leverage in the WP Engine and Automattic dispute, and what the record has settled so far.
DKIM Checker: Is Your Email Signature Set Up Correctly?
Check a DKIM selector, inspect the public DNS key, and verify a received message. Separate key publication from a passing signature.
DMARC Checker: Is Your Domain Really Protected Against Spoofing?
Inspect the actual DMARC TXT record, effective policy, reporting destination, and message alignment before trusting a checker result.
Is Your VPN Leaking DNS? How to Run a DNS Leak Test
Test which DNS resolvers your browser exposes, compare VPN states, and investigate unexpected results without assuming every mismatch is a leak.
403 Forbidden: Why You Are Blocked and What to Check First
Understand an HTTPS 403 response, check visitor permissions, and help site operators locate the rejecting application, origin rule, or security layer.
How to Get a Free SSL Certificate With Let’s Encrypt
Choose managed HTTPS or Certbot, validate domain control, install a Let’s Encrypt certificate, and test renewal without unsafe workarounds.
SPF Record Checker: Find the Mistakes That Can Break Your Email
Check the right SPF domain, read its TXT record, inspect lookup limits, and test real message authentication before changing DNS.
SSL Certificate Checker: Is Your Certificate Valid and Trusted?
Check the certificate your HTTPS service presents. Verify the hostname, validity dates, chain, and client trust without bypassing validation.
What Is Port 443? Why HTTPS Uses It and When You Should Open It
Learn what port 443 does, how TCP and HTTP/3 differ, and how visitors and site operators can diagnose HTTPS without broad firewall changes.
This Site Cannot Provide a Secure Connection: Fix the Error Behind the Message
Use the exact Chrome error, compare devices and networks, and check the HTTPS endpoint without bypassing certificate verification.
What Is DMARC? How It Helps Stop People From Spoofing Your Domain
Understand DMARC alignment, publish a monitoring record, review reports, and choose an email policy without breaking legitimate mail.
eMudhra के CA में सेंध दिखाती है कि डोमेन सुरक्षा को HTTPS से अधिक चाहिए
eMudhra के CA की कुंजियों में सेंध, वेबसाइट की पहचान के दुरुपयोग और DNSSEC, DANE, CAA व CT की अलग सुरक्षा समझें।
How to Get a Free HTTPS Certificate for Your Website
Get a free HTTPS certificate through managed hosting or an ACME client. Check domain validation, hostname coverage, deployment, and renewal.
How to Install an SSL Certificate Without Breaking HTTPS
Choose a managed certificate or Certbot workflow, validate the right hostnames, check HTTPS, and test renewal before relying on the installation.
What Is an SSL Certificate? What Your Website Actually Needs
Choose a TLS certificate by hostname coverage, identity requirements, hosting support, and renewal responsibility instead of a confusing product label.
Best DNS Servers: Which Resolver Should You Actually Use?
Compare Cloudflare, Google Public DNS, and Quad9 by filtering, encrypted transport, network requirements, and reversible local testing.
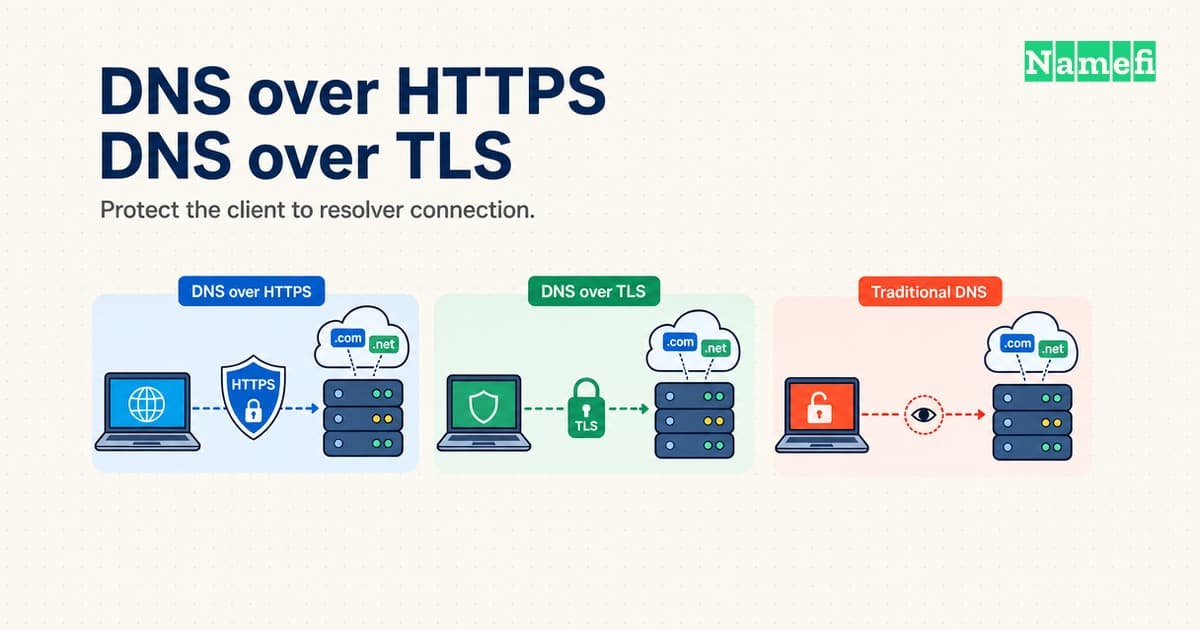
DNS over HTTPS and DNS over TLS protect the resolver connection differently
Compare DoH and DoT ports, authentication, fallback, and privacy limits, then verify which DNS connection your device actually uses.
Domain Privacy Hides Contact Details While Proxy Services Change the Registrant
Compare domain privacy, proxy registration, and RDAP redaction, then check disclosure terms, contact forwarding, and account recovery.
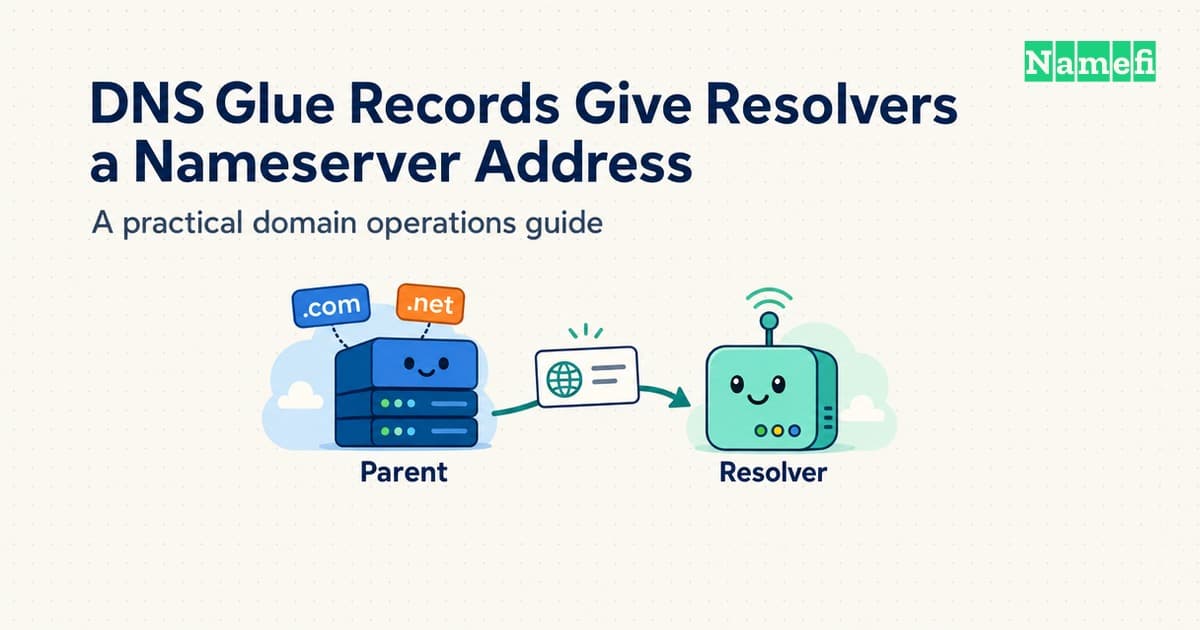
DNS Glue Records Give Resolvers a Nameserver Address
Understand parent-side DNS glue, compare in-domain and sibling nameservers, and verify safe glue changes with parent and child queries.
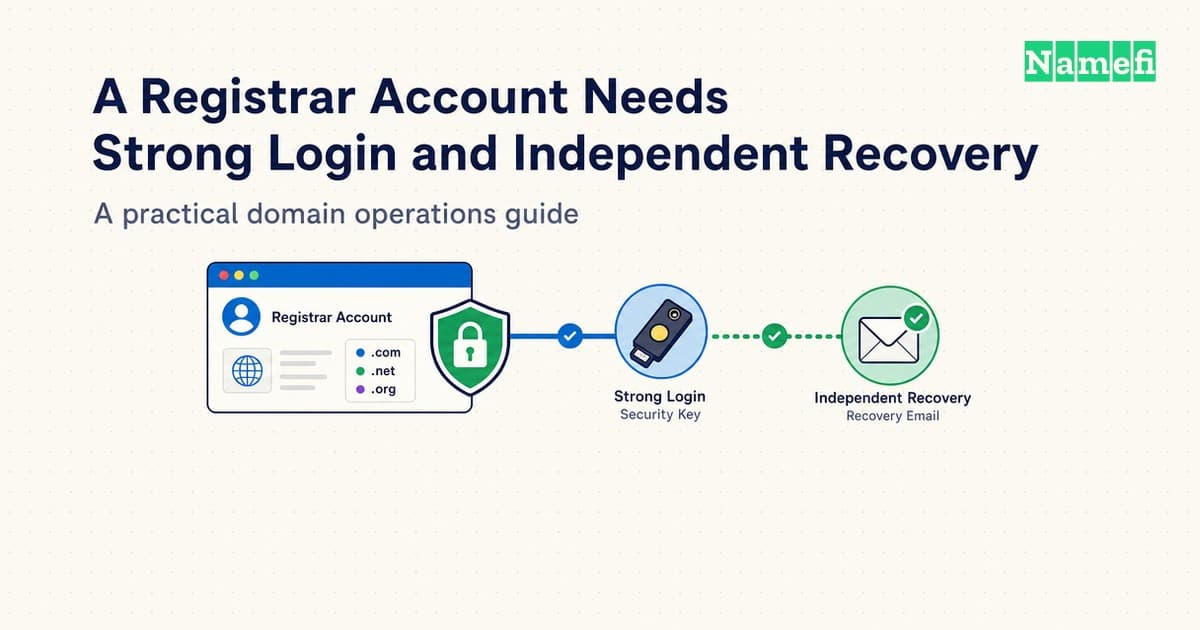
A Registrar Account Needs Strong Login and Independent Recovery
Harden a registrar account with phishing-resistant login, recovery planning, limited access, transfer controls, and reliable renewal checks.
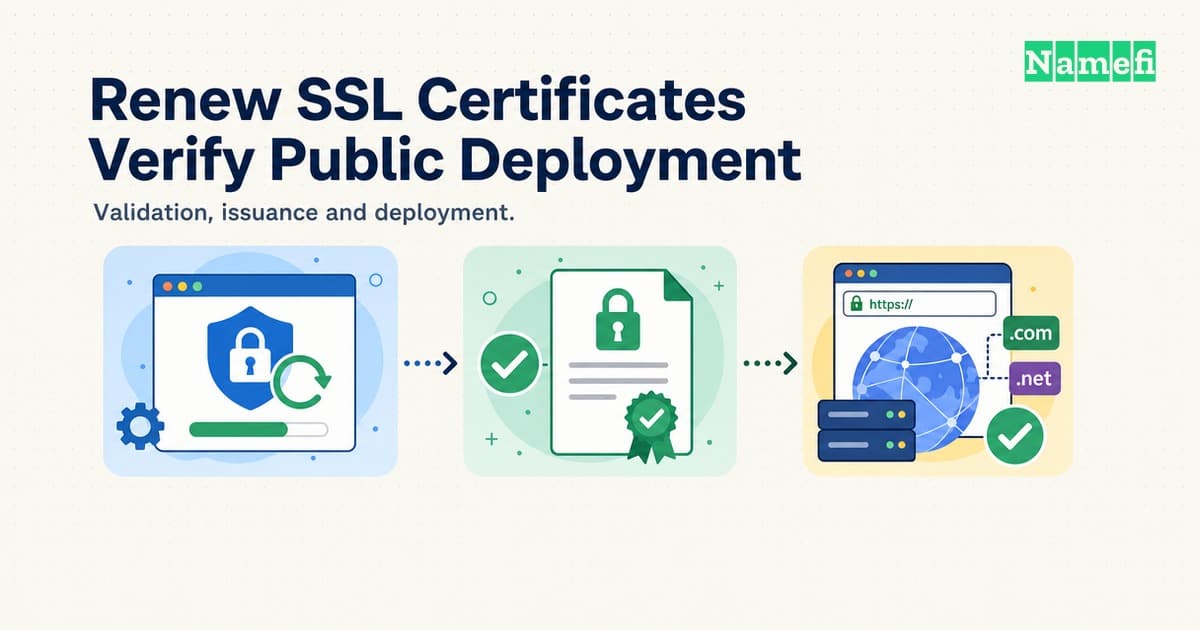
SSL Certificate Renewal Requires Validation and Deployment Checks
Renew a TLS certificate, preserve domain validation, automate deployment, and check the certificate that visitors actually receive.
How Long Does DNS Propagation Take? What You Are Actually Waiting For
Understand DNS propagation timing, check authoritative and cached answers, and diagnose TTL, negative caching, and nameserver delays.
What Is HTTPS? Why a Secure Connection Does Not Mean a Safe Website
Understand HTTPS encryption, certificate checks, and port 443. Learn what a secure connection proves and how visitors and operators should respond.
The Cat-and-Mouse War of Email Sender Reputation
A source-backed history of the thirty-year arms race over email sender reputation—the open relays, botnets, image spam, snowshoe campaigns, warmup networks, and other tricks bulk senders used to look trustworthy, the named operators who ran them, and the year and mechanism by which each trick was detected and shut down.
ऑन-चेन डोमेन कस्टडी, वॉलेट और रिकवरी
ऑन-चेन डोमेन के लिए कस्टडी वास्तव में कैसे काम करती है: वॉलेट, मल्टीसिग, सीड-फ्रेज़ जोखिम, और वॉलेट खोने के बाद एक टोकनाइज़्ड डोमेन की रिकवरी।
डोमेन बिक्री घोटालों से कैसे बचें
आम डोमेन-बिक्री घोटाले — नकली एस्क्रो, नकली खरीदार, अधिक भुगतान चार्जबैक, भुगतान-से-पहले-ट्रांसफर — और वे आदतें जो आपकी बिक्री को सुरक्षित रखती हैं।
साइबरस्क्वैटिंग बनाम वैध डोमेनिंग: UDRP और ACPA की व्याख्या
वैध डोमेनिंग कहाँ समाप्त होती है और साइबरस्क्वैटिंग कहाँ शुरू होती है: UDRP का तीन-भाग परीक्षण, ACPA, रिवर्स डोमेन हाइजैकिंग, और सुरक्षित रहने के उपाय।
डोमेन फ्लिपिंग और कानून: ट्रेडमार्क, UDRP, और घोटाले
हर डोमेन फ्लिपर को जानना चाहिए यह कानूनी परिदृश्य: ट्रेडमार्क की मूल बातें, UDRP और ACPA, बिक्री पर एस्क्रो, हाइजैकिंग से बचाव, और बिक्री घोटालों से दूर रहने के तरीके।
$12 वाला एक मिनट: जब किसी ने चुपचाप Google.com खरीद लिया
सितंबर 2015 में, Google के एक पूर्व कर्मचारी ने Google Domains के ज़रिए google.com को $12 में खरीद लिया और लगभग एक मिनट तक दुनिया के सबसे मूल्यवान डोमेन का प्रशासनिक नियंत्रण हासिल किया। Sanmay Ved की कहानी, $6,006.13 का बाउंटी पुरस्कार, और यह एक मिनट की मालिकी हमें डोमेन नियंत्रण के बारे में क्या बताती है।
Domain Mayday EP03: 2020 का Twitter Bitcoin अकाउंट टेकओवर
15 जुलाई 2020 को, हमलावरों ने फोन के जरिए Twitter में घुसपैठ की, Obama, Biden, Musk, Gates, Apple और Uber के वेरिफाइड अकाउंट्स को हाईजैक किया, और एक Bitcoin दोगुना करने का घोटाला चलाया — जिससे लगभग $118,000 की कमाई हुई। एक ऑनलाइन पहचान के नियंत्रण की चोरी पर गहरी पड़ताल, और यह किसी नाम के स्वामित्व के बारे में क्या सिखाता है।
Domain Mayday EP05: 2024 का Squarespace DeFi डोमेन मास-हाईजैक
जुलाई 2024 में, Google Domains से Squarespace पर एक रजिस्ट्रार माइग्रेशन ने कमज़ोर डिफ़ॉल्ट प्रमाणीकरण को एक बड़े हमले की सतह में बदल दिया। हमलावरों ने क्रिप्टो और DeFi प्रोजेक्ट्स — Compound Finance, Celer Network, Pendle, Unstoppable Domains — के डोमेन हाईजैक कर लिए और उन्हें वॉलेट-ड्रेनर फ़िशिंग साइट्स पर री-डायरेक्ट कर दिया। जानें कैसे एक "सहज" माइग्रेशन ने सैकड़ों खुले दरवाज़े बना दिए, और रजिस्ट्रार सुरक्षा और MFA के बारे में इससे क्या सीखा जा सकता है।
BadgerDAO फ्रंट-एंड अटैक: एक इंजेक्टेड स्क्रिप्ट से $120M की लूट
दिसंबर 2021 में, हमलावरों ने BadgerDAO के Cloudflare अकाउंट को हैक किया और उसकी वेबसाइट के फ्रंट-एंड में एक दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट कर दी। ऑडिट किए गए स्मार्ट कॉन्ट्रैक्ट कभी नहीं छुए गए — फिर भी वॉलेट अप्रूवल के ज़रिए ~$120M उड़ा दिए गए, जिन्हें यूज़र्स ने बिना जाने साइन किया। यह एक गहन विश्लेषण है कि वेबसाइट आपकी सुरक्षा सतह का हिस्सा क्यों है।
Bitcoin.org DNS हाईजैक: Bitcoin का अपना होमपेज कैसे "अपने सिक्के दोगुना करें" घोटाले में बदल गया
सितंबर 2021 में, Bitcoin.org — छद्म नाम से चलाए जाने वाले Cobra के नेतृत्व में Bitcoin का दीर्घकालिक सूचनात्मक घर — DNS स्तर पर हाईजैक किया गया और एक नकली "अपना Bitcoin दोगुना करें" गिवअवे में बदल दिया गया, जिससे साइट ऑफलाइन होने से पहले धोखेबाजों ने लगभग $17,000 कमाए। एक Domain Mayday गहन विश्लेषण: क्या हुआ, कैसे हुआ, और यह DNS पर निर्भर क्रिप्टो-नेटिव साइटों के बारे में क्या सिखाता है।
Curve Finance DNS हाईजैक: जब "ऑडिटेड कॉन्ट्रैक्ट्स" मुख्य दरवाज़ा नहीं बचा सके
अगस्त 2022 में, Curve Finance के स्मार्ट कॉन्ट्रैक्ट्स अछूते रहे — लेकिन हमलावरों ने curve.fi डोमेन को रजिस्ट्रार स्तर पर हाईजैक किया, साइट का क्लोन बनाया, और उपयोगकर्ताओं से लगभग $570K निकाल लिए। एक DeFi फ्रंट-एंड पर DNS हमले की गहराई से जांच, और यह डोमेन सुरक्षा के बारे में क्या सिखाता है।
DNSpionage: वह अभियान जिसने DNS को सरकारों के खिलाफ हथियार बनाया
2018 के अंत में, Cisco Talos ने DNSpionage का खुलासा किया — एक अभियान जो बाद में ईरानी हितों से जुड़ा पाया गया, जिसने सरकारी DNS रिकॉर्ड को फिर से लिखा, ईमेल और VPN ट्रैफ़िक को हमलावर सर्वरों पर पुनर्निर्देशित किया, और अदृश्य रहने के लिए वैध TLS प्रमाणपत्र जारी किए। इसने अमेरिकी सरकार की ओर से इस प्रकार का पहला आपातकालीन निर्देश जारी करवाया।
Dyn DNS हमला: जब हैक किए गए कैमरों के Mirai बॉटनेट ने आधे इंटरनेट को ठप कर दिया
21 अक्टूबर 2016 को, Mirai IoT बॉटनेट द्वारा संचालित एक DDoS हमले ने DNS प्रदाता Dyn को तीन लहरों में निशाना बनाया, जिससे Twitter, Netflix, Reddit, Spotify, GitHub, Airbnb और PayPal घंटों के लिए ऑफलाइन हो गए — DNS प्रदाता केंद्रीकरण पर एक Domain Mayday केस स्टडी।
Domain Mayday EP14: जब एक सुरक्षा फर्म का DNS हाईजैक हुआ — Fox-IT घटना
सितंबर 2017 में, हमलावरों ने Dutch सुरक्षा फर्म Fox-IT के थर्ड-पार्टी डोमेन रजिस्ट्रार में लॉग इन किया, DNS बदल दिया, धोखाधड़ी से TLS सर्टिफिकेट प्राप्त किया, और क्लाइंट ट्रैफिक पर 10 घंटे का मैन-इन-द-मिडल हमला चलाया — जब तक Fox-IT ने इसे पकड़ा और उद्योग के सबसे पारदर्शी post-mortems में से एक प्रकाशित किया।
GoDaddy का बहु-वर्षीय उल्लंघन: कैसे घुसपैठिए दुनिया के सबसे बड़े रजिस्ट्रार में तीन साल तक डेरा डाले रहे
2020 से 2022 के बीच, एक ही खतरा अभिनेता समूह GoDaddy के बुनियादी ढांचे के अंदर रहा — स्रोत कोड चुराते हुए, 1.2 मिलियन Managed WordPress ग्राहकों को उजागर करते हुए, और बीच-बीच में ग्राहकों की वेबसाइटों को दुर्भावनापूर्ण साइटों पर पुनर्निर्देशित करते हुए। रजिस्ट्रार केंद्रीकरण जोखिम और विफलता के एकल बिंदुओं के बारे में एक गहन विश्लेषण।
जब ICANN खुद फिश हो गया: 2014 का स्पियर-फिशिंग ब्रीच जो इंटरनेट के केंद्र में था
वर्ष 2014 के अंत में, ICANN — वह संस्था जो इंटरनेट डोमेन नाम प्रणाली का समन्वय करती है — ने स्वीकार किया कि उसके अपने डोमेन की नकल करके भेजे गए एक स्पियर-फिशिंग ईमेल ने स्टाफ की साख चुरा ली और हमलावरों को सेंट्रलाइज्ड ज़ोन डेटा सिस्टम तक प्रशासनिक पहुँच दे दी। Domain Mayday की यह गहरी पड़ताल बताती है कि DNS प्राधिकरण को कैसे फिश किया गया, क्या उजागर हुआ, और यह अभी भी क्यों महत्वपूर्ण है।
Lenovo.com DNS हाईजैक: जब Lizard Squad ने एक हार्डवेयर दिग्गज का मुख्य दरवाज़ा छीन लिया
25 फरवरी 2015 को, Lizard Squad ने रजिस्ट्रार Webnic से समझौता करके Lenovo.com को हाईजैक कर लिया — दुनिया के सबसे बड़े PC निर्माता के डोमेन को एक वेबकैम स्लाइडशो पर रिडायरेक्ट किया और उसका ईमेल इंटरसेप्ट किया — यह Superfish घोटाले के कुछ ही दिनों बाद हुआ। Domain Mayday की यह गहन पड़ताल बताती है कि आपका रजिस्ट्रार ही आपकी असली सुरक्षा परिधि है।
मलेशिया एयरलाइंस DNS हाईजैक: "404 — Plane Not Found"
जनवरी 2015 में, Lizard Squad ने malaysiaairlines.com का DNS हाईजैक कर लिया और एयरलाइन की साइट को एक टक्सीडो पहने छिपकली और ताना "404 — Plane Not Found" से बदल दिया। किसी सर्वर में सेंध नहीं लगाई गई — हमलावरों ने बस यह बदल दिया कि डोमेन कहाँ इंगित करता है। यह एक Domain Mayday की गहन पड़ताल है कि DNS कैसे एयरलाइन का सबसे उजागर दरवाज़ा बना।
MyEtherWallet BGP + DNS अटैक: कैसे अपहृत इंटरनेट रूटिंग ने $150K का ETH चुराया
24 अप्रैल 2018 को, हमलावरों ने Amazon Route 53 के लिए इंटरनेट रूटिंग को हाईजैक किया, myetherwallet.com के DNS उत्तरों को जहरीला किया, और एक सेल्फ-साइन्ड सर्टिफिकेट के पीछे एक फिशिंग क्लोन परोसा — जिससे लगभग $150,000 का Ethereum निकाला गया। Domain Mayday की गहन पड़ताल — क्यों DNS एक ऐसी रूटिंग परत पर निर्भर है जो डिफ़ॉल्ट रूप से भरोसा करती है।
Panix.com डोमेन हाईजैक: कैसे पाँच दिनों के ऑटो-अप्रूवल नियम ने न्यू यॉर्क के सबसे पुराने ISP को चुरा लिया
जनवरी 2005 में, panix.com — न्यू यॉर्क के सबसे पुराने व्यावसायिक ISP का डोमेन — को चुराए गए क्रेडिट कार्ड का उपयोग करके ऑस्ट्रेलिया के एक रजिस्ट्रार को धोखाधड़ी से ट्रांसफर कर दिया गया, जिससे वेब और ईमेल कई दिनों के लिए ऑफलाइन हो गए। उस दौर के ऑटो-अप्रूव इंटर-रजिस्ट्रार ट्रांसफर नियमों ने इसे संभव बनाया, और इसकी सफाई ने डोमेन-ट्रांसफर नीति को नया रूप दिया।
Perl.com डोमेन चोरी: कैसे एक 30 साल पुराने कम्युनिटी के घर को चुपके से चुरा लिया गया
जनवरी 2021 के अंत में, perl.com — Perl प्रोग्रामिंग कम्युनिटी का दशकों पुराना घर — एक रजिस्ट्रार-स्तर के अकाउंट से समझौते के ज़रिए चोरी हुआ, चीन के रास्ते ट्रांसफर हुआ, मैलवेयर से जुड़े IP पर इंगित किया गया, और $190,000 में बिक्री के लिए सूचीबद्ध हुआ। यहाँ बताया गया है कि यह कैसे हुआ, इसे कैसे वापस पाया गया, और यह रजिस्ट्रार अकाउंट सुरक्षा के बारे में क्या सिखाता है।
Sea Turtle: वह राज्य-प्रायोजित अभियान जिसने सरकारों की जासूसी के लिए DNS को हाईजैक किया
"Sea Turtle" — 2019 में Cisco Talos द्वारा उजागर किया गया एक राज्य-प्रायोजित अभियान — ने रजिस्ट्रारों, रजिस्ट्रियों और DNS प्रदाताओं से समझौता करके DNS को हाईजैक किया, सरकारों, मंत्रालयों और ऊर्जा कंपनियों को हमलावरों के सर्वरों पर पुनर्निर्देशित किया, वैध प्रमाणपत्र जाली बनाए और यहाँ तक कि एक राष्ट्रीय TLD रजिस्ट्री का उल्लंघन किया।
The Sex.com की चोरी: एक जाली पत्र जिसने इंटरनेट का सबसे मूल्यवान डोमेन चुरा लिया
1995 में स्टीफन कोहेन नामक एक धोखेबाज ने Network Solutions को एक जाली पत्र भेजकर Gary Kremen से sex.com चुरा लिया। इसे वापस पाने की लंबी लड़ाई $65 मिलियन के फैसले, मेक्सिको में एक भगोड़े और इस ऐतिहासिक फैसले पर समाप्त हुई कि डोमेन संपत्ति है।
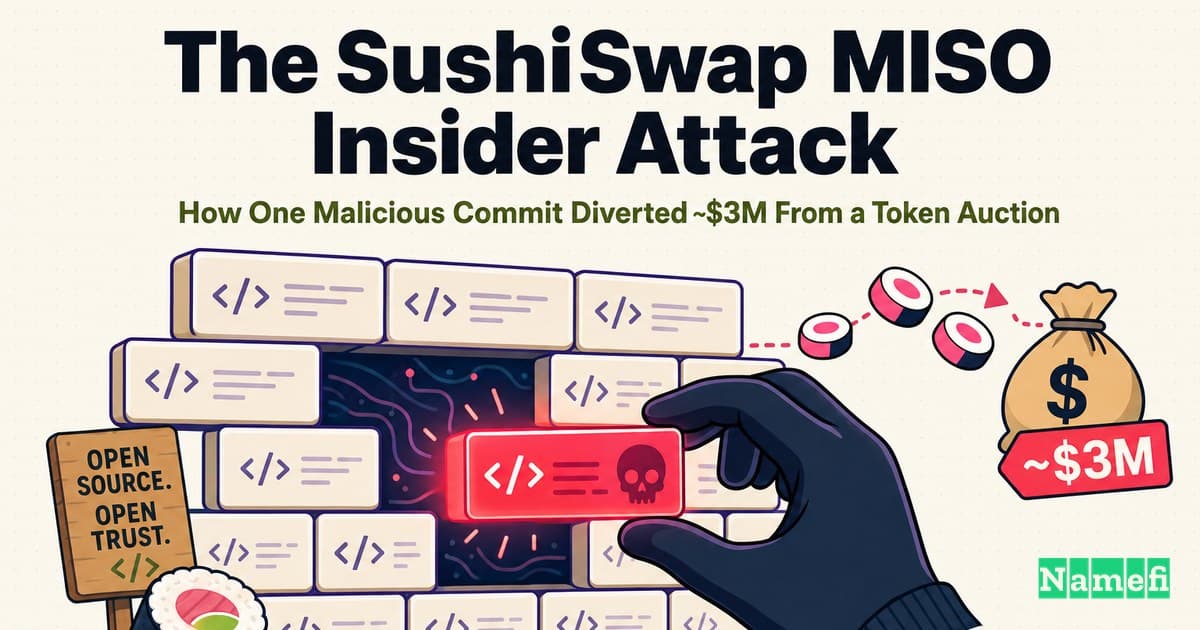
SushiSwap MISO इनसाइडर अटैक: कैसे एक दुर्भावनापूर्ण कमिट ने टोकन नीलामी से ~$3M डायवर्ट किए
सितंबर 2021 में एक अज्ञात ठेकेदार ने एक दुर्भावनापूर्ण कमिट के ज़रिए SushiSwap के MISO लॉन्चपैड फ्रंट-एंड में अपना वॉलेट पता डाल दिया, जिससे Jay Pegs Auto Mart नीलामी से 864.8 ETH (~$3M) डायवर्ट हो गए। Domain Mayday की गहन पड़ताल — कोड सप्लाई चेन, फ्रंट-एंड ट्रस्ट, और सत्यापन योग्य स्वामित्व के बारे में महत्वपूर्ण सबक।
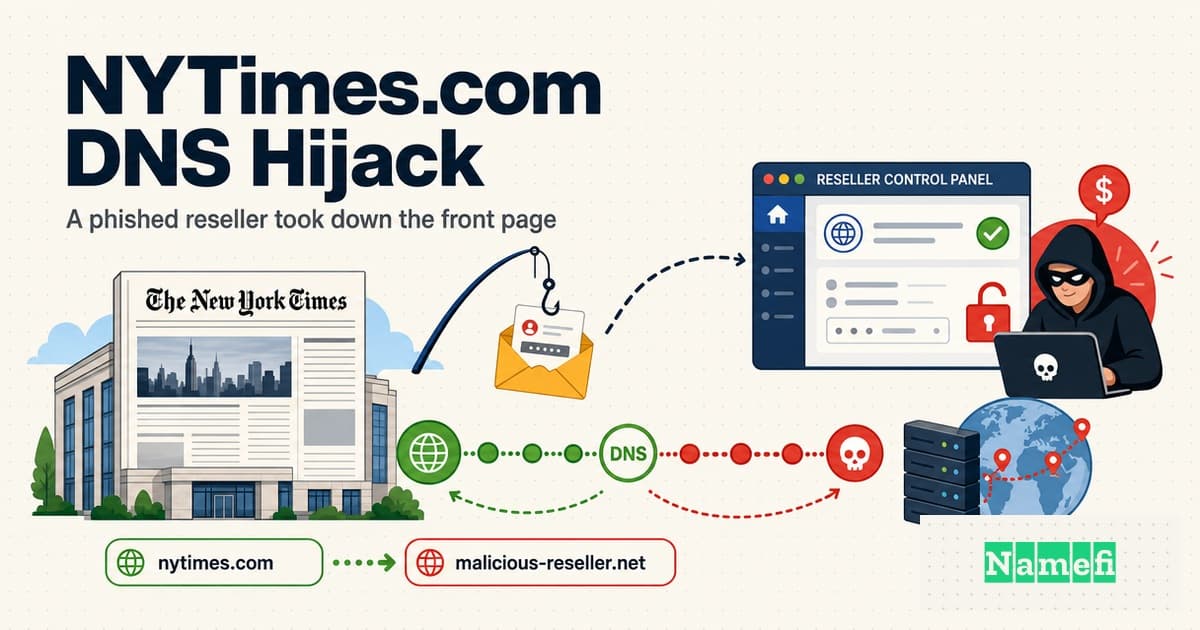
Domain Mayday EP10: सीरियाई इलेक्ट्रॉनिक आर्मी ने एक फ़िश्ड रिसेलर के ज़रिए NYTimes.com को कैसे बंद किया
27 अगस्त 2013 को, सीरियाई इलेक्ट्रॉनिक आर्मी ने Melbourne IT के एक रिसेलर को फ़िश किया, nytimes.com और Twitter के डोमेन के DNS रिकॉर्ड्स को फिर से लिखा, और न्यूयॉर्क टाइम्स को घंटों के लिए ऑफ़लाइन कर दिया। एक गहरी पड़ताल कि कैसे रजिस्ट्रार-चेन की कमज़ोर कड़ी एक अखबार की सामने की दरवाज़े की विफलता बनी — और रजिस्ट्री लॉक ने क्या बदला होता।
क्या मल्टीसिग वॉलेट्स वास्तव में सुरक्षा बढ़ाते हैं? एक थ्रेट-मॉडल दृष्टिकोण
मल्टीसिग्नेचर वॉलेट्स को क्रिप्टो में डिफ़ॉल्ट सुरक्षित कस्टडी पैटर्न माना जाता है, लेकिन "क्या वे वास्तव में सुरक्षा बढ़ाते हैं?" इसका उत्तर पूरी तरह से थ्रेट मॉडल पर निर्भर करता है। यह पोस्ट बताती है कि मल्टीसिग किन चीज़ों से बचाता है, किनसे नहीं, और यह कहाँ चीज़ों को बदतर बना सकता है।
DNS over HTTPS बनाम Enterprise Split-Horizon DNS: एक ऐसा गतिरोध जो अपने आप नहीं सुलझेगा
DNS over HTTPS (DoH), HTTPS के अंदर DNS क्वेरीज़ को एन्क्रिप्ट करके यूज़र की प्राइवेसी की रक्षा करता है। एंटरप्राइज़ स्प्लिट-होराइज़न DNS (Enterprise split-horizon DNS) नेटवर्क पर इन क्वेरीज़ को देखे जा सकने पर निर्भर करता है। इन दोनों के बीच का टकराव यह बदल रहा है कि कैसे कॉर्पोरेट नेटवर्क, ब्राउज़र और ऑपरेटिंग सिस्टम नेम रिज़ॉल्यूशन को संभालते हैं।
20 अक्टूबर, 2025 के AWS आउटेज के पीछे की कहानी
20 अक्टूबर, 2025 की AWS घटना पर एक रजिस्ट्रार/DNS-ऑपरेशंस का नज़रिया, DNS वास्तव में कैसे काम करता है, यह विफलता इतनी व्यापक रूप से क्यों फैली, और इंटरनेट टीमें इसके बारे में क्या कर सकती हैं।