Domain Security & Recovery
Real-world domain disasters and the controls that stop them — hijacking, DNS takeovers, key management, and recovery.
- Registrar lock
- DNS hardening
- Key custody
- Recovery plan
Wie Domain-Hijacking tatsächlich abläuft: Fünf Angriffswege und die Kontrollmechanismen, die sie stoppen
Ein praktischer Leitfaden zu den fünf Wegen, wie Angreifer Domains in der realen Welt tatsächlich übernehmen – Social Engineering, Kompromittierung des Registrar-Kontos, Übernahme des DNS-Anbieters, NS-Hijacking und Rückforderung abgelaufener Domains – sowie die spezifischen Kontrollmechanismen, die jeden einzelnen blockieren.
Kaplan.com, 1994: The Princeton Review Registered Its Rival's Name
In March 1994 the Princeton Review took kaplan.com and asked for complaints about its rival. Press reports said arbitrators ordered it to give up the name, five years before UDRP existed.
McDonalds.com in 1994: A Reporter, a Burger Chain and a Brooklyn School
In 1994 reporter Joshua Quittner registered mcdonalds.com to test big brands. The company got it back after agreeing to help a New York school.
MikeRoweSoft.com: How a $10 Offer Became a Worldwide Domain Dispute
A 17-year-old's design site, a $10 offer and a 25-page letter: how MikeRoweSoft.com tested trademark law, a personal name and public opinion.
The Address on the Air: How MTV and Adam Curry Fought Over mtv.com
MTV host Adam Curry registered mtv.com in 1993. By 1994 the network was suing him. The court record shows what happened, what no judge decided, and why the often-listed price has no firm source.
Nissan.com: Eight Years in Court Over One Man's Surname
Uzi Nissan used his surname for a Raleigh computer business, and Nissan Computer registered nissan.com in 1994. Court records show how Nissan Motor's suit ran from 1999 to 2008, and how his estate won an order returning the domains after his death.
What Happened to SavePapaJohns.com: The Founder's Website the Settlement Never Mentioned
John Schnatter built SavePapaJohns.com to fight his board. The settlement never mentioned the site, and by late 2020 the registration had started over.
The Domain Behind the WordPress War: Who Owns WordPress.org?
Court papers say one person owns WordPress.org. How that domain became leverage in the WP Engine and Automattic dispute, and what the record has settled so far.
DKIM Checker: Is Your Email Signature Set Up Correctly?
Check a DKIM selector, inspect the public DNS key, and verify a received message. Separate key publication from a passing signature.
DMARC Checker: Is Your Domain Really Protected Against Spoofing?
Inspect the actual DMARC TXT record, effective policy, reporting destination, and message alignment before trusting a checker result.
Is Your VPN Leaking DNS? How to Run a DNS Leak Test
Test which DNS resolvers your browser exposes, compare VPN states, and investigate unexpected results without assuming every mismatch is a leak.
403 Forbidden: Why You Are Blocked and What to Check First
Understand an HTTPS 403 response, check visitor permissions, and help site operators locate the rejecting application, origin rule, or security layer.
How to Get a Free SSL Certificate With Let’s Encrypt
Choose managed HTTPS or Certbot, validate domain control, install a Let’s Encrypt certificate, and test renewal without unsafe workarounds.
SPF Record Checker: Find the Mistakes That Can Break Your Email
Check the right SPF domain, read its TXT record, inspect lookup limits, and test real message authentication before changing DNS.
SSL Certificate Checker: Is Your Certificate Valid and Trusted?
Check the certificate your HTTPS service presents. Verify the hostname, validity dates, chain, and client trust without bypassing validation.
What Is Port 443? Why HTTPS Uses It and When You Should Open It
Learn what port 443 does, how TCP and HTTP/3 differ, and how visitors and site operators can diagnose HTTPS without broad firewall changes.
This Site Cannot Provide a Secure Connection: Fix the Error Behind the Message
Use the exact Chrome error, compare devices and networks, and check the HTTPS endpoint without bypassing certificate verification.
DMARC-Einträge verbinden den Domänenabgleich mit der Nachrichtenbehandlung
Erstellen und prüfen Sie einen DMARC-TXT-Eintrag. Prüfen Sie den Domänenabgleich und Berichte, bevor Sie Quarantäne oder Ablehnung anfordern.
Die kompromittierten CA-Schlüssel von eMudhra zeigen, warum Domain-Sicherheit mehr als HTTPS braucht
Der eMudhra-Vorfall zeigt Risiken gefälschter Website-Zertifikate und die unterschiedlichen Schutzfunktionen von DNSSEC, DANE, CAA und CT.
Ein kostenloses SSL-Zertifikat braucht zuverlässige Bereitstellung und Erneuerung
Nutzen Sie kostenlose TLS-Zertifikate über Hosting oder Let's Encrypt. Prüfen Sie Domainkontrolle, Hostnamen, Bereitstellung und Erneuerung.
How to Install an SSL Certificate Without Breaking HTTPS
Choose a managed certificate or Certbot workflow, validate the right hostnames, check HTTPS, and test renewal before relying on the installation.
SSL-Zertifikatstypen erfüllen unterschiedliche Identitäts- und Namensanforderungen
Vergleichen Sie DV, OV, EV, Wildcard- und Multi-Domain-Zertifikate. Wählen Sie Identitätsprüfung und Hostnamen-Abdeckung getrennt.
Ein öffentlicher DNS-Resolver muss zu Datenschutz und Fehlerbehebung passen
Vergleichen Sie öffentliche DNS-Resolver nach Datenschutz, DNSSEC, Filtern und Fehlerbehebung. Prüfen Sie danach die tatsächliche Konfiguration.
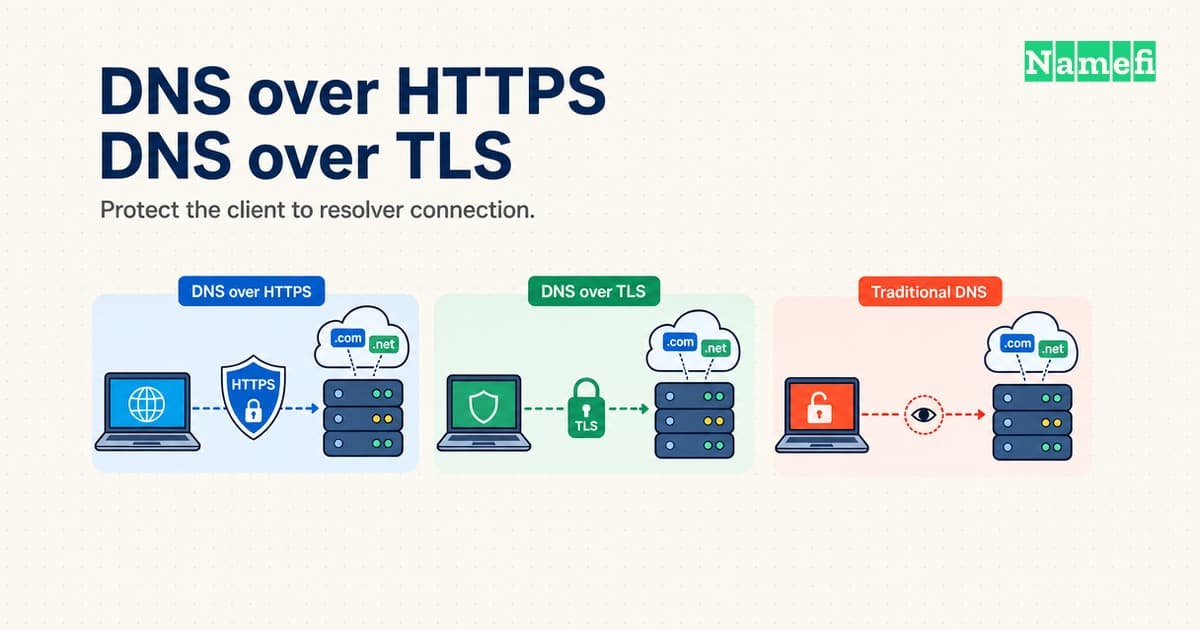
DNS über HTTPS und DNS über TLS schützen die Resolver-Verbindung unterschiedlich
Vergleichen Sie DoH und DoT nach Ports, Authentifizierung, Ausweichverhalten und Datenschutz. Prüfen Sie die DNS-Verbindung Ihres Geräts.
Domain Privacy Hides Contact Details While Proxy Services Change the Registrant
Compare domain privacy, proxy registration, and RDAP redaction, then check disclosure terms, contact forwarding, and account recovery.
DNS Glue Records Give Resolvers a Nameserver Address
Understand parent-side DNS glue, compare in-domain and sibling nameservers, and verify safe glue changes with parent and child queries.
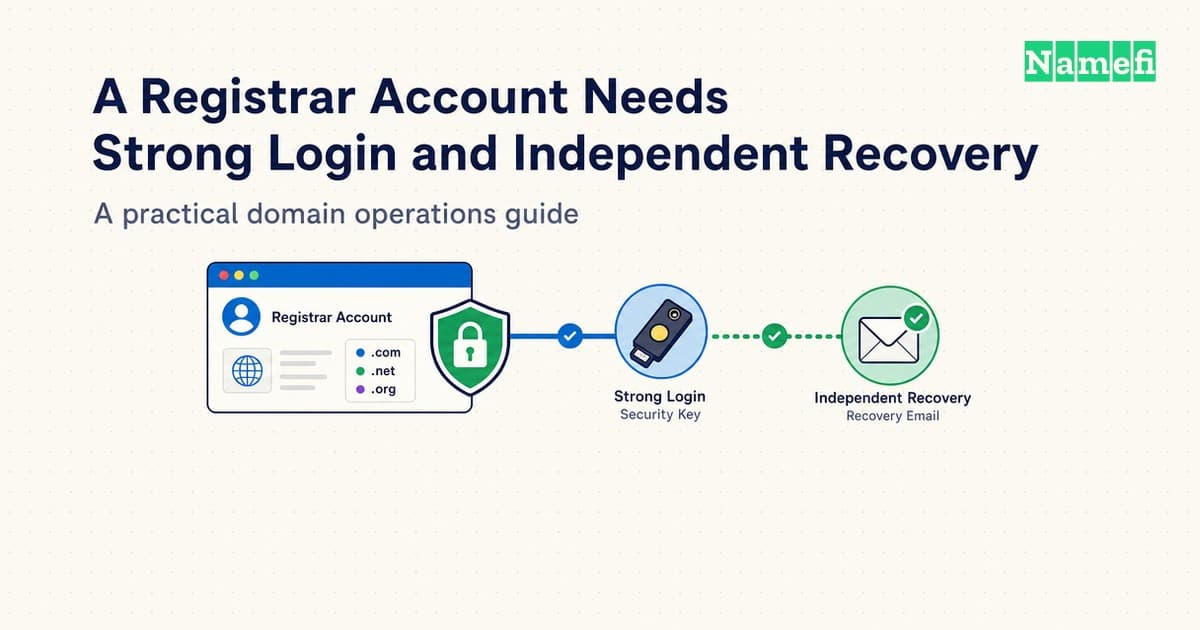
A Registrar Account Needs Strong Login and Independent Recovery
Harden a registrar account with phishing-resistant login, recovery planning, limited access, transfer controls, and reliable renewal checks.
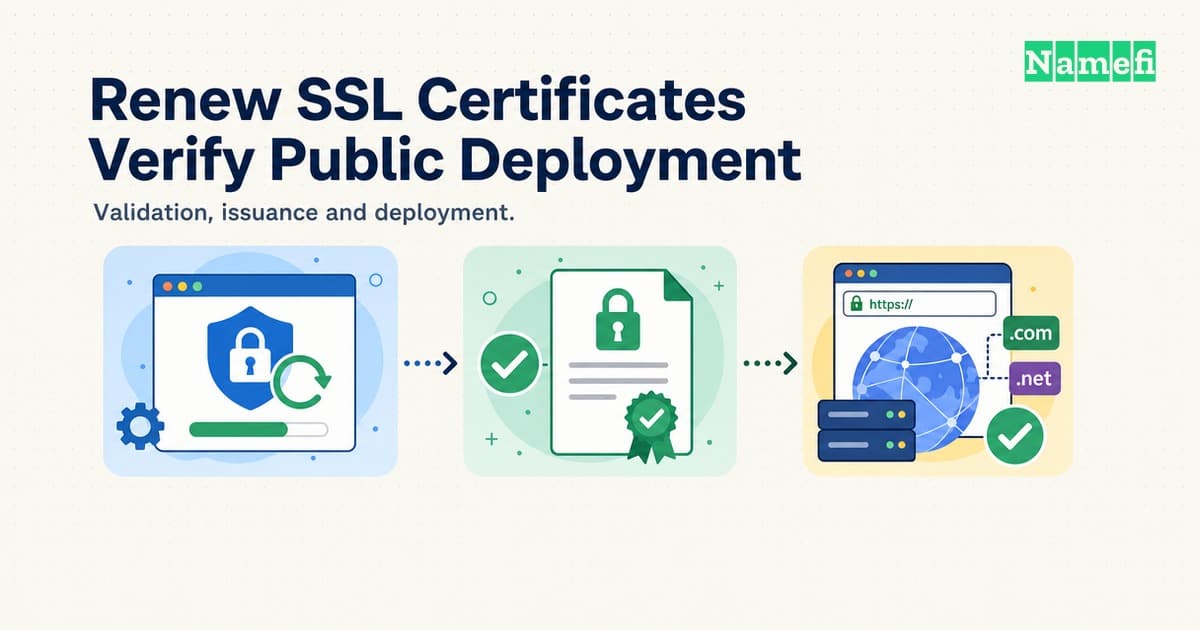
SSL Certificate Renewal Requires Validation and Deployment Checks
Renew a TLS certificate, preserve domain validation, automate deployment, and check the certificate that visitors actually receive.
How Long Does DNS Propagation Take? What You Are Actually Waiting For
Understand DNS propagation timing, check authoritative and cached answers, and diagnose TTL, negative caching, and nameserver delays.
What Is HTTPS? Why a Secure Connection Does Not Mean a Safe Website
Understand HTTPS encryption, certificate checks, and port 443. Learn what a secure connection proves and how visitors and operators should respond.
The Cat-and-Mouse War of Email Sender Reputation
A source-backed history of the thirty-year arms race over email sender reputation—the open relays, botnets, image spam, snowshoe campaigns, warmup networks, and other tricks bulk senders used to look trustworthy, the named operators who ran them, and the year and mechanism by which each trick was detected and shut down.
Onchain-Domain-Verwahrung, Wallets und Wiederherstellung
Wie Verwahrung bei Onchain-Domains wirklich funktioniert: Wallets, Multisig, Seed-Phrase-Risiko und das Wiederherstellen einer tokenisierten Domain nach Wallet-Verlust.
Wie man Betrug beim Domainverkauf vermeidet
Die gängigen Betrugsmaschen beim Domainverkauf – gefälschte Treuhand, falsche Käufer, Rückbuchungen nach Überzahlung, Transfer vor Zahlung – und die Gewohnheiten, die deine Verkäufe sicher halten.
Cybersquatting vs. legitimes Domaining: UDRP und ACPA erklärt
Wo legitimes Domaining endet und Cybersquatting beginnt: der dreiteilige UDRP-Test, der ACPA, Reverse Domain Hijacking und wie Sie auf der sicheren Seite bleiben.
Domain-Flipping und das Recht: Marken, UDRP und Betrugsmaschen
Die rechtliche Landschaft, die jeder Domain-Flipper kennen muss: Markengrundlagen, UDRP und ACPA, Treuhand beim Abschluss, Schutz vor Hijacking und wie Sie Verkaufsbetrug umgehen.
Die 12-Dollar-Minute: Als jemand google.com stillschweigend kaufte
Im September 2015 kaufte ein ehemaliger Google-Mitarbeiter google.com über Google Domains für 12 Dollar und hatte etwa eine Minute lang die administrative Kontrolle über die wertvollste Domain der Welt. Die Geschichte von Sanmay Ved, dem 6.006,13-Dollar-Kopfgeld und was eine Minute Eigentumsrecht darüber verrät, wer wirklich eine Domain kontrolliert.
Domain Mayday EP03: Die Twitter-Bitcoin-Kontoübernahme 2020
Am 15. Juli 2020 verschafften sich Angreifer per Telefon Zugang zu Twitter, übernahmen die verifizierten Konten von Obama, Biden, Musk, Gates, Apple und Uber und führten einen Bitcoin-Verdopplungsbetrug durch – mit einer Beute von rund 118.000 US-Dollar. Eine Tiefenanalyse, wie die Kontrolle über eine Online-Identität gestohlen wurde und was das für den Besitz eines Namens bedeutet.
Domain Mayday EP05: Der Squarespace-DeFi-Domain-Massenraub 2024
Im Juli 2024 verwandelte eine Registrar-Migration von Google Domains zu Squarespace schwache Standard-Authentifizierung in eine Massenangriffsfläche. Angreifer kaperten die Domains von Krypto- und DeFi-Projekten – Compound Finance, Celer Network, Pendle, Unstoppable Domains – und leiteten sie auf Wallet-Drainer-Phishing-Seiten um. So schuf eine „nahtlose" Migration hunderte ungesicherter Eingangstüren, und was das über Registrar-Sicherheit und MFA lehrt.
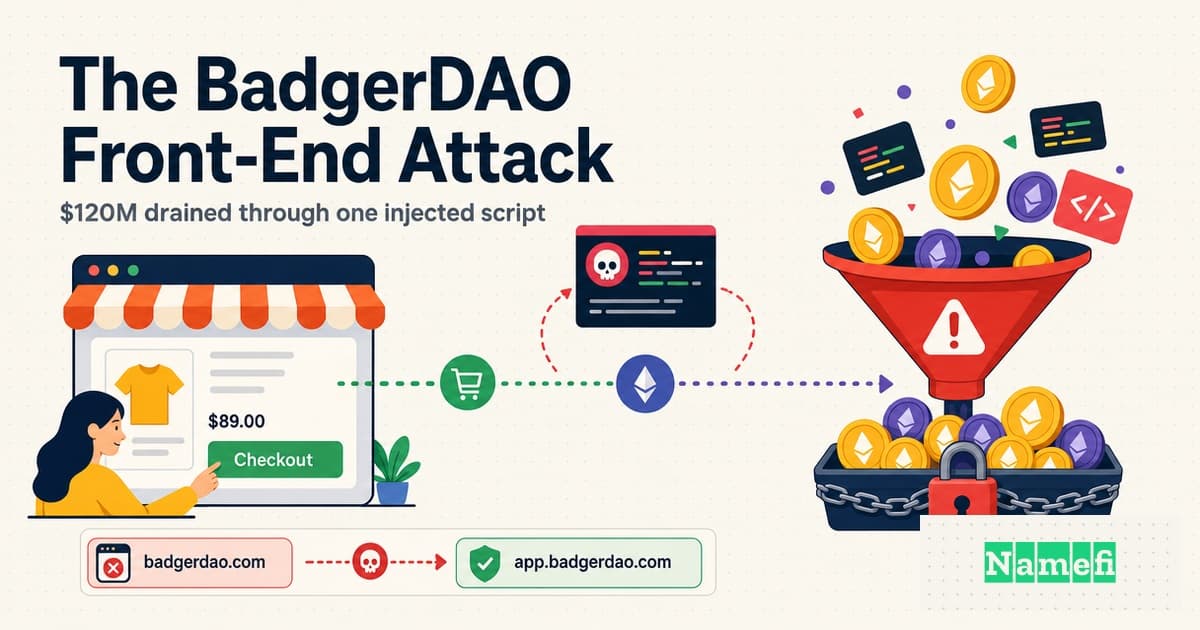
Der BadgerDAO-Frontend-Angriff: 120 Millionen Dollar durch ein eingeschleustes Skript abgezogen
Im Dezember 2021 kompromittierten Angreifer das Cloudflare-Konto von BadgerDAO und schleusten ein bösartiges Skript in das Website-Frontend ein. Die auditierten Smart Contracts wurden nie berührt — und dennoch verschwanden rund 120 Millionen Dollar durch Wallet-Freigaben, die Nutzer unwissentlich unterzeichneten. Eine Tiefenanalyse darüber, warum die Website Teil Ihrer Sicherheitsoberfläche ist.
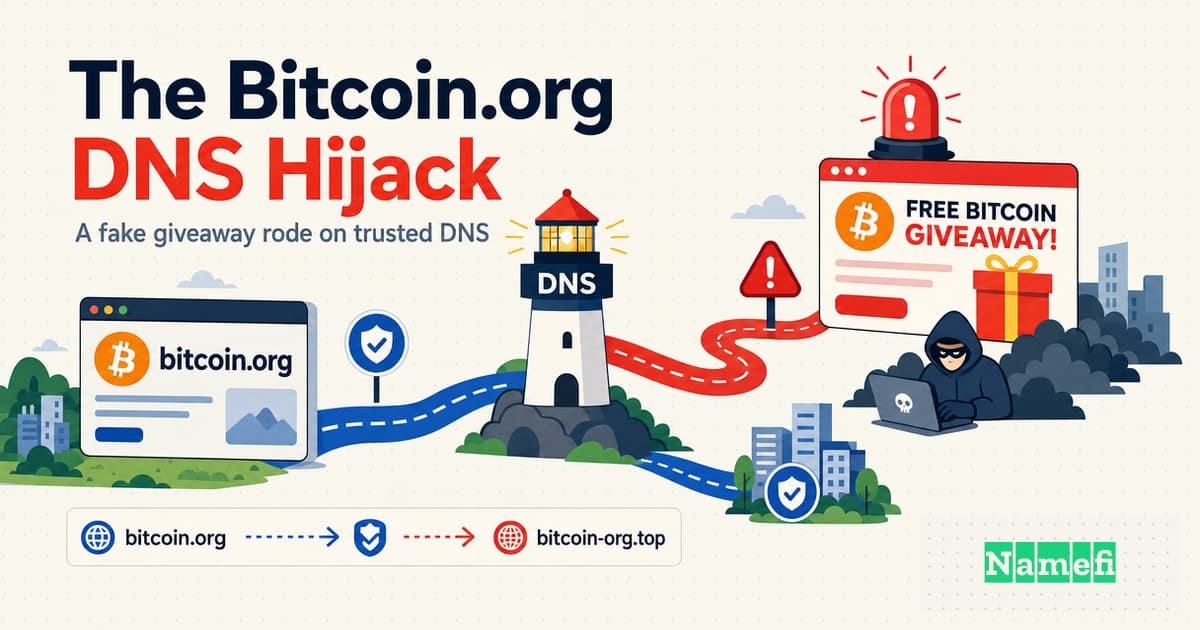
Der Bitcoin.org DNS-Hijack: Wie Bitcoins eigene Homepage zu einem „Verdoppele deine Coins"-Betrug wurde
Im September 2021 wurde Bitcoin.org — die langjährige Informationsheimat von Bitcoin, betrieben vom pseudonymen Operator Cobra — auf der DNS-Ebene gekapert und in ein gefälschtes „Verdoppele deine Bitcoin"-Gewinnspiel verwandelt, das Betrügern rund 17.000 US-Dollar einbrachte, bevor die Seite offline genommen wurde. Eine Domain-Mayday-Analyse darüber, was passierte, wie es geschah und was es selbst für kryptonative Seiten über ihre Abhängigkeit von DNS lehrt.
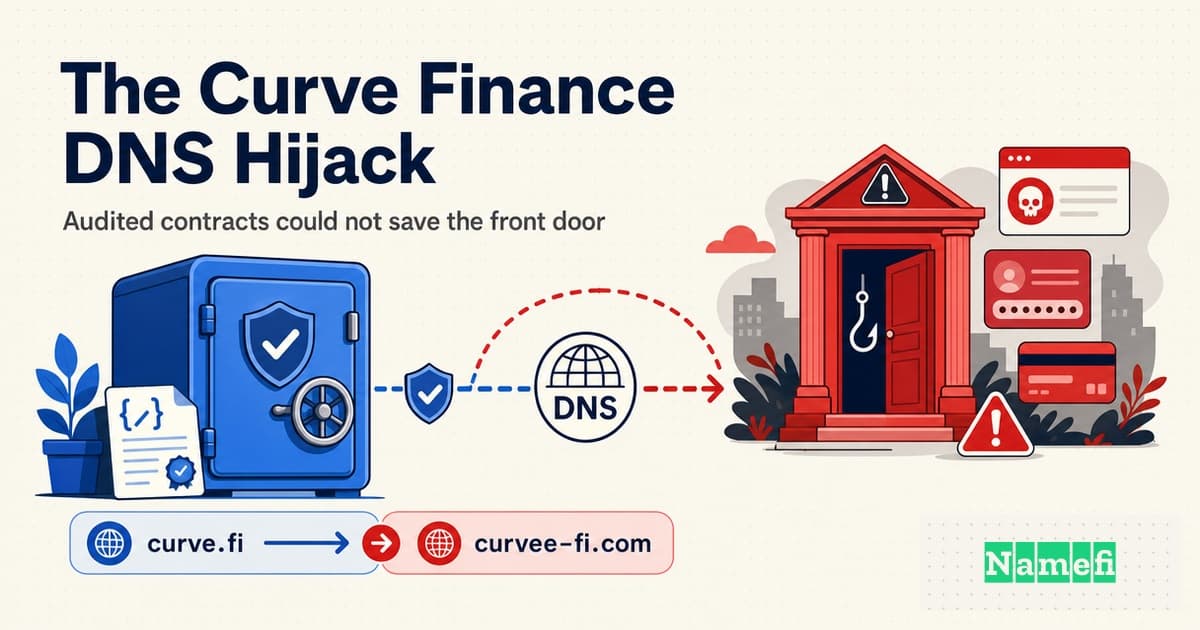
Der Curve Finance DNS-Hijack: Warum „geprüfte Smart Contracts" die Eingangstür nicht schützen konnten
Im August 2022 waren Curve Finances Smart Contracts unangetastet — doch Angreifer übernahmen die Domain curve.fi beim Registrar, klonten die Website und raubten Nutzern rund 570.000 US-Dollar. Eine eingehende Analyse des DNS-Angriffs auf ein DeFi-Frontend und was er uns über Domain-Sicherheit lehrt.
DNSpionage: Die Kampagne, die DNS zur Waffe gegen Regierungen machte
Ende 2018 deckte Cisco Talos DNSpionage auf – eine Kampagne, die später mit iranischen Interessen in Verbindung gebracht wurde. Dabei wurden DNS-Einträge von Regierungen manipuliert, E-Mail- und VPN-Verkehr auf Angreifer-Server umgeleitet und gültige TLS-Zertifikate ausgestellt, um unsichtbar zu bleiben. Die Kampagne löste die erste Notfalldirektive dieser Art der US-Regierung aus.
Der Dyn-DNS-Angriff: Als ein Mirai-Botnetz aus gehackten Kameras das halbe Internet lahmlegte
Am 21. Oktober 2016 traf ein DDoS-Angriff des Mirai-IoT-Botnetzes den DNS-Anbieter Dyn in drei Wellen und legte Twitter, Netflix, Reddit, Spotify, GitHub, Airbnb und PayPal stundenlang lahm — eine Domain-Mayday-Fallstudie zur Konzentration auf einen einzelnen DNS-Anbieter.
Domain Mayday EP14: Als eine Sicherheitsfirma DNS-gekapert wurde — Der Fox-IT-Vorfall
Im September 2017 loggten sich Angreifer in den Drittanbieter-Registrar des niederländischen Sicherheitsunternehmens Fox-IT ein, änderten die DNS-Einträge, erlangten auf betrügerische Weise ein TLS-Zertifikat und führten 10 Stunden lang einen Man-in-the-Middle-Angriff auf den Client-Datenverkehr durch — bis Fox-IT ihn entdeckte und eine der transparentesten Post-Mortem-Analysen der Branche veröffentlichte.
Der mehrjährige GoDaddy-Einbruch: Wie Eindringlinge drei Jahre lang im weltgrößten Registrar hausten
Zwischen 2020 und 2022 lebte eine einzelne Bedrohungsakteurgruppe in GoDaddys Infrastruktur – sie stahl Quellcode, legte die Daten von 1,2 Millionen Managed-WordPress-Kunden offen und leitete Kundenwebseiten zeitweise auf bösartige Seiten um. Eine eingehende Analyse des Konzentrationsrisikos bei Registraren und was sie über einzelne Fehlerquellen lehrt.
Als ICANN selbst Opfer eines Phishing-Angriffs wurde: Der Spear-Phishing-Einbruch von 2014 im Herzen des Internets
Ende 2014 gab ICANN – die Organisation, die das Domain-Name-System des Internets koordiniert – zu, dass eine Spear-Phishing-E-Mail, die die eigene Domain vortäuschte, Zugangsdaten von Mitarbeitern abgegriffen und Angreifern administrativen Zugriff auf das Centralized Zone Data System verschafft hatte. Eine tiefgehende Domain-Mayday-Analyse, wie die DNS-Autorität selbst Opfer eines Phishing-Angriffs wurde, was offengelegt wurde und warum das noch immer relevant ist.
Der Lenovo.com-DNS-Hijack: Als Lizard Squad die Eingangstür eines Hardware-Riesen übernahm
Am 25. Februar 2015 kaperte Lizard Squad Lenovo.com durch einen Angriff auf den Registrar Webnic, leitete die Domain des weltgrößten PC-Herstellers auf eine Webcam-Diashow um und fing E-Mails ab – nur wenige Tage nach dem Superfish-Skandal. Eine Domain-Mayday-Analyse darüber, warum der Registrar Ihr eigentlicher Sicherheitsperimeter ist.
Der Malaysia-Airlines-DNS-Hijack: „404 — Flugzeug nicht gefunden"
Im Januar 2015 kapert Lizard Squad das DNS von malaysiaairlines.com und ersetzt die Airline-Website durch einen Eidechse im Frack und den Spott „404 — Flugzeug nicht gefunden." Kein Server wurde kompromittiert — die Angreifer änderten einfach, wohin die Domain zeigte. Ein Domain-Mayday-Deep-Dive darüber, wie DNS zur verwundbarsten Eingangstür der Fluggesellschaft wurde.
Der MyEtherWallet BGP + DNS-Angriff: Wie gekapertes Internet-Routing 150.000 $ in ETH ableitete
Am 24. April 2018 kaperten Angreifer das Internet-Routing für Amazon Route 53, vergifteten DNS-Antworten für myetherwallet.com und stellten einen Phishing-Klon hinter einem selbstsignierten Zertifikat bereit — und entzogen dabei rund 150.000 $ in Ethereum. Ein Domain-Mayday-Tiefgang darüber, warum DNS auf einer Routing-Schicht aufbaut, die standardmäßig vertraut.
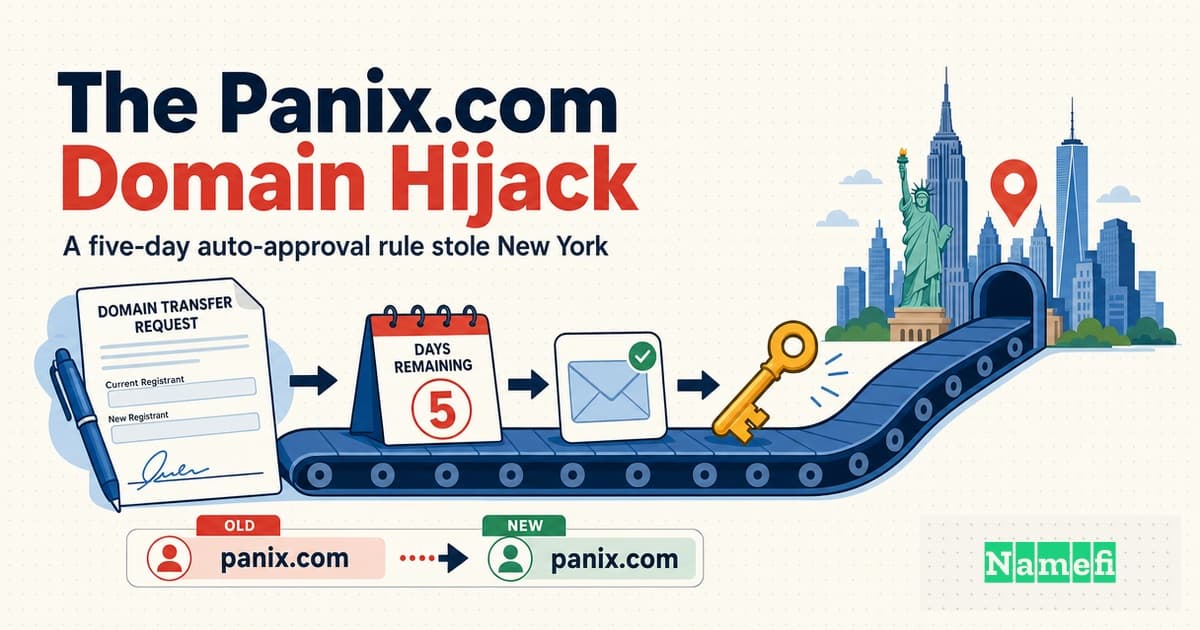
Der Panix.com-Domain-Hijack: Wie eine Fünf-Tage-Automatik-Genehmigungsregel den ältesten ISP New Yorks stahl
Im Januar 2005 wurde panix.com – die Domain des ältesten kommerziellen ISPs New Yorks – mithilfe gestohlener Kreditkarten betrügerisch zu einem Registrar in Australien übertragen, wodurch Web und E-Mail tagelang ausfielen. Die damals geltenden Regeln zur automatischen Genehmigung von Registrar-Transfers machten dies möglich, und die Aufarbeitung formte die Domain-Transfer-Richtlinien grundlegend um.
Der Perl.com-Domain-Diebstahl: Wie ein 30 Jahre altes Community-Zuhause still gestohlen wurde
Ende Januar 2021 wurde perl.com – das jahrzehntelange Zuhause der Perl-Programmier-Community – durch einen Registrar-Account-Kompromiss gestohlen, über China übertragen, auf eine mit Malware verbundene IP-Adresse gezeigt und für 190.000 Dollar angeboten. Hier erfahren Sie, wie es passierte, wie es wiederhergestellt wurde und was es über die Sicherheit von Registrar-Accounts lehrt.
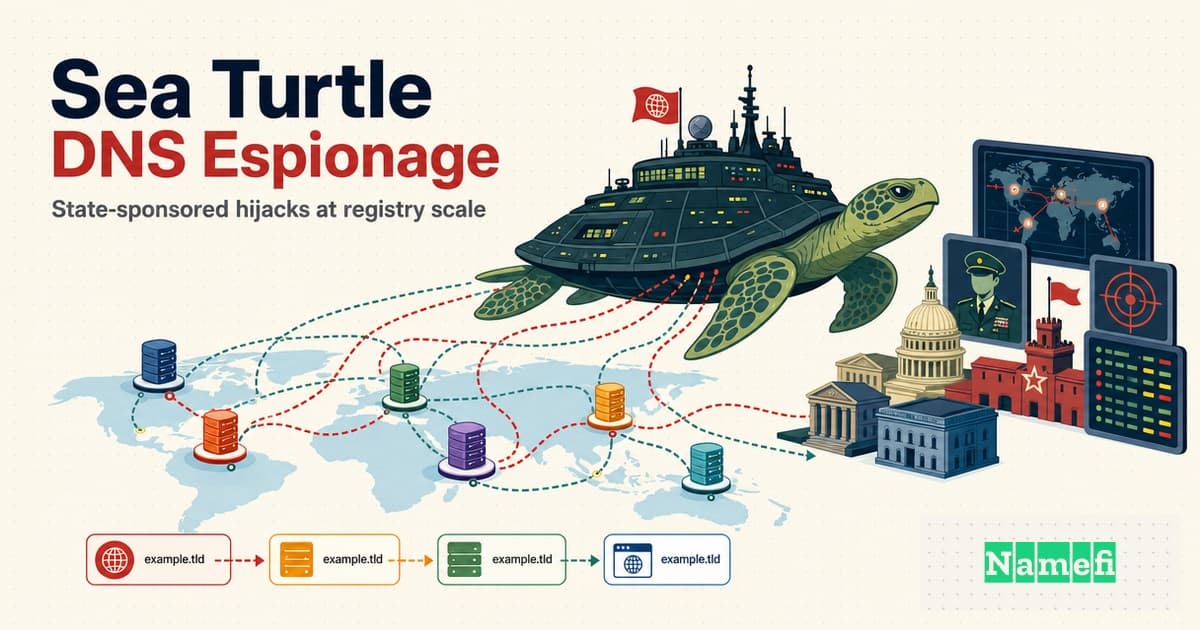
Sea Turtle: Die staatlich geförderte Kampagne, die DNS kaperte, um Regierungen auszuspionieren
Wie „Sea Turtle", eine 2019 von Cisco Talos aufgedeckte staatlich geförderte Kampagne, DNS durch die Kompromittierung von Registraren, Registries und DNS-Anbietern kaperte – Regierungen, Ministerien und Energieunternehmen auf Angreifer-Server umleitete, gültige Zertifikate fälschte und sogar eine nationale TLD-Registry kompromittierte.
Der Sex.com-Raub: Ein gefälschter Brief, der die wertvollste Domain des Internets stahl
Im Jahr 1995 stahl ein Betrüger namens Stephen Cohen sex.com vom rechtmäßigen Eigentümer Gary Kremen mit einem einzigen gefälschten Brief an Network Solutions. Der jahrelange Kampf um die Rückgabe endete mit einem Urteil über 65 Millionen Dollar, einem Flüchtigen in Mexiko und einem wegweisenden Urteil, das Domains als Eigentum einstuft.
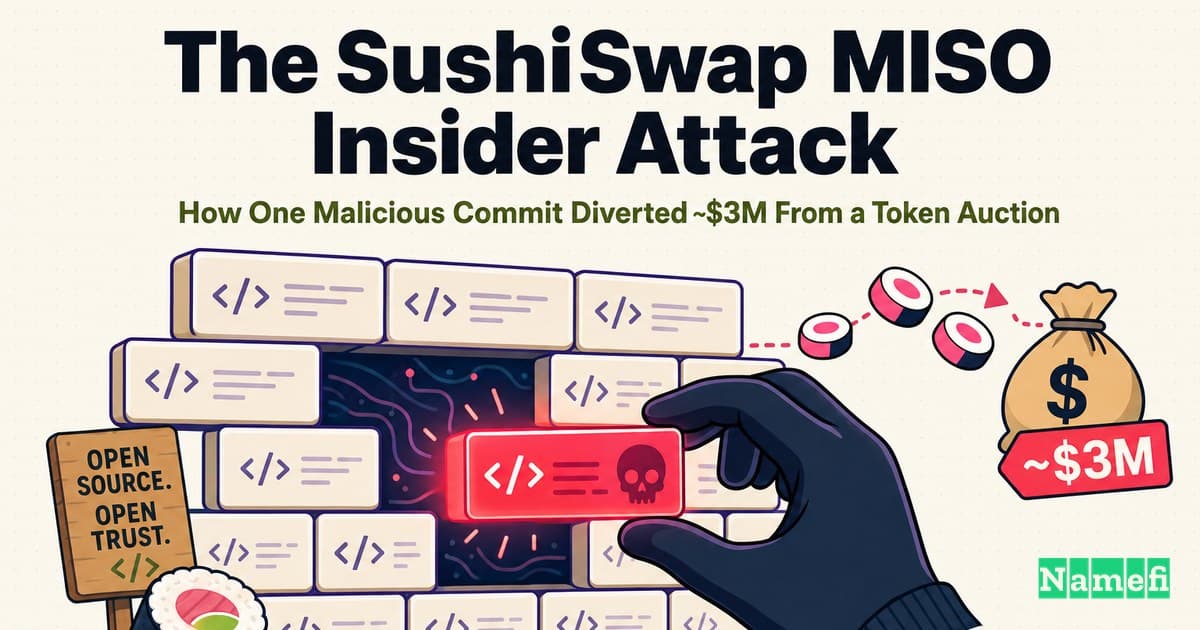
Der SushiSwap-MISO-Insider-Angriff: Wie ein einziger bösartiger Commit ~3 Mio. USD aus einer Token-Auktion umgeleitet hat
Im September 2021 schleuste ein anonymer Auftragnehmer seine eigene Wallet-Adresse über einen bösartigen Commit in das MISO-Launchpad-Frontend von SushiSwap ein und leitete 864,8 ETH (~3 Mio. USD) aus der Jay-Pegs-Auto-Mart-Auktion um. Ein Domain-Mayday-Deep-Dive zu Code-Lieferketten, Frontend-Vertrauen und den Lehren aus verifizierbarem Eigentum.
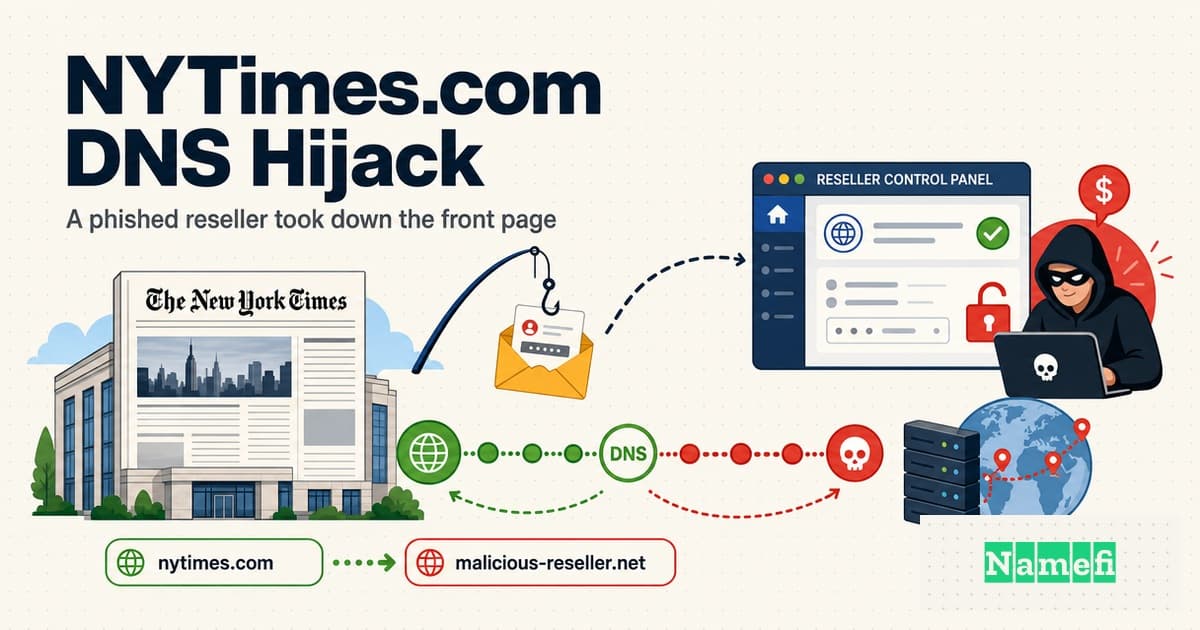
Domain Mayday EP10: Wie die Syrische Elektronische Armee NYTimes.com durch einen gephishten Wiederverkäufer lahmlegte
Am 27. August 2013 phishte die Syrische Elektronische Armee einen Melbourne-IT-Wiederverkäufer, überschrieb die DNS-Einträge von nytimes.com und Twitter-Domains und legte die New York Times für Stunden offline. Eine eingehende Analyse, wie ein schwaches Glied in der Registrar-Kette zum Versagen der Eingangstür einer Zeitung wurde – und was Registry Locks hätten verändern können.
Verbessern Multisig-Wallets wirklich die Sicherheit? Eine Betrachtung aus Sicht des Bedrohungsmodells
Multisignatur-Wallets werden in der Kryptowelt weithin als der Standard für sichere Verwahrung angesehen, aber die Antwort auf die Frage "Verbessern sie wirklich die Sicherheit?" hängt vollständig vom Bedrohungsmodell ab. Dieser Artikel erläutert, was Multisig abwehrt, was nicht und wo es die Situation sogar verschlimmern kann.
DNS over HTTPS vs. Enterprise Split-Horizon DNS: Eine Pattsituation, die sich nicht von selbst auflöst
DNS over HTTPS (DoH) schützt die Privatsphäre der Nutzer, indem DNS-Anfragen innerhalb von HTTPS verschlüsselt werden. Enterprise Split-Horizon-DNS ist darauf angewiesen, dass das Netzwerk diese Anfragen sehen kann. Die Kollision zwischen beiden verändert die Art und Weise, wie Unternehmensnetzwerke, Browser und Betriebssysteme mit der Namensauflösung umgehen.
Hinter den Kulissen des AWS-Ausfalls vom 20. Oktober 2025
Eine Perspektive aus Sicht von Registrar/DNS-Betrieb auf den AWS-Vorfall vom 20. Oktober 2025, wie DNS tatsächlich funktioniert, warum sich dieser Fehler so weit verbreitete und was resiliente Internet-Teams dagegen tun können.