Domain Security & Recovery
Real-world domain disasters and the controls that stop them — hijacking, DNS takeovers, key management, and recovery.
- Registrar lock
- DNS hardening
- Key custody
- Recovery plan
Cómo Ocurre Realmente el Secuestro de Dominios: Cinco Rutas de Ataque y los Controles Que los Detienen
Un recorrido práctico por las cinco formas en que los atacantes realmente se apoderan de los dominios en el mundo real (ingeniería social, compromiso de la cuenta del registrador, toma de control del proveedor de DNS, secuestros de NS y recuperación de dominios expirados) y los controles específicos que bloquean a cada una.
Kaplan.com, 1994: The Princeton Review Registered Its Rival's Name
In March 1994 the Princeton Review took kaplan.com and asked for complaints about its rival. Press reports said arbitrators ordered it to give up the name, five years before UDRP existed.
McDonalds.com in 1994: A Reporter, a Burger Chain and a Brooklyn School
In 1994 reporter Joshua Quittner registered mcdonalds.com to test big brands. The company got it back after agreeing to help a New York school.
MikeRoweSoft.com: How a $10 Offer Became a Worldwide Domain Dispute
A 17-year-old's design site, a $10 offer and a 25-page letter: how MikeRoweSoft.com tested trademark law, a personal name and public opinion.
The Address on the Air: How MTV and Adam Curry Fought Over mtv.com
MTV host Adam Curry registered mtv.com in 1993. By 1994 the network was suing him. The court record shows what happened, what no judge decided, and why the often-listed price has no firm source.
Nissan.com: Eight Years in Court Over One Man's Surname
Uzi Nissan used his surname for a Raleigh computer business, and Nissan Computer registered nissan.com in 1994. Court records show how Nissan Motor's suit ran from 1999 to 2008, and how his estate won an order returning the domains after his death.
What Happened to SavePapaJohns.com: The Founder's Website the Settlement Never Mentioned
John Schnatter built SavePapaJohns.com to fight his board. The settlement never mentioned the site, and by late 2020 the registration had started over.
The Domain Behind the WordPress War: Who Owns WordPress.org?
Court papers say one person owns WordPress.org. How that domain became leverage in the WP Engine and Automattic dispute, and what the record has settled so far.
DKIM Checker: Is Your Email Signature Set Up Correctly?
Check a DKIM selector, inspect the public DNS key, and verify a received message. Separate key publication from a passing signature.
DMARC Checker: Is Your Domain Really Protected Against Spoofing?
Inspect the actual DMARC TXT record, effective policy, reporting destination, and message alignment before trusting a checker result.
Is Your VPN Leaking DNS? How to Run a DNS Leak Test
Test which DNS resolvers your browser exposes, compare VPN states, and investigate unexpected results without assuming every mismatch is a leak.
403 Forbidden: Why You Are Blocked and What to Check First
Understand an HTTPS 403 response, check visitor permissions, and help site operators locate the rejecting application, origin rule, or security layer.
How to Get a Free SSL Certificate With Let’s Encrypt
Choose managed HTTPS or Certbot, validate domain control, install a Let’s Encrypt certificate, and test renewal without unsafe workarounds.
SPF Record Checker: Find the Mistakes That Can Break Your Email
Check the right SPF domain, read its TXT record, inspect lookup limits, and test real message authentication before changing DNS.
SSL Certificate Checker: Is Your Certificate Valid and Trusted?
Check the certificate your HTTPS service presents. Verify the hostname, validity dates, chain, and client trust without bypassing validation.
What Is Port 443? Why HTTPS Uses It and When You Should Open It
Learn what port 443 does, how TCP and HTTP/3 differ, and how visitors and site operators can diagnose HTTPS without broad firewall changes.
This Site Cannot Provide a Secure Connection: Fix the Error Behind the Message
Use the exact Chrome error, compare devices and networks, and check the HTTPS endpoint without bypassing certificate verification.
What Is DMARC? How It Helps Stop People From Spoofing Your Domain
Understand DMARC alignment, publish a monitoring record, review reports, and choose an email policy without breaking legitimate mail.
La exposición de las claves de CA de eMudhra demuestra que la seguridad de los dominios necesita más que HTTPS
Conozca la exposición de claves de CA de eMudhra, el riesgo de suplantación web y las protecciones de DNSSEC, DANE, CAA y CT.
How to Get a Free HTTPS Certificate for Your Website
Get a free HTTPS certificate through managed hosting or an ACME client. Check domain validation, hostname coverage, deployment, and renewal.
Cómo instalar un certificado SSL y comprobar HTTPS
Instala un certificado SSL con tu proveedor o Certbot. Elige la validación del dominio, comprueba HTTPS y prueba la renovación automática.
What Is an SSL Certificate? What Your Website Actually Needs
Choose a TLS certificate by hostname coverage, identity requirements, hosting support, and renewal responsibility instead of a confusing product label.
Best DNS Servers: Which Resolver Should You Actually Use?
Compare Cloudflare, Google Public DNS, and Quad9 by filtering, encrypted transport, network requirements, and reversible local testing.
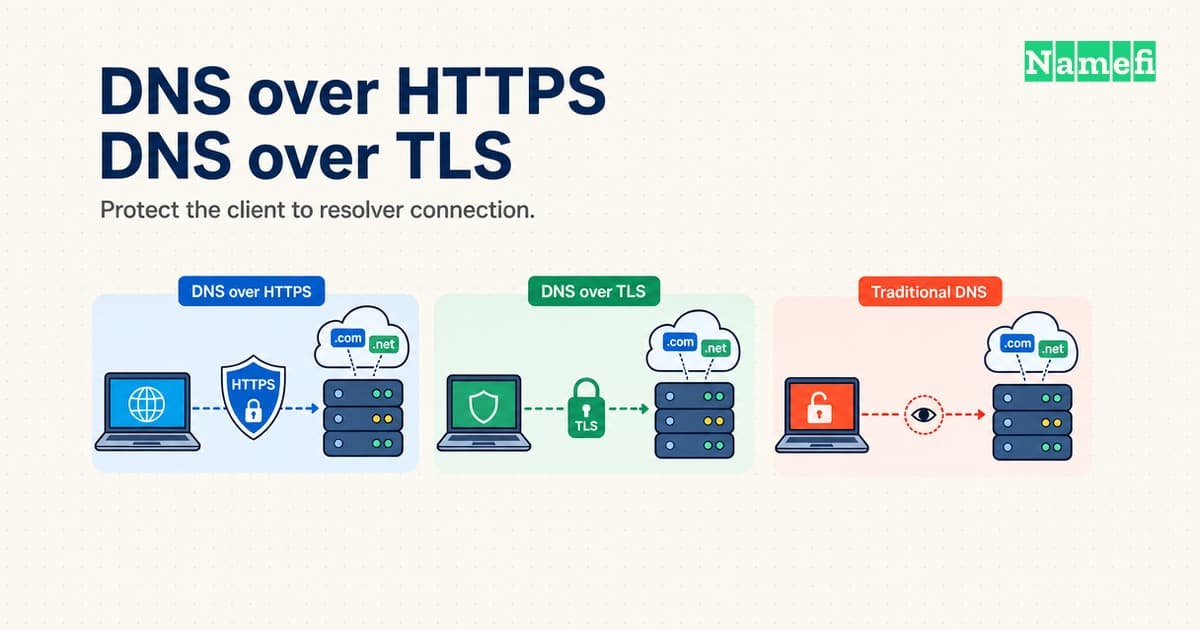
DNS over HTTPS and DNS over TLS protect the resolver connection differently
Compare DoH and DoT ports, authentication, fallback, and privacy limits, then verify which DNS connection your device actually uses.
Domain Privacy Hides Contact Details While Proxy Services Change the Registrant
Compare domain privacy, proxy registration, and RDAP redaction, then check disclosure terms, contact forwarding, and account recovery.
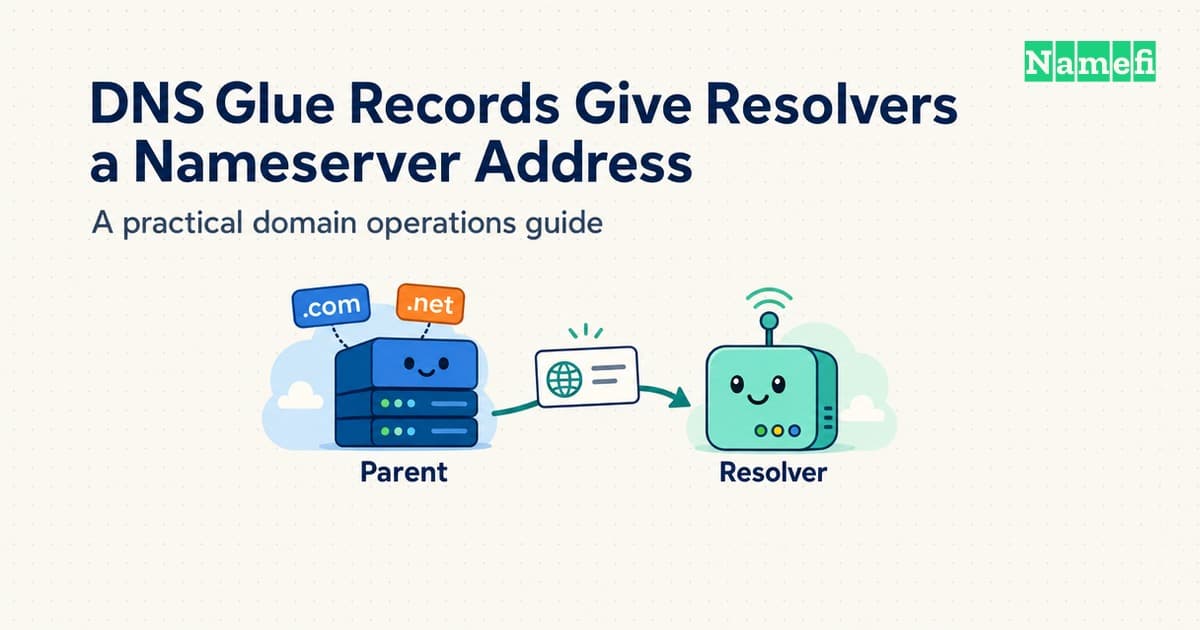
DNS Glue Records Give Resolvers a Nameserver Address
Understand parent-side DNS glue, compare in-domain and sibling nameservers, and verify safe glue changes with parent and child queries.
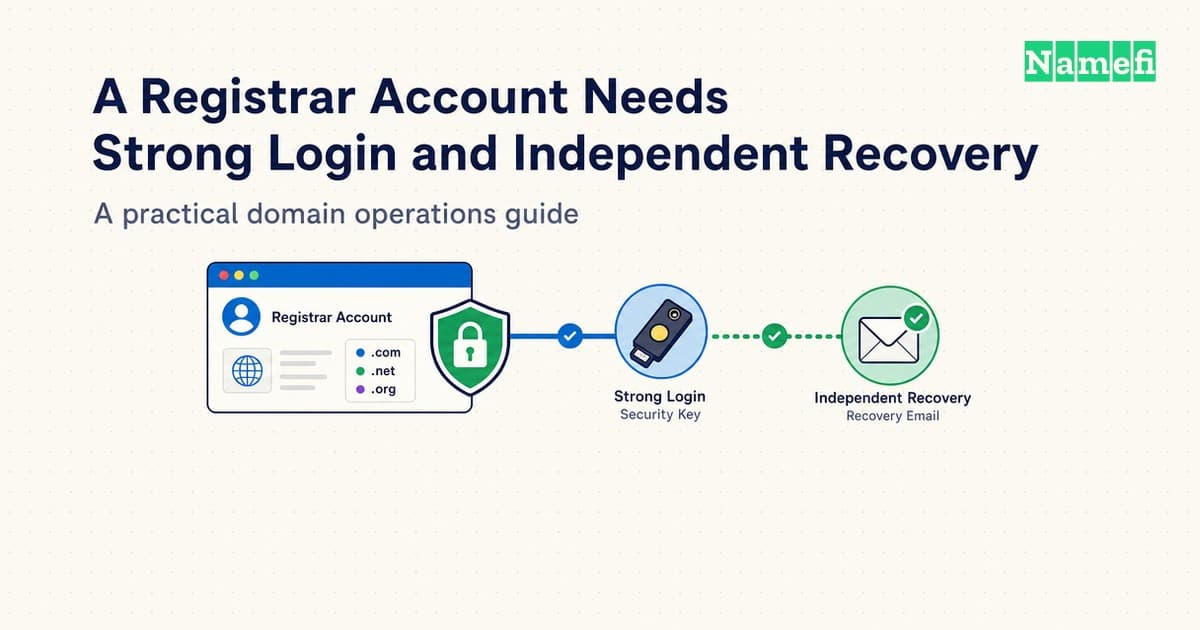
A Registrar Account Needs Strong Login and Independent Recovery
Harden a registrar account with phishing-resistant login, recovery planning, limited access, transfer controls, and reliable renewal checks.
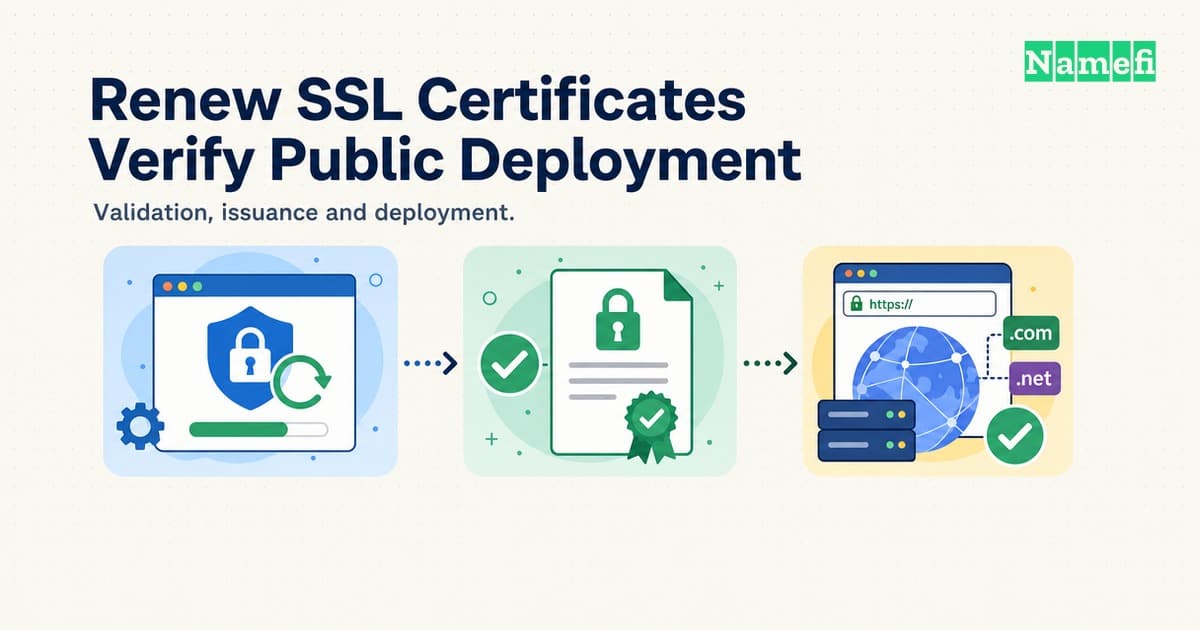
SSL Certificate Renewal Requires Validation and Deployment Checks
Renew a TLS certificate, preserve domain validation, automate deployment, and check the certificate that visitors actually receive.
How Long Does DNS Propagation Take? What You Are Actually Waiting For
Understand DNS propagation timing, check authoritative and cached answers, and diagnose TTL, negative caching, and nameserver delays.
What Is HTTPS? Why a Secure Connection Does Not Mean a Safe Website
Understand HTTPS encryption, certificate checks, and port 443. Learn what a secure connection proves and how visitors and operators should respond.
The Cat-and-Mouse War of Email Sender Reputation
A source-backed history of the thirty-year arms race over email sender reputation—the open relays, botnets, image spam, snowshoe campaigns, warmup networks, and other tricks bulk senders used to look trustworthy, the named operators who ran them, and the year and mechanism by which each trick was detected and shut down.
Custodia, billeteras y recuperación de dominios en cadena
Cómo funciona realmente la custodia de los dominios en cadena: billeteras, multifirma, riesgo de la frase semilla y cómo recuperar un dominio tokenizado tras perder la billetera.
Cómo evitar las estafas en la venta de dominios
Las estafas más comunes en la venta de dominios —escrow falso, compradores falsos, devoluciones por sobrepago, transferir antes de cobrar— y los hábitos que mantienen tus ventas a salvo.
Cybersquatting vs. domaining legítimo: la UDRP y la ACPA explicadas
Dónde termina el domaining legítimo y empieza el cybersquatting: el test de tres partes de la UDRP, la ACPA, el secuestro inverso de nombres de dominio y cómo mantenerte a salvo.
La reventa de dominios y la ley: marcas, UDRP y estafas
El panorama legal que todo revendedor de dominios necesita: nociones básicas de marcas, UDRP y ACPA, depósito en garantía al cierre, defensa frente al secuestro y cómo esquivar las estafas de venta.
El Minuto de $12: Cuando Alguien Compró Google.com en Silencio
En septiembre de 2015, un exempleado de Google compró google.com a través de Google Domains por $12 y tuvo el control administrativo del dominio más valioso del mundo durante aproximadamente un minuto. La historia de Sanmay Ved, la recompensa de $6,006.13 y lo que un minuto de propiedad revela sobre quién controla realmente un dominio.
Domain Mayday EP03: El hackeo de cuentas de Bitcoin en Twitter en 2020
El 15 de julio de 2020, unos atacantes se introdujeron por teléfono en Twitter, secuestraron las cuentas verificadas de Obama, Biden, Musk, Gates, Apple y Uber, y ejecutaron una estafa de duplicación de Bitcoin que les reportó unos 118.000 dólares. Un análisis en profundidad de cómo se robó el control de una identidad en línea y qué nos enseña sobre ser dueño de un nombre.
Domain Mayday EP05: El secuestro masivo de dominios DeFi en Squarespace en 2024
En julio de 2024, una migración de registrador de Google Domains a Squarespace convirtió una autenticación predeterminada débil en una superficie de ataque masiva. Los atacantes secuestraron los dominios de proyectos cripto y DeFi — Compound Finance, Celer Network, Pendle, Unstoppable Domains — y los redirigieron a sitios de phishing que vaciaban carteras. Así es como una migración "sin fricciones" dejó cientos de puertas sin cerrar, y lo que eso nos enseña sobre la seguridad del registrador y el MFA.
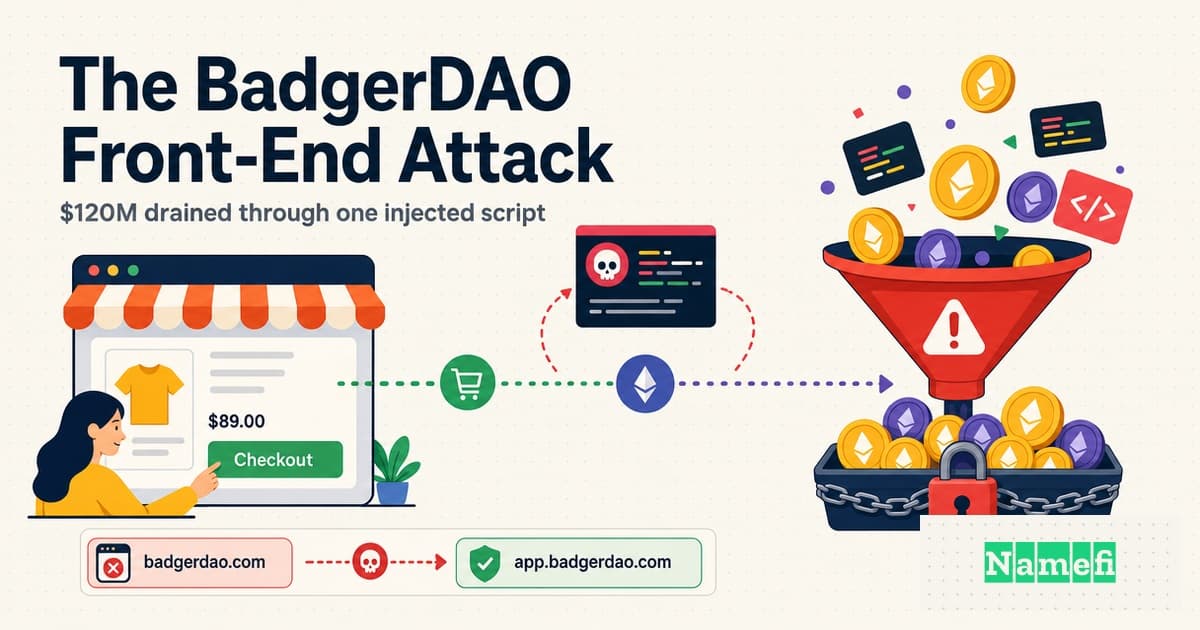
El ataque al front-end de BadgerDAO: $120M drenados a través de un solo script inyectado
En diciembre de 2021, atacantes comprometieron la cuenta de Cloudflare de BadgerDAO e inyectaron un script malicioso en el front-end de su sitio web. Los contratos inteligentes auditados nunca fueron tocados — sin embargo, ~$120M salieron por la puerta a través de aprobaciones de billeteras que los usuarios firmaron sin saberlo. Un análisis profundo sobre por qué el sitio web forma parte de tu superficie de seguridad.
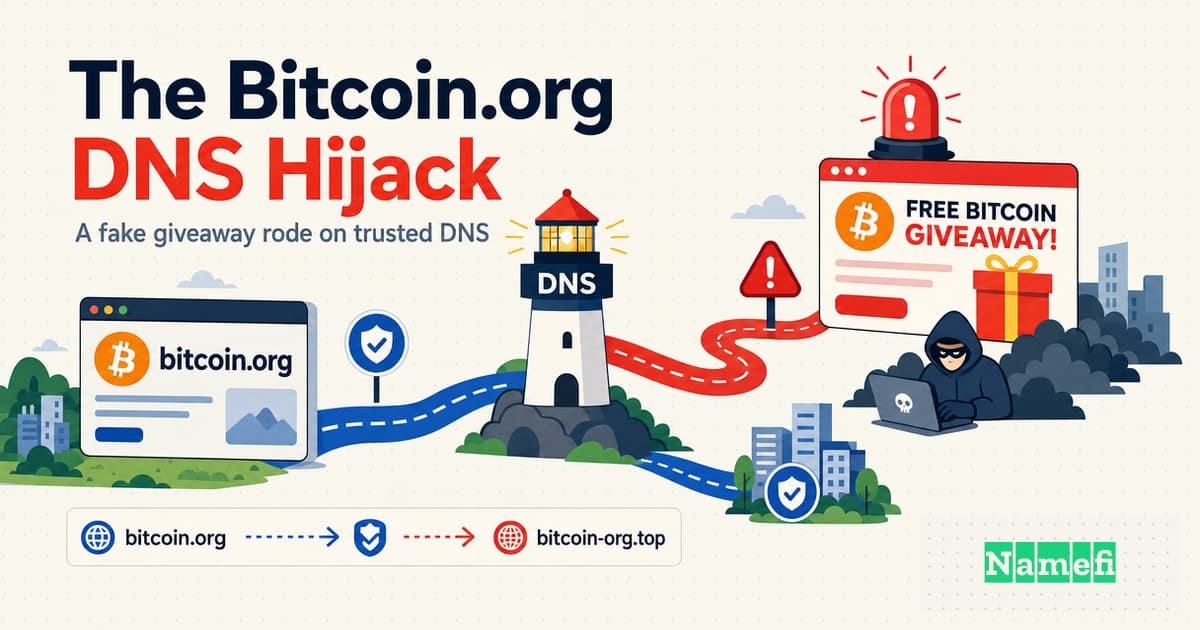
El secuestro DNS de Bitcoin.org: Cómo la página principal de Bitcoin se convirtió en una estafa de "duplica tus monedas"
En septiembre de 2021, Bitcoin.org —el histórico sitio informativo de Bitcoin operado por el seudónimo Cobra— fue secuestrado a nivel DNS y convertido en un falso sorteo de "duplica tu Bitcoin", con el que los estafadores obtuvieron alrededor de $17,000 antes de que el sitio fuera dado de baja. Un análisis en profundidad de Domain Mayday sobre qué ocurrió, cómo sucedió y qué nos enseña sobre la dependencia del DNS incluso en sitios nativos de cripto.
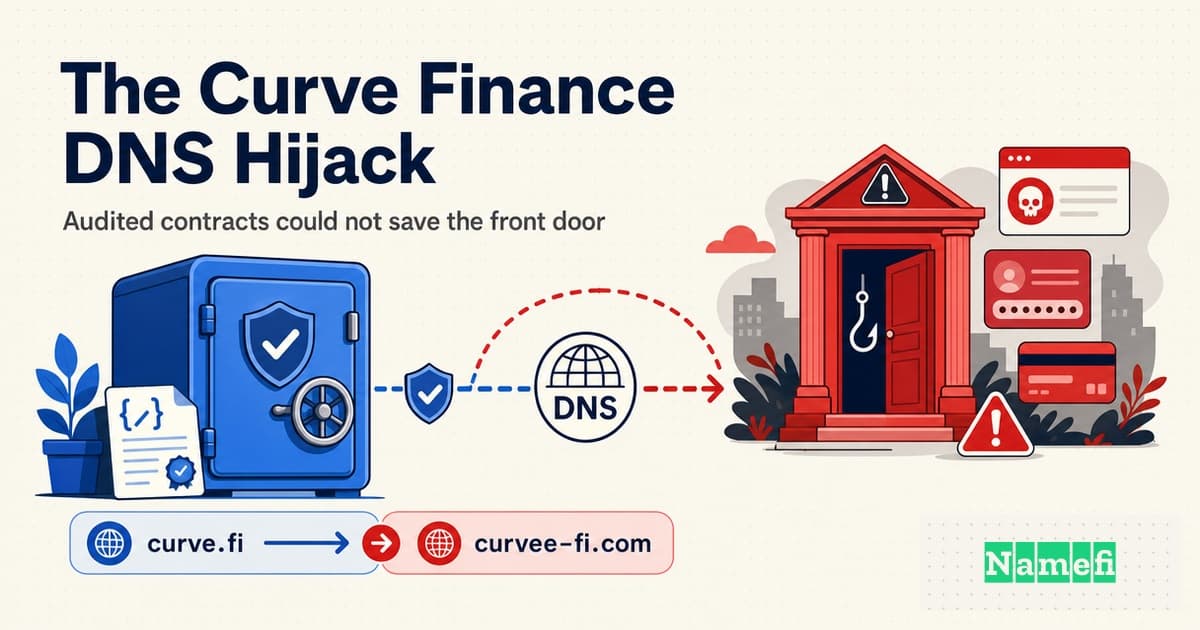
El Secuestro de DNS de Curve Finance: Cuando los "Contratos Auditados" No Pudieron Salvar la Puerta Principal
En agosto de 2022, los contratos inteligentes de Curve Finance estaban intactos — pero los atacantes secuestraron el dominio curve.fi en su registrador, clonaron el sitio y drenaron aproximadamente $570K de los usuarios. Un análisis profundo del ataque DNS a una interfaz DeFi, y lo que enseña sobre seguridad de dominios.
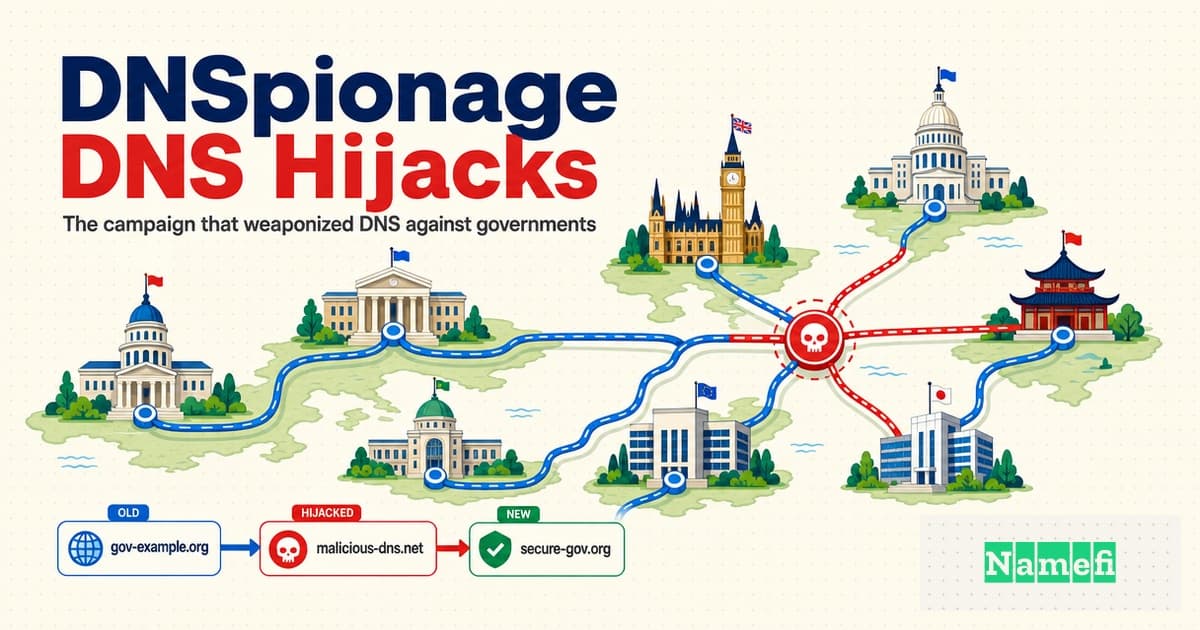
DNSpionage: La campaña que convirtió el DNS en un arma contra gobiernos
A finales de 2018, Cisco Talos reveló DNSpionage — una campaña vinculada a intereses iraníes que reescribió registros DNS gubernamentales, redirigió el tráfico de correo electrónico y VPN hacia servidores atacantes, y obtuvo certificados TLS válidos para permanecer invisible. Contribuyó a desencadenar la primera directiva de emergencia de este tipo emitida por el gobierno de EE. UU.
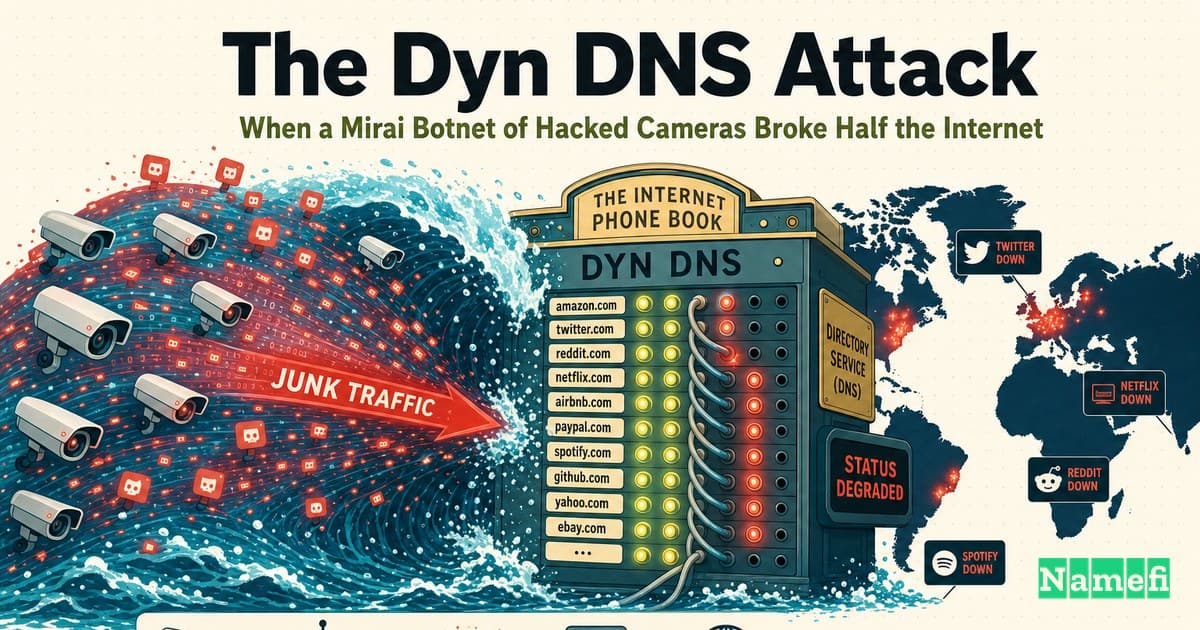
El ataque al DNS de Dyn: cuando una botnet Mirai de cámaras hackeadas paralizó medio internet
El 21 de octubre de 2016, un ataque DDoS impulsado por la botnet IoT Mirai golpeó al proveedor de DNS Dyn en tres oleadas, dejando fuera de línea durante horas a Twitter, Netflix, Reddit, Spotify, GitHub, Airbnb y PayPal — un caso de estudio sobre la concentración de proveedores DNS.
Domain Mayday EP14: Cuando una firma de seguridad sufrió un secuestro de DNS — El incidente Fox-IT
En septiembre de 2017, atacantes iniciaron sesión en el registrador de dominios externo de la firma de seguridad holandesa Fox-IT, modificaron su DNS, obtuvieron fraudulentamente un certificado TLS y ejecutaron un ataque de intermediario de 10 horas sobre el tráfico de clientes — hasta que Fox-IT lo detectó y publicó uno de los análisis post-mortem más transparentes de la industria.
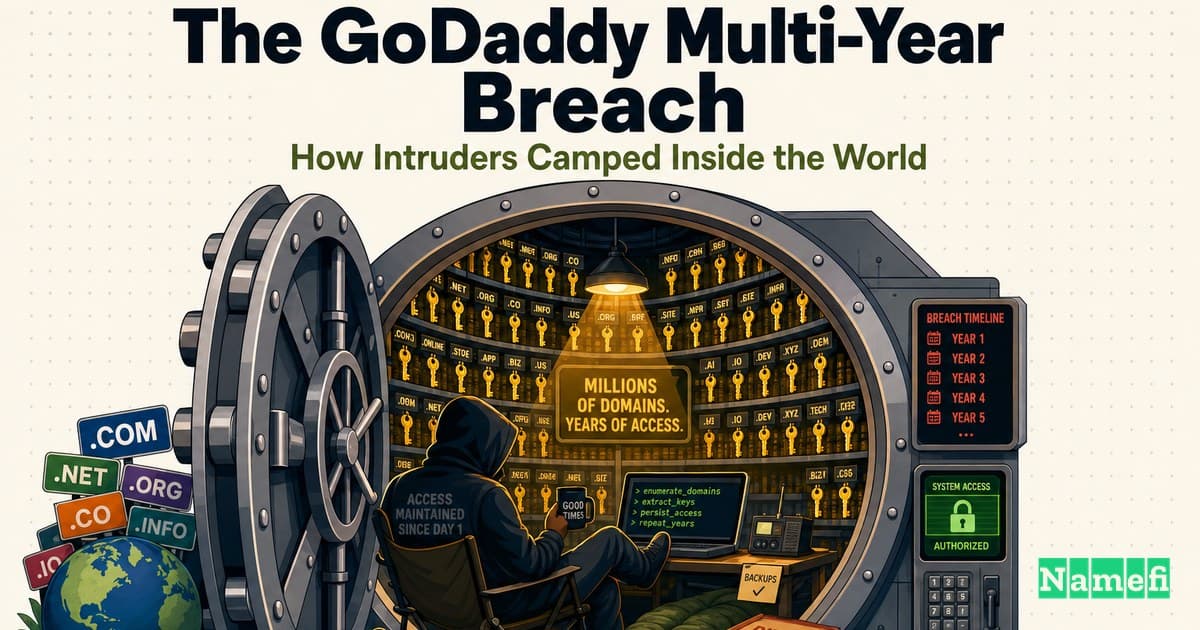
La Brecha Plurianual de GoDaddy: Cómo los Intrusos Vivieron Dentro del Registrador más Grande del Mundo Durante Tres Años
Entre 2020 y 2022, un único grupo de actores maliciosos habitó dentro de la infraestructura de GoDaddy — robando código fuente, exponiendo a 1,2 millones de clientes de Managed WordPress y redirigiendo intermitentemente sitios web de clientes a destinos maliciosos. Un análisis profundo sobre el riesgo de concentración en registradores y lo que enseña acerca de los puntos únicos de falla.
Cuando la propia ICANN fue víctima de phishing: la brecha de spear-phishing de 2014 en el corazón de Internet
A finales de 2014, ICANN —el organismo que coordina el sistema de nombres de dominio de Internet— admitió que un correo electrónico de spear-phishing que suplantaba su propio dominio había cosechado las credenciales del personal y otorgado a los atacantes acceso administrativo al Sistema Centralizado de Datos de Zona. Un análisis en profundidad de Domain Mayday sobre cómo la propia autoridad del DNS fue víctima de phishing, qué quedó expuesto y por qué sigue siendo relevante.
El secuestro de DNS de Lenovo.com: cuando Lizard Squad tomó la puerta principal de un gigante del hardware
El 25 de febrero de 2015, Lizard Squad secuestró Lenovo.com comprometiendo al registrador Webnic, redirigiendo el dominio del mayor fabricante de PC del mundo hacia una presentación de diapositivas de webcam e interceptando su correo electrónico, días después del escándalo de Superfish. Un análisis en profundidad de Domain Mayday sobre por qué el registrador es tu verdadero perímetro de seguridad.
El secuestro DNS de Malaysia Airlines: "404 — Avión No Encontrado"
En enero de 2015, Lizard Squad secuestró el DNS de malaysiaairlines.com y reemplazó el sitio de la aerolínea con un lagarto vestido de esmoquin y la burla "404 — Avión No Encontrado". Ningún servidor fue vulnerado — los atacantes simplemente cambiaron a dónde apuntaba el dominio. Un análisis en profundidad de Domain Mayday sobre cómo el DNS se convirtió en la puerta de entrada más expuesta de la aerolínea.
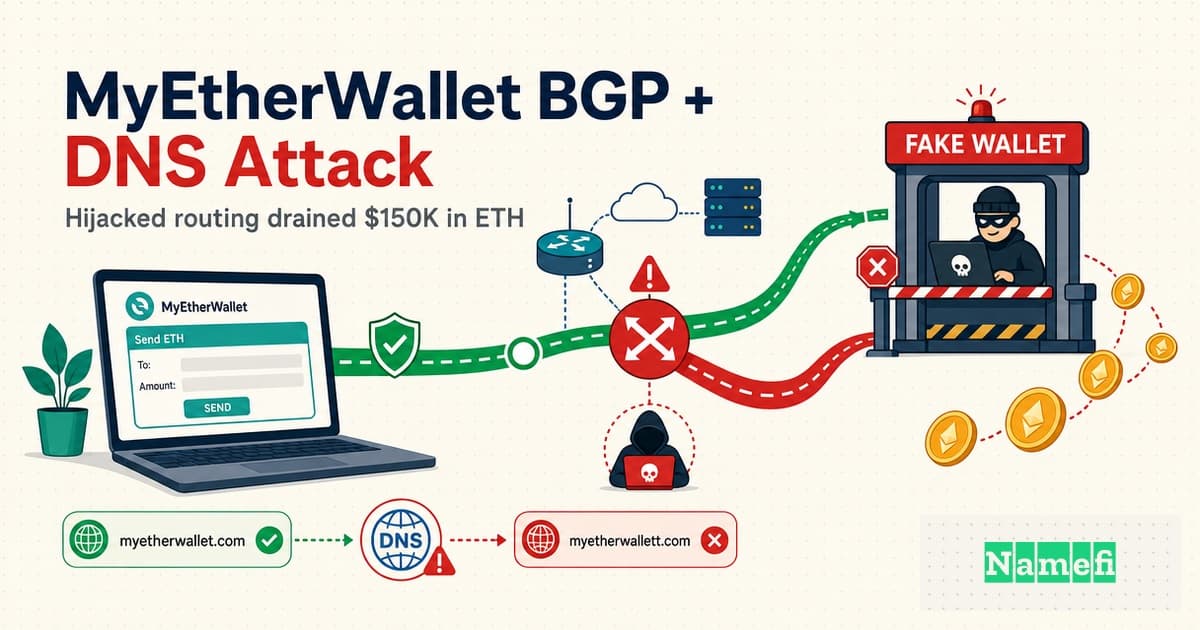
El ataque BGP + DNS a MyEtherWallet: Cómo el secuestro del enrutamiento de internet drenó $150K en ETH
El 24 de abril de 2018, unos atacantes secuestraron el enrutamiento de internet de Amazon Route 53, envenenaron las respuestas DNS de myetherwallet.com y sirvieron un clon de phishing con un certificado autofirmado, drenando aproximadamente $150,000 en Ethereum. Un análisis en profundidad de por qué el DNS depende de una capa de enrutamiento que confía por defecto.
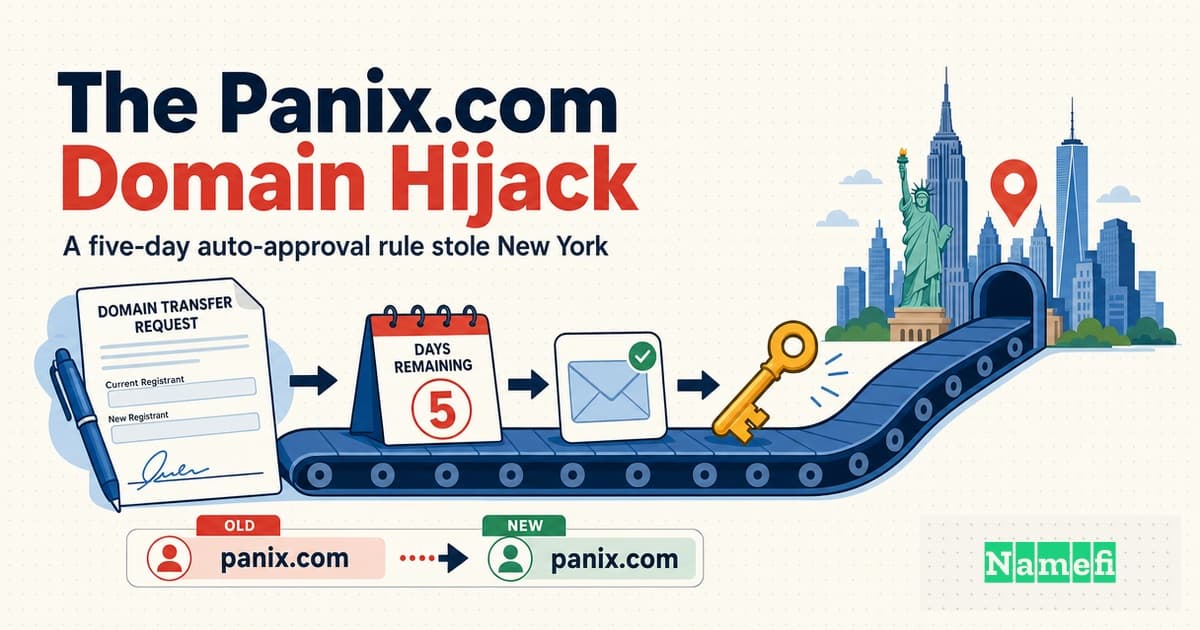
El secuestro de dominio de Panix.com: cómo una regla de aprobación automática de cinco días le robó al ISP más antiguo de Nueva York
En enero de 2005, panix.com — el dominio del proveedor de internet comercial más antiguo de Nueva York — fue transferido de forma fraudulenta a un registrador en Australia mediante tarjetas de crédito robadas, dejando el sitio web y el correo electrónico fuera de servicio durante días. Las reglas de transferencia entre registradores con aprobación automática de la época lo hicieron posible, y la resolución del caso reformó la política de transferencia de dominios.
El robo del dominio Perl.com: cómo fue robado en silencio el hogar de una comunidad con 30 años de historia
A finales de enero de 2021, perl.com — hogar desde hace décadas de la comunidad de programación Perl — fue robado mediante un compromiso de cuenta a nivel de registrador, transferido a través de China, apuntado a una IP vinculada a malware y puesto a la venta por 190.000 dólares. Así fue como ocurrió, cómo se recuperó y qué enseña sobre la seguridad de las cuentas de registrador.
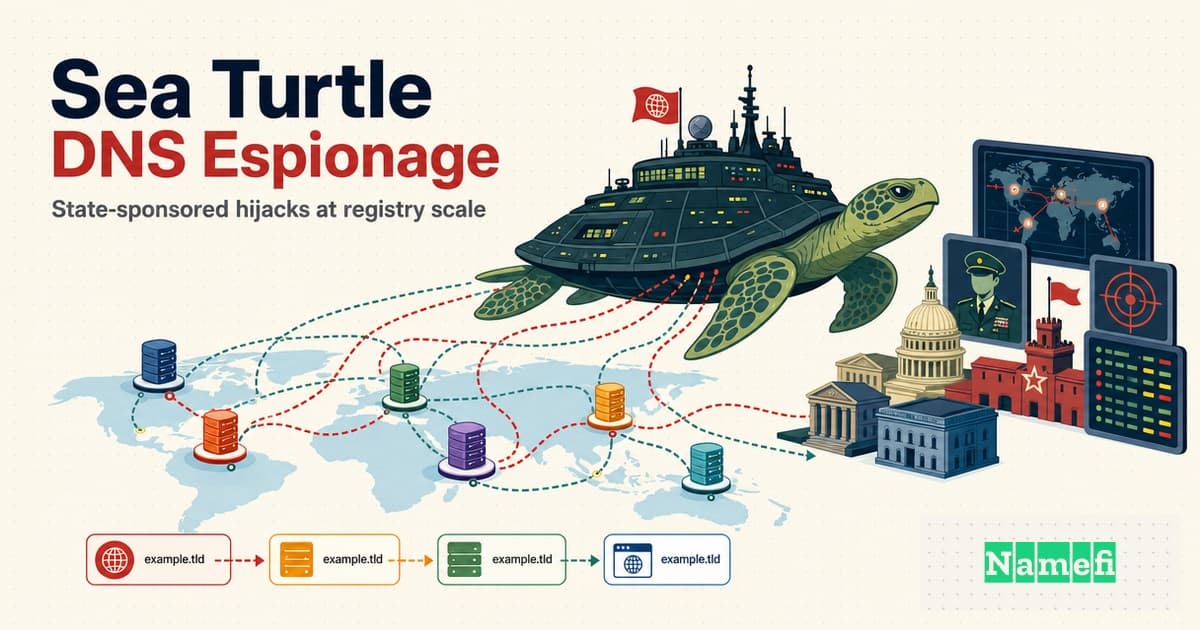
Sea Turtle: La campaña patrocinada por un Estado que secuestró el DNS para espiar a gobiernos
Cómo "Sea Turtle", una campaña patrocinada por un Estado revelada por Cisco Talos en 2019, secuestró el DNS al comprometer registradores, registros y proveedores de DNS — redirigiendo a gobiernos, ministerios y empresas energéticas hacia servidores de los atacantes, falsificando certificados válidos e incluso vulnerando un registro nacional de TLD.
El Robo de Sex.com: La Carta Falsificada que Robó el Dominio Más Valioso de Internet
En 1995, un estafador llamado Stephen Cohen le robó sex.com a su legítimo propietario Gary Kremen con una sola carta falsificada enviada a Network Solutions. La lucha de años para recuperarlo terminó en una sentencia de $65 millones, un fugitivo en México y un fallo histórico que estableció que los dominios son propiedad.
El ataque interno a SushiSwap MISO: cómo un commit malicioso desvió ~$3M de una subasta de tokens
En septiembre de 2021, un contratista anónimo introdujo su propia dirección de billetera en el front-end de la plataforma de lanzamiento MISO de SushiSwap mediante un commit malicioso, desviando 864,8 ETH (~$3M) de la subasta Jay Pegs Auto Mart. Un análisis en profundidad de Domain Mayday sobre cadenas de suministro de código, confianza en el front-end y lo que enseña sobre la propiedad verificable.
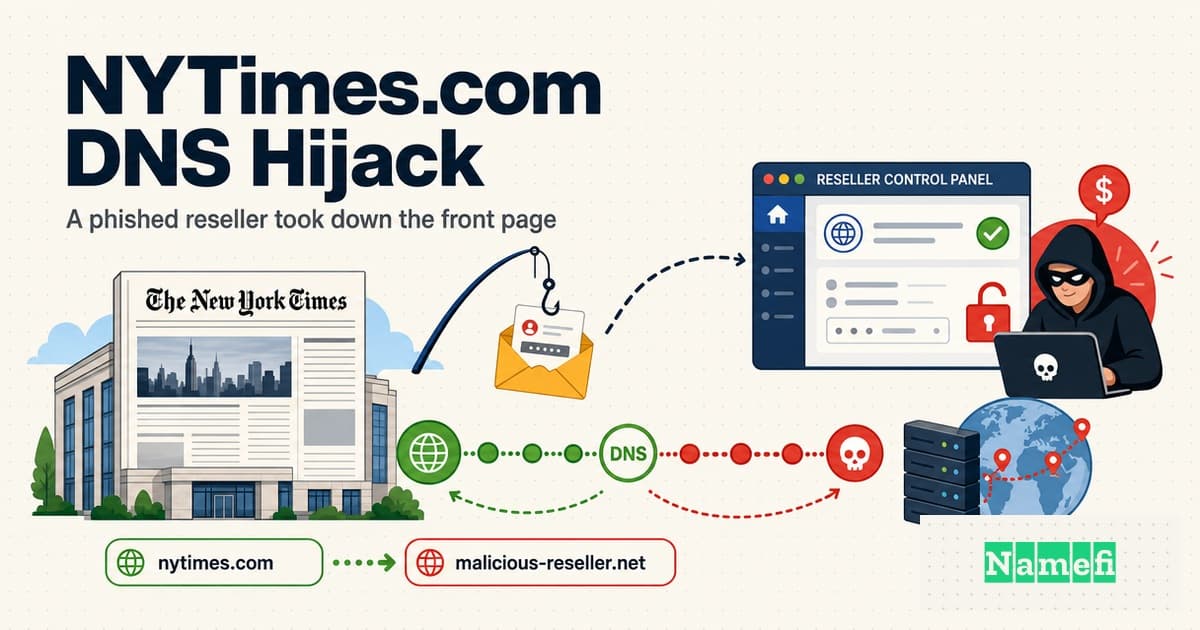
Domain Mayday EP10: Cómo el Ejército Electrónico Sirio Derribó NYTimes.com a través de un Revendedor Víctima de Phishing
El 27 de agosto de 2013, el Ejército Electrónico Sirio realizó un ataque de phishing a un revendedor de Melbourne IT, reescribió los registros DNS de nytimes.com y los dominios de Twitter, y dejó al New York Times fuera de línea durante horas. Un análisis profundo de cómo el eslabón débil de la cadena de registradores se convirtió en el punto de falla de un periódico — y qué habrían cambiado los bloqueos de registro.
¿Mejoran realmente la seguridad las billeteras multifirma? Una perspectiva desde el modelo de amenazas
Las billeteras multifirma suelen considerarse como el estándar predeterminado para la custodia segura en cripto, pero la respuesta a "¿realmente mejoran la seguridad?" depende por completo del modelo de amenazas. Esta publicación analiza lo que la multifirma logra evitar, lo que no, y en qué casos puede empeorar la situación.
DNS sobre HTTPS vs. DNS Empresarial de Horizonte Dividido: Un Punto Muerto que no se Resolverá Solo
DNS sobre HTTPS (DoH) protege la privacidad del usuario encriptando las consultas DNS dentro de HTTPS. El DNS empresarial de horizonte dividido depende de que la red pueda ver esas consultas. La colisión entre ambos está redefiniendo cómo las redes corporativas, navegadores y sistemas operativos manejan la resolución de nombres.
Detrás de escena de la caída de AWS del 20 de octubre de 2025
Una perspectiva desde las operaciones de registro/DNS sobre el incidente de AWS del 20 de octubre de 2025, cómo funciona realmente el DNS, por qué este fallo se propagó tanto y qué pueden hacer al respecto los equipos de internet resilientes.